Weitere ISO-Normen im Überblick: Welche Norm wofür?
Neben ISO 9001, ISO 14001, ISO 27001 und ISO 45001 gibt es eine Reihe weiterer ISO-Normen, die für Schweizer KMU relevant sein können. Einige gelten für bestimmte Branchen, etwa Medizintechnik oder Lebensmittel. Andere ergänzen ein bestehendes Managementsystem um ein Thema wie Datenschutz, Business Continuity, Künstliche Intelligenz oder Energie. Zwei davon sind reine Leitfäden und lassen sich nicht zertifizieren. Dieser Überblick zeigt, was die neun Normen regeln, für wen sie sich eignen und wie sie zu Ihrem bestehenden System passen.
Warum es neben den vier grossen Normen weitere ISO-Normen gibt
Die vier meistgefragten Normen decken Qualität, Umwelt, Informationssicherheit sowie Arbeitssicherheit und Gesundheitsschutz ab. Viele Betriebe stossen aber auf Anforderungen, die darüber hinausgehen: Ein Zulieferer der Medizintechnik muss regulatorische Vorgaben erfüllen. Eine Molkerei muss die Lebensmittelsicherheit nachweisen. Ein IT-Dienstleister soll belegen, dass sein Betrieb auch bei einem Ausfall weiterläuft.
Für solche Themen hat ISO eigene Normen entwickelt. Die meisten davon folgen der harmonisierten Struktur (früher High Level Structure), die auch ISO 9001, ISO 14001, ISO 27001 und ISO 45001 verwenden. Kapitel wie Kontext der Organisation, Führung, Planung, Unterstützung, Betrieb, Bewertung der Leistung und Verbesserung sind deshalb gleich aufgebaut. Das erleichtert die Integration in ein bestehendes System. Eine Ausnahme ist ISO 13485, die eine eigene Struktur nahe an der älteren ISO 9001:2008 hat. Wie die gemeinsame Basis funktioniert, zeigt der Beitrag Integriertes Managementsystem.
Die neun Normen im Überblick
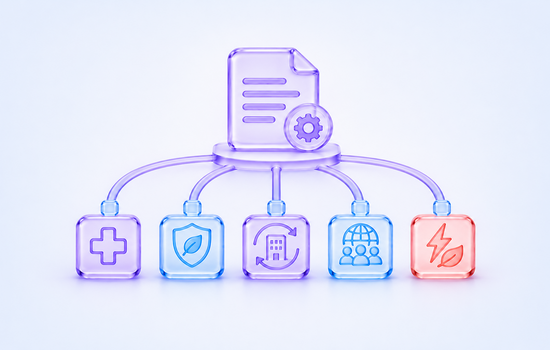
Die folgenden Normen lassen sich in fünf Gruppen einteilen. Jeder Abschnitt verlinkt auf die ausführliche Norm-Übersicht im ISO-Ratgeber.
Branchennormen: Medizintechnik und Lebensmittel
- ISO 13485 – Qualitätsmanagement für Medizinprodukte: Für Hersteller, Zulieferer und Dienstleister der Medizintechnik. Die Norm stellt die Produktsicherheit und die regulatorische Konformität in den Vordergrund, von der Entwicklung bis zur Marktüberwachung. Zertifizierbar.
- ISO 22000 – Lebensmittelsicherheit: Für Betriebe entlang der gesamten Lebensmittelkette, von der Landwirtschaft bis zum Handel. Sie verbindet ein Managementsystem mit den HACCP-Grundsätzen. Zertifizierbar.
Risiko und Resilienz
- ISO 22301 – Business Continuity Management: Bereitet einen Betrieb systematisch auf Störungen vor, von IT-Ausfällen bis zu Lieferkettenunterbrüchen. Zentrale Werkzeuge sind die Business Impact Analyse sowie Wiederherstellungsziele wie RTO und RPO. Zertifizierbar.
- ISO 31000 – Risikomanagement: Leitfaden mit Prinzipien, Rahmenwerk und Prozess für das Risikomanagement. Viele Betriebe nutzen ihn als Orientierung, auch innerhalb zertifizierter Managementsysteme. Nicht zertifizierbar. Wie sich der Leitfaden zu den Anforderungen von ISO 9001 verhält, erklärt der Beitrag ISO 9001 vs. ISO 31000.
Daten und digitale Themen
- ISO 27701 – Datenschutz-Management (PIMS): Regelt den Umgang mit Personendaten und unterstützt die Compliance mit DSG und DSGVO. Seit der Ausgabe 2025 lässt sich die Norm auch ohne ISO 27001 einführen. Zertifizierbar.
- ISO 42001 – Managementsystem für Künstliche Intelligenz: Die erste zertifizierbare Norm für Betriebe, die KI-Systeme entwickeln, bereitstellen oder einsetzen. Im Zentrum stehen Risiken, Transparenz und menschliche Aufsicht.
Governance und Verantwortung
- ISO 37301 – Compliance-Management: Verankert die Einhaltung von Gesetzen, Vorschriften und internen Regeln im Betrieb, unabhängig vom Rechtsgebiet. Zertifizierbar.
- ISO 26000 – Gesellschaftliche Verantwortung (CSR): Leitfaden mit sieben Kernthemen, darunter Menschenrechte, Arbeitspraktiken und Umwelt. Nicht zertifizierbar.
Energie
- ISO 50001 – Energiemanagement: Erfasst und verbessert den Energieverbrauch systematisch. Grundlagen sind eine energetische Ausgangsbasis und Energieleistungskennzahlen; Energieaudits regelt die separate Norm ISO 50002. Zertifizierbar.
Zertifizierbare Norm oder Leitfaden?
Sieben der neun Normen enthalten prüfbare Anforderungen. Eine akkreditierte Zertifizierungsstelle kann sie auditieren und ein Zertifikat ausstellen. ISO 26000 und ISO 31000 sind dagegen Leitfäden. Sie enthalten Empfehlungen, keine Anforderungen. Ein Zertifikat nach ISO 26000 oder ISO 31000 gibt es deshalb nicht. Bietet Ihnen jemand ein solches Zertifikat an, sollten Sie genau nachfragen.
Leitfäden sind trotzdem nützlich. Sie geben eine bewährte Struktur vor, die Sie in einem zertifizierten System anwenden können. So hilft ISO 31000 beim Umgang mit Risiken nach Kapitel 6.1 von ISO 9001, auch wenn ISO 9001 kein formales Risikomanagement verlangt.
Welche Norm ergänzt Ihr bestehendes System?
Die meisten KMU starten mit einer der vier grossen Normen. Die weiteren Normen kommen oft später als Ergänzung dazu. Typische Kombinationen sind:
- ISO 27001 plus ISO 27701: Für Betriebe, die viele Personendaten verarbeiten, etwa Anbieter von HR- oder Gesundheitssoftware.
- ISO 27001 plus ISO 22301: Für IT-Dienstleister und Betreiber kritischer Systeme, deren Kund:innen einen unterbrechungsfreien Betrieb erwarten.
- ISO 27001 plus ISO 42001: Für Softwareanbieter, die KI-Funktionen in ihre Produkte einbauen.
- ISO 14001 plus ISO 50001: Für Produktionsbetriebe mit hohem Energieverbrauch, die Kosten und CO₂-Emissionen senken wollen.
- ISO 9001 plus ISO 13485 oder ISO 22000: Für Betriebe, die in die Medizintechnik oder die Lebensmittelkette liefern.
Der Vorteil der gemeinsamen Struktur zeigt sich in der Praxis: Ein Betrieb mit ISO 27001 hat Kontext, Risikobewertung, interne Audits und Managementbewertung bereits eingeführt. Für ISO 22301 baut er auf diesen Prozessen auf und ergänzt die themenspezifischen Teile wie die Business Impact Analyse. Er führt kein zweites System parallel. Welche Grundnorm am besten zu Ihrem Betrieb passt, klärt der Beitrag Welche ISO-Norm passt.
ISOfee-Tipp: Prüfen Sie vor einer weiteren Norm, ob Kund:innen oder eine Ausschreibung das Zertifikat wirklich verlangen. Oft genügt es, das Thema im bestehenden System sauber abzudecken. Eine eigene Zertifizierung lohnt sich, wenn sie Ihnen Aufträge sichert oder Haftungsrisiken senkt.
Häufige Fragen zu weiteren ISO-Normen
Welche weiteren ISO-Normen lassen sich zertifizieren?
Von den neun hier beschriebenen Normen sind ISO 13485, ISO 22000, ISO 22301, ISO 27701, ISO 37301, ISO 42001 und ISO 50001 zertifizierbar. ISO 26000 und ISO 31000 sind Leitfäden ohne Zertifizierung.
Kann ich eine weitere Norm in mein bestehendes System integrieren?
Ja. Die meisten dieser Normen folgen der harmonisierten Struktur. Gemeinsame Prozesse wie Dokumentenlenkung, interne Audits und Managementbewertung nutzen Sie für alle Normen. Bei ISO 13485 ist der Aufwand für die Integration wegen ihrer eigenen Struktur etwas grösser.
Brauche ich ISO 27001, um ISO 27701 einzuführen?
Seit der Ausgabe ISO/IEC 27701:2025 nicht mehr. Die Norm ist jetzt eigenständig. In der Praxis kombinieren viele Betriebe sie trotzdem mit ISO 27001, weil Informationssicherheit und Datenschutz eng zusammenhängen.
Mit welcher Norm sollte ein KMU beginnen?
Meist mit einer der vier grossen Normen, je nach Anforderung von Kund:innen und Markt. Die weiteren Normen ergänzen das System später. Eine Ausnahme sind Branchen wie die Medizintechnik oder die Lebensmittelherstellung, in denen ISO 13485 oder ISO 22000 von Anfang an gefragt ist.
Fazit
Die weiteren ISO-Normen decken Themen ab, die über Qualität, Umwelt, Informationssicherheit und Arbeitssicherheit hinausgehen. Sieben davon sind zertifizierbar, zwei sind Leitfäden. Dank der gemeinsamen Struktur bauen die meisten auf einem bestehenden Managementsystem auf. Klären Sie zuerst, welche Anforderung Ihre Kund:innen, Ihr Markt oder das Gesetz stellen. Wählen Sie dann die Norm, die diese Anforderung abdeckt.
Machen Sie den Praxistest.
Testen Sie ISOfee, die KI-gestützte ISO-Software für Schweizer KMU, 14 Tage kostenlos. Ab CHF 2'100 pro Jahr, mit vollem Funktionsumfang.