Was ist ISO 31000? Risikomanagement als Norm-Standard
ISO 31000 ist der internationale Leitfaden für Risikomanagement. Wie ISO 26000 ist sie keine Managementsystemnorm und nicht zertifizierbar – sie liefert Prinzipien, ein Rahmenwerk und einen Prozess, an denen sich Organisationen bei der Gestaltung ihres Risikomanagements orientieren können.
Die Norm ist branchen- und themenunabhängig anwendbar und bildet die Grundlage für das risikobasierte Denken, das auch in ISO 9001, ISO 14001 und anderen Managementsystemnormen verankert ist. Was ISO-Normen im Allgemeinen ausmacht, erklärt der Grundlagenbeitrag Was ist ISO?.
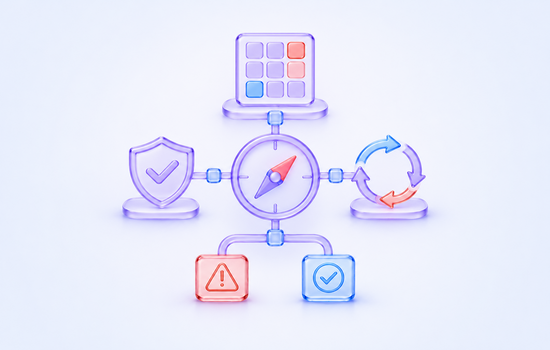
Die drei Bausteine von ISO 31000
- Prinzipien: Grundsätze für wirksames Risikomanagement, etwa Integration in Entscheidungsprozesse und kontinuierliche Verbesserung.
- Rahmenwerk: organisatorische Struktur, die sicherstellt, dass Risikomanagement systematisch verankert und nicht dem Zufall überlassen wird.
- Prozess: der eigentliche Ablauf von Risikoidentifikation über -analyse und -bewertung bis zur Risikobehandlung und laufenden Überwachung.
ISOfee-Tipp: Wenn Ihr Betrieb bereits nach ISO 9001 risikobasiert arbeitet, deckt ISO 31000 keine neuen Pflichten ab – sie liefert aber eine detailliertere, unabhängige Methodik, mit der sich das bestehende Risikomanagement fachlich vertiefen lässt.
Zielgruppe und Abgrenzung zu zertifizierbaren Normen
Wer die Norm nutzt: Die Norm eignet sich für Organisationen jeder Art, die ihr Risikomanagement unabhängig von einer bestimmten Managementsystemnorm systematisieren wollen – etwa Betriebe ohne ISO-Zertifizierung, die dennoch ein strukturiertes Risikomanagement einführen möchten, oder grosse Organisationen mit unternehmensweitem Risikomanagement (Enterprise Risk Management).
Abgrenzung zu zertifizierbaren Normen: Da keine Zertifizierung möglich ist, entstehen auch keine Audit- oder Zertifizierungskosten. Der Nutzen liegt darin, ein einheitliches, internationales Vokabular und eine bewährte Methodik für Risikomanagement zu übernehmen, die sich in praktisch jedes bestehende Managementsystem integrieren lässt. Ein Betrieb ohne jede ISO-Zertifizierung spart sich damit die Kosten eines Zertifizierungsaudits vollständig und investiert stattdessen nur interne Arbeitszeit in den Aufbau des Risikoregisters.
Der Risikomanagementprozess nach ISO 31000
- Kontext festlegen: interne und externe Rahmenbedingungen bestimmen
- Risiken identifizieren: mögliche Ereignisse und deren Ursachen erfassen
- Risiken analysieren: Eintrittswahrscheinlichkeit und Auswirkung bewerten
- Risiken bewerten: Priorisierung anhand definierter Kriterien
- Risiken behandeln: Massnahmen zur Vermeidung, Reduktion, Übertragung oder Akzeptanz festlegen
- Überwachen und überprüfen: Wirksamkeit der Massnahmen laufend kontrollieren
Praxisbeispiel: Logistikunternehmen mit unternehmensweitem Risikomanagement
Ein Logistikunternehmen mit mehreren Standorten führte bislang Risikomanagement isoliert je Abteilung – IT, Fuhrpark und Personal bewerteten Risiken jeweils nach eigenen Kriterien.
Nach der Einführung eines einheitlichen Rahmenwerks nach ISO 31000 wurden Risiken erstmals unternehmensweit vergleichbar bewertet und priorisiert. Die Geschäftsleitung erhielt dadurch erstmals eine konsolidierte Übersicht der zehn grössten Risiken, was die Ressourcenallokation für Massnahmen deutlich erleichterte.
Risikokultur als Erfolgsfaktor
Ein rein methodisches Vorgehen nach ISO 31000 reicht nicht aus, wenn Mitarbeitende Risiken nicht offen ansprechen. Organisationen mit wirksamem Risikomanagement pflegen eine Kultur, in der das Melden von Risiken oder Beinaheereignissen nicht als Schwäche, sondern als Beitrag zur Verbesserung verstanden wird – dies erfordert oft eine klare Haltung der obersten Leitung und einfache, niederschwellige Meldewege.
Ein anonymer Meldekanal für Risikohinweise, wie ihn viele grosse Schweizer Unternehmen inzwischen einsetzen, senkt die Hemmschwelle zusätzlich, kritische Beobachtungen offen anzusprechen.
Quantitative versus qualitative Risikobewertung
ISO 31000 lässt offen, ob Risiken qualitativ (etwa über eine Risikomatrix mit Kategorien wie «hoch», «mittel», «niedrig») oder quantitativ (mit konkreten Wahrscheinlichkeiten und finanziellen Auswirkungen) bewertet werden. Viele KMU beginnen qualitativ und wechseln erst bei wachsender Reife des Risikomanagements zu quantitativen Methoden, da diese mehr Datenbasis und Erfahrung voraussetzen.
Ein produzierendes KMU beziffert etwa das Risiko eines Maschinenausfalls zunächst nur als «hoch», geht später aber dazu über, den erwarteten Produktionsausfall in konkreten Frankenbeträgen pro Ausfalltag zu beziffern.
Risikoappetit als strategische Vorgabe
ISO 31000 sieht vor, dass die oberste Leitung einen klaren Risikoappetit festlegt – also definiert, welches Mass an Risiko eine Organisation bereit ist einzugehen, um ihre Ziele zu erreichen. Ohne diese Vorgabe bewerten unterschiedliche Abteilungen Risiken oft nach eigenem Ermessen, was zu inkonsistenten Entscheidungen führt.
Ein klar kommunizierter Risikoappetit hilft Mitarbeitenden, eigenständig zu entscheiden, wann ein Risiko akzeptabel ist und wann es eskaliert werden muss. Ein Beispiel: Legt die Geschäftsleitung fest, dass Projekte mit einem potenziellen Verlustrisiko über 5 Prozent des Jahresumsatzes immer eskaliert werden müssen, wissen Projektverantwortliche sofort, ab wann sie rückfragen müssen.
Integration in die strategische Planung
Risikomanagement entfaltet seinen grössten Nutzen, wenn es nicht als separates, jährliches Pflichtprogramm behandelt wird, sondern direkt in die strategische Planung einfliesst. Organisationen, die neue Geschäftsfelder oder Investitionsentscheidungen systematisch mit einer Risikobewertung nach ISO 31000 begleiten, erkennen kritische Abhängigkeiten und Unsicherheiten frühzeitig, statt sie erst nach einer Fehlentscheidung zu bemerken.
Bewährt hat sich, die Risikobewertung als festen Traktandenpunkt in die jährliche Strategiesitzung der Geschäftsleitung aufzunehmen, statt sie als separates Nebenprojekt zu führen.
ISOfee-Tipp: Nutzen Sie ISO 31000 als fachliche Referenz, wenn Sie Ihr Risikoregister oder Ihre Risikomatrix nach ISO 9001 überarbeiten – die Begriffe und der Prozess sind direkt übertragbar.
FAQ: ISO 31000 im Überblick
Ist ISO 31000 eine Voraussetzung für andere ISO-Zertifizierungen?
Nein, sie ist kein formaler Bestandteil anderer Normen, liefert aber die fachliche Methodik, auf der das risikobasierte Denken in ISO 9001, ISO 14001 und weiteren Normen aufbaut. Betriebe, die ISO 31000 bereits kennen, tun sich deshalb oft leichter mit der Risikobeurteilung, die viele andere Managementsystemnormen verlangen. Sie sparen sich dadurch, bei jeder weiteren Zertifizierung eine eigene Risikomethodik neu zu erfinden.
Wer sollte den Risikomanagementprozess im Betrieb verantworten?
Die Norm schreibt keine bestimmte Rolle vor. In der Praxis liegt die Gesamtverantwortung meist bei der obersten Leitung, während risikoverantwortliche Personen (Risk Owner) für spezifische Risikobereiche zuständig sind. In grösseren Organisationen koordiniert häufig eine zentrale Risikomanagement-Funktion die risikoverantwortlichen Personen und konsolidiert die Ergebnisse für die Geschäftsleitung.
Wie unterscheidet sich ISO 31000 von einem Risikoregister nach ISO 9001?
Ein Risikoregister ist ein praktisches Werkzeug zur Erfassung von Risiken, während ISO 31000 das übergeordnete Rahmenwerk und die Prinzipien liefert, nach denen ein solches Register sinnvoll aufgebaut und genutzt wird. Ein Betrieb kann also ein Risikoregister nach ISO 9001 führen und dessen Methodik trotzdem konsequent an den Prinzipien von ISO 31000 ausrichten. In der Praxis dient ISO 31000 dabei häufig als Referenz, wenn ein bestehendes Register überarbeitet oder mehrere Register vereinheitlicht werden.
Wie häufig sollte das Risikoregister überprüft werden?
Die Norm schreibt kein festes Intervall vor, in der Praxis hat sich eine Kernprüfung mindestens einmal jährlich bewährt, ergänzt um anlassbezogene Überprüfungen bei wesentlichen Veränderungen wie neuen Märkten, Produkten oder regulatorischen Vorgaben. Viele Organisationen koppeln diese jährliche Überprüfung direkt an die Strategiesitzung der Geschäftsleitung, damit Risikoüberlegungen und strategische Entscheidungen zusammen betrachtet werden. So bleibt das Risikoregister ein Steuerungsinstrument statt einer isolierten Compliance-Übung.
Was unterscheidet ein reifes von einem wenig reifen Risikomanagement?
Ein reifes Risikomanagement zeichnet sich dadurch aus, dass Risiken proaktiv statt erst nach einem Vorfall erkannt werden, dass Verantwortlichkeiten klar zugeordnet sind und dass Erkenntnisse aus vergangenen Risiken systematisch in künftige Entscheidungen einfliessen – nicht durch die Anzahl der dokumentierten Risiken allein. Ein einfacher Reifegrad-Indikator ist, ob ein Betrieb nach einem eingetretenen Risiko tatsächlich seine Methodik anpasst, statt einfach nur den Vorfall zu dokumentieren und weiterzumachen wie zuvor. Reife Organisationen behandeln jedes eingetretene Risiko als Testfall für die eigene Methodik.
Fazit
ISO 31000 ist ein branchenübergreifender Leitfaden für Risikomanagement, nicht zertifizierbar, aber fachlich die Grundlage für risikobasiertes Denken in vielen anderen ISO-Normen. Sie eignet sich, um bestehendes Risikomanagement zu vertiefen oder unabhängig von einer Zertifizierung neu aufzubauen. Gerade weil sie kein Zertifikat kennt, wird ihr Wert oft unterschätzt, obwohl sie das gemeinsame Vokabular liefert, auf das sich Risikomanagement in praktisch jedem Managementsystem stützt.
Wichtige Erfolgsfaktoren sind eine gelebte Risikokultur, ein bewusst gewählter Risikoappetit sowie die Wahl zwischen quantitativer und qualitativer Risikobewertung, verankert in der strategischen Planung. Organisationen, die noch kein systematisches Risikomanagement betreiben, müssen dabei nicht sofort ein aufwendiges System aufbauen, sondern können klein beginnen und die Methodik schrittweise vertiefen. Ein sinnvoller erster Schritt ist eine einfache Risiko-Werkstatt mit Schlüsselpersonen aus verschiedenen Bereichen, aus der sich ein erstes, priorisiertes Risikoregister ableiten lässt.
Einen Vergleich mit den anderen Normen dieses Kapitels finden Sie im Beitrag Weitere ISO-Normen im Überblick.
ISO aufbauen. Pflegen. Auditbereit bleiben.
Die ISOfee bündelt die zentralen Aufgaben Ihres Managementsystems in einer Schweizer Software – vom Systemaufbau bis zur Normrevision. Testen Sie die ISOfee 14 Tage kostenlos.