ISO 27001:2013-Zertifikate nach Ablauf der Übergangsfrist: Was gilt jetzt?
Die Übergangsfrist von ISO/IEC 27001:2013 auf die Version 2022 ist am 31. Oktober 2025 abgelaufen. Zertifikate, die ausschliesslich die alte Fassung bestätigen, sind seither ungültig — ein gültiges Zertifikat gibt es erst wieder nach einem vollständigen Audit gegen die Version 2022. Ein abgelaufenes 2013er-Zertifikat lässt sich dabei nicht verlängern oder rückwirkend reaktivieren, sondern erfordert ein vollständiges Zertifizierungsverfahren gegen die Version 2022 — von der Gap-Analyse über ergänzende Nachweise bis zum internen und externen Audit. Betroffene Betriebe sollten entsprechend zügig handeln, da ein fehlendes gültiges Zertifikat bei Kunden, Ausschreibungen und Lieferketten, die eine ununterbrochene Zertifizierung voraussetzen, zu Problemen führen kann.
Wie es zu diesem Stichtag kam und was ein ungültiges Zertifikat bedeutet
Die ISO/IEC 27001:2022 wurde bereits am 25. Oktober 2022 veröffentlicht und löste die Fassung von 2013 ab. Organisationen und Zertifizierungsstellen erhielten eine dreijährige Übergangsfrist, um alle bestehenden Zertifizierungen auf die neue Version umzustellen. Dieses Fenster ist nun geschlossen: Wer bis zum 31. Oktober 2025 nicht umgestellt hatte, verfügt seither über kein gültiges ISO-27001-Zertifikat mehr, unabhängig davon, wie lange das ursprüngliche 2013er-Zertifikat rechnerisch noch hätte laufen sollen. Diese Bindung an den Stichtag statt an das individuelle Zertifikatsdatum überrascht viele Betriebe, da sie eine Kulanzfrist analog zu einer regulären Rezertifizierung erwarten, die es hier aber ausdrücklich nicht gibt.
- Keine rechtsgültige Zertifizierung mehr: Das Zertifikat kann gegenüber Kunden, Auftraggebern oder Behörden nicht mehr als gültiger Nachweis eines funktionierenden Informationssicherheits-Managementsystems verwendet werden.
- Mögliche Vertragsfolgen: Verträge, die eine laufende ISO-27001-Zertifizierung als Bedingung enthalten — etwa mit Kunden aus der IT- oder Finanzbranche — können durch das ungültige Zertifikat verletzt sein.
- Reputationsrisiko: Auch ohne unmittelbare Vertragsfolgen wirkt ein sichtbar abgelaufenes Zertifikat gegenüber Kund:innen und Partnern wenig vertrauensbildend.
ISOfee-Tipp: Prüfen Sie zuerst Ihre laufenden Verträge und Ausschreibungsunterlagen auf konkrete Bezugnahmen zur ISO-27001-Zertifizierung. Oft ist die vertragliche Dringlichkeit grösser als das technische Risiko — und bestimmt, wie schnell ein Neuaudit organisiert werden muss.
Der Weg zurück zu einem gültigen Zertifikat
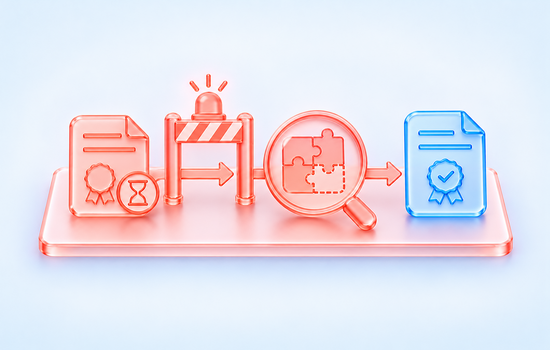
Ein abgelaufenes 2013er-Zertifikat lässt sich nicht verlängern oder rückwirkend reaktivieren. Nötig ist ein vollständiges Zertifizierungsverfahren gegen die Version 2022:
- Gap-Analyse gegen ISO/IEC 27001:2022 durchführen: Die überarbeitete Fassung enthielt unter anderem eine neu strukturierte Anwendbarkeitserklärung und angepasste Kontrollen in Anhang A — diese Lücken müssen zuerst identifiziert werden.
- Fehlende Nachweise und Kontrollen ergänzen: Aus der Gap-Analyse ergibt sich, welche technischen und organisatorischen Massnahmen neu zu dokumentieren oder umzusetzen sind.
- Internes Audit gegen die neue Fassung durchführen: Vor dem externen Audit sollte ein internes Audit bestätigen, dass das System die Anforderungen von 2022 tatsächlich erfüllt.
- Zertifizierungsaudit bei einer akkreditierten Stelle beauftragen: Da es sich um ein Erstzertifizierungsverfahren handelt, nicht um eine blosse Überwachung, sollte genügend Vorlaufzeit für die Terminfindung eingeplant werden.
Warum schnelles Handeln sich lohnt
Je länger ein Betrieb ohne gültiges Zertifikat operiert, desto grösser wird das Risiko, bei einer Ausschreibung oder Kundenanfrage kurzfristig ausgeschlossen zu werden. Anders als bei einer regulären Rezertifizierung, bei der ein gewisser zeitlicher Puffer eingeplant ist, handelt es sich hier faktisch um eine Neuzertifizierung unter Zeitdruck — mit entsprechend höherer Priorität.
Wer diesen Zustand jetzt klärt, kann innerhalb weniger Monate wieder über ein gültiges Zertifikat verfügen, statt eine Zertifizierungslücke gegenüber Kunden länger als nötig zu riskieren. Der konkrete nächste Schritt: Klären Sie diese Woche mit Ihrer bisherigen oder einer neuen Zertifizierungsstelle, wie schnell ein Erstaudit gegen ISO/IEC 27001:2022 terminlich möglich ist. Eine Einschränkung bleibt: Je nach Umfang der Lücken kann die Vorbereitung selbst mehrere Monate dauern — ein schneller Audittermin allein löst das Problem nicht, wenn die inhaltliche Vorbereitung fehlt.
Kommunikation gegenüber Kunden und was trotzdem für Sicherheit spricht
Offene, proaktive Kommunikation schadet in der Praxis weniger als ein spät entdecktes, unkommuniziertes Ablaufen. Informieren Sie betroffene Kunden aktiv über den Stand des Neuaudits und einen realistischen Zeitpunkt für die neue Zertifizierung, statt auf eine Nachfrage zu warten. Ein kurzes, aber verbindliches Update — etwa alle vier bis sechs Wochen — signalisiert Kunden, dass der Betrieb die Situation aktiv steuert, statt nur auf Anfragen zu reagieren.
Auch ohne gültiges Zertifikat bleibt Ihr Informationssicherheits-Managementsystem als solches funktionsfähig, sofern es weiterhin gelebt wird. Der fehlende Zertifikatsnachweis betrifft die externe Bestätigung, nicht die tatsächliche Wirksamkeit der internen Massnahmen — ein wichtiger Unterschied gegenüber Kunden, die zwischen beidem oft nicht klar trennen. Es lohnt sich, diesen Unterschied in der Kundenkommunikation aktiv zu erklären, statt ihn unerwähnt zu lassen. Betriebe können diese Unterscheidung zusätzlich untermauern, indem sie interne Auditprotokolle oder Nachweise aus der laufenden Systempflege auf Anfrage offenlegen, auch ohne dass dafür ein formales Zertifikat vorliegt.
Laufende Kundenbeziehungen und wie sich der Prozess beschleunigen lässt
Kunden, die eine ISO-27001-Zertifizierung vertraglich voraussetzen, reagieren in der Praxis unterschiedlich auf ein abgelaufenes Zertifikat: Manche akzeptieren eine Übergangslösung mit klar kommuniziertem Zeitplan zum Neuaudit, andere bestehen auf einer sofortigen Lösung. Eine frühzeitige, transparente Kommunikation schafft in beiden Fällen bessere Voraussetzungen als ein spätes Eingeständnis. Betriebe, die diese Reaktionen im Voraus antizipieren, können kritische Kundenbeziehungen gezielt zuerst informieren und ihnen einen konkreten Zeitplan anbieten, bevor Unsicherheit von aussen an sie herangetragen wird.
Wer die Gap-Analyse und die interne Vorbereitung parallel statt nacheinander organisiert — etwa durch die gleichzeitige Einbindung mehrerer interner Verantwortlicher für unterschiedliche Kontrollbereiche — kann den gesamten Prozess bis zum gültigen Zertifikat spürbar verkürzen, ohne die Sorgfalt der Vorbereitung zu beeinträchtigen. Eine solche Parallelisierung setzt allerdings voraus, dass genügend interne Kapazität vorhanden ist, um mehrere Kontrollbereiche gleichzeitig zu bearbeiten, ohne dass dabei einzelne Bereiche vernachlässigt werden.
Lehren für künftige Übergangsfristen
Betriebe, die diese Situation einmal durchlaufen haben, richten für künftige Normrevisionen meist eine dauerhafte Übersicht über alle relevanten Fristen ein — eine einfache, aber wirksame Massnahme, um ein erneutes Verpassen einer Übergangsfrist zu vermeiden.
Betriebe, die diesen Prozess bereits einmal durchlaufen haben, berichten häufig, dass die eigentliche technische Nachbesserung weniger Zeit beansprucht als ursprünglich befürchtet — der grössere Aufwand liegt meist in der Terminfindung mit der Zertifizierungsstelle.
Wichtig bleibt dabei, dass die Umstellung nicht als reine Formsache behandelt wird: Die inhaltlichen Änderungen der Norm sollten ebenso sorgfältig geprüft werden wie bei einer regulären Erstzertifizierung.
Einen Überblick über alle vier aktuell laufenden Normrevisionen bietet ISO-Normrevisionen: Was ändert sich und wie geht man damit um?.
Häufig gestellte Fragen
Können wir mit dem 2013er-Zertifikat übergangsweise weiterarbeiten, während das Neuaudit läuft?
Rechtlich gilt das Zertifikat als ungültig, sobald die Frist verstrichen ist — unabhängig davon, ob ein Neuaudit bereits angelaufen ist. Kommunizieren Sie das offen gegenüber betroffenen Kunden, statt den Zustand zu verschweigen. Ein Neuaudit-Fahrplan mit realistischen Zwischenterminen erleichtert diese Kommunikation zusätzlich, weil Kunden dann einen konkreten Zeitpunkt statt einer vagen Zusage erhalten.
Ist ein verkürztes Verfahren möglich, wenn unser System inhaltlich bereits weitgehend den neuen Anforderungen entspricht?
Manche Zertifizierungsstellen bieten beschleunigte Verfahren an, wenn die Gap-Analyse zeigt, dass nur wenige Controls fehlen. Das ersetzt aber nicht das vollständige Auditverfahren als solches. Auch bei einem beschleunigten Verfahren bleibt eine gründliche interne Vorbereitung wichtig, da Auditor:innen die fehlenden Controls trotzdem im Detail prüfen.
Drohen Bussen oder rechtliche Konsequenzen durch das abgelaufene Zertifikat selbst?
Das Zertifikat selbst ist keine gesetzliche Pflicht, entsprechend drohen keine direkten Bussen durch den Zertifizierungsverlust. Vertragliche Konsequenzen gegenüber Kunden, die eine gültige Zertifizierung voraussetzen, sind jedoch möglich und sollten ernst genommen werden. Betriebe in regulierten Branchen sollten zusätzlich prüfen, ob branchenspezifische Vorgaben eine gültige Zertifizierung explizit voraussetzen.
Welche Schritte führen zurück zu einem gültigen Zertifikat?
Nötig ist ein vollständiges Zertifizierungsverfahren gegen die Version 2022: zuerst eine Gap-Analyse, um Lücken bei der neu strukturierten Anwendbarkeitserklärung und den angepassten Controls zu identifizieren, danach die Ergänzung fehlender Nachweise und Massnahmen. Vor dem externen Audit sollte ein internes Audit bestätigen, dass das System die Anforderungen von 2022 tatsächlich erfüllt, bevor eine akkreditierte Stelle mit dem eigentlichen Zertifizierungsaudit beauftragt wird. Da es sich um ein Erstzertifizierungsverfahren und nicht um eine blosse Überwachung handelt, sollte für die Terminfindung ausreichend Vorlaufzeit eingeplant werden.
Bleibt das Informationssicherheits-Managementsystem trotz abgelaufenem Zertifikat wirksam?
Ja, sofern es weiterhin gelebt wird, bleibt das System als solches funktionsfähig — der fehlende Zertifikatsnachweis betrifft nur die externe Bestätigung, nicht die tatsächliche Wirksamkeit der internen Massnahmen. Es lohnt sich, diesen Unterschied in der Kundenkommunikation aktiv zu erklären, da Kunden zwischen beidem oft nicht klar trennen. Betriebe können diese Unterscheidung zusätzlich untermauern, indem sie interne Auditprotokolle oder Nachweise aus der laufenden Systempflege auf Anfrage offenlegen, auch ohne dass dafür ein formales Zertifikat vorliegt.
So unterstützt die ISOfee: Die Software vergleicht Ihre bestehende Dokumentation mit den Anforderungen der neuen Normfassung und zeigt Lücken und nötige Anpassungen. So erhalten Sie eine priorisierte Grundlage für die Umstellung. Normrevisionen mit der ISOfee umsetzen →
Fazit
Ein abgelaufenes ISO-27001-Zertifikat lässt sich nicht einfach reaktivieren, sondern erfordert ein vollständiges Zertifizierungsverfahren gegen die Version 2022 – von der Gap-Analyse über die Ergänzung fehlender Nachweise bis zum internen und externen Audit. Anders als bei einer regulären Rezertifizierung mit eingeplantem Zeitpuffer handelt es sich faktisch um eine Neuzertifizierung unter Zeitdruck, weshalb schnelles, aber sorgfältiges Handeln den entstandenen Schaden begrenzt. Entscheidend für den Umgang mit Kunden und Vertragspartnern ist eine offene, proaktive Kommunikation über den Stand des Neuaudits, statt auf eine Nachfrage zu warten oder den Zustand zu verschweigen. Wichtig bleibt dabei die Unterscheidung zwischen der externen Zertifikatsgültigkeit und der tatsächlichen Wirksamkeit des internen Managementsystems, das auch ohne gültiges Zertifikat funktionsfähig bleiben kann, sofern es weiterhin gelebt wird. Der sinnvollste nächste Schritt ist, diese Woche mit einer Zertifizierungsstelle die realistische Terminplanung für ein Erstaudit gegen die Version 2022 zu klären und daraus eine dauerhafte Übersicht für künftige Übergangsfristen abzuleiten.
ISO aufbauen. Pflegen. Auditbereit bleiben.
ISOfee bündelt die zentralen Aufgaben Ihres Managementsystems in einer Schweizer Software – vom Systemaufbau bis zur Normrevision. Testen Sie ISOfee 14 Tage kostenlos.