ISO 27001 Revision 2022: Die wichtigsten Änderungen
Die ISO/IEC 27001:2022, veröffentlicht am 25. Oktober 2022, hat Anhang A von 114 auf 93 Controls gestrafft, in vier statt vierzehn Kategorien neu gegliedert und um elf Controls ergänzt, die 2013 schlicht noch nicht existierten — etwa zu Cloud-Sicherheit und Threat Intelligence. Die Kernnorm mit ihrer PDCA-Struktur und den grundlegenden Anforderungen an Risikobewertung und -behandlung bleibt dabei unverändert — der Schwerpunkt der Revision liegt klar auf Anhang A. Für Betriebe bedeutet das vor allem, die eigene Anwendbarkeitserklärung vollständig gegen die neue Liste der 93 Controls abzugleichen und für jedes nicht angewendete Control eine nachvollziehbare Begründung zu dokumentieren. Die Übergangsfrist zu dieser Revision ist bereits am 31. Oktober 2025 abgelaufen, weshalb Betriebe mit einem noch gültigen Zertifikat diesen Abgleich längst vollzogen haben sollten.
Warum Anhang A grundlegend neu strukturiert wurde
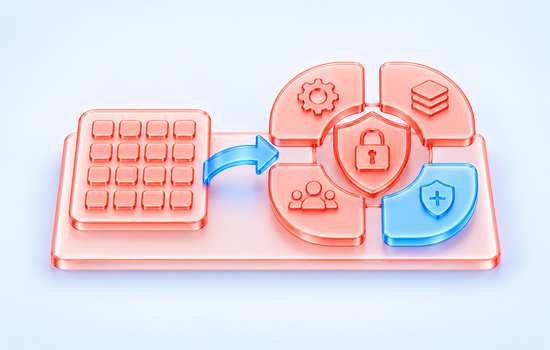
Die Version von 2013 gliederte ihre 114 Controls in 14 Kategorien, was in der Praxis häufig zu Unklarheiten führte, welche Massnahme in welchen Bereich gehört. Die überarbeitete Fassung ordnet alle Controls neu in vier klar abgegrenzte Themenfelder — eine Neugliederung, die es insbesondere grösseren Betrieben erleichtert, Zuständigkeiten klar einer Kategorie zuzuordnen, statt wie bisher Massnahmen auf mehrere überlappende Kategorien zu verteilen. Für Betriebe, die mehrere Zertifizierungen kombinieren, erleichtert diese vierteilige Gliederung zudem den Abgleich mit anderen Rahmenwerken, da sich organisatorische, personenbezogene, physische und technologische Massnahmen klarer voneinander abgrenzen lassen als in der bisherigen, stärker verschachtelten Struktur:
- Organisatorische Controls (37): Richtlinien, Rollen, Prozesse und Lieferantenbeziehungen.
- Personenbezogene Controls (8): Sicherheitsanforderungen an Mitarbeitende und deren Schulung.
- Physische Controls (14): Schutz von Gebäuden, Räumen und Geräten.
- Technologische Controls (34): Technische Sicherheitsmassnahmen an Systemen und Netzwerken.
Die elf neuen Controls im Überblick
Die folgenden Massnahmen wurden 2022 neu aufgenommen, weil sie 2013 technologisch schlicht noch keine Rolle spielten oder nicht eigenständig geregelt waren:
- Threat Intelligence: systematische Beobachtung aktueller Bedrohungslagen statt rein reaktiver Sicherheitsmassnahmen.
- Cloud-Sicherheit: eigenständige Governance-Anforderungen für die Nutzung von Cloud-Diensten.
- ICT-Lieferkettensicherheit: Absicherung von Software- und Hardware-Lieferketten gegen Manipulation.
- Konfigurationsmanagement: sichere Standard-Konfigurationen für Systeme und Geräte.
- Informationslöschung: kontrolliertes, nachvollziehbares Löschen von Daten nach Ablauf der Aufbewahrungsfrist.
- Datenmaskierung: Schutz sensibler Daten durch Maskierung in Test- und Entwicklungsumgebungen.
- Verhinderung von Datenabfluss (Data Leakage Prevention): Massnahmen gegen unbeabsichtigten oder böswilligen Abfluss von Daten über Systeme, Netzwerke oder Geräte.
- Überwachungsaktivitäten: systematische Erkennung ungewöhnlichen Verhaltens in IT-Systemen.
- Physische Sicherheitsüberwachung: etwa Videoüberwachung und Zutrittskontrolle als eigenständiges Control.
- Sichere Softwareentwicklung: Anforderungen an sicheren Programmcode bereits während der Entwicklung.
- ICT-Kontinuitätsmanagement: Planung der Widerstandsfähigkeit von IT-Systemen bei Störungen.
ISOfee-Tipp: Wenn Ihr Betrieb Cloud-Dienste nutzt, prüfen Sie das neue Cloud-Sicherheits-Control zuerst — in der Beratungspraxis ist genau dieser Punkt bei KMU am häufigsten unzureichend dokumentiert, weil Cloud-Nutzung historisch über die IT-Abteilung lief, ohne dass die Anwendbarkeitserklärung entsprechend angepasst wurde.
Was sich an der Kernnorm ändert und was das für Ihr bestehendes ISMS bedeutet
Neben Anhang A wurden auch einzelne Klauseln der Kernnorm präzisiert, etwa zur Planung von Änderungen am Informationssicherheits-Managementsystem. Die grundsätzliche Struktur nach dem PDCA-Zyklus und die Kernanforderungen an Risikobewertung und -behandlung bleiben jedoch unverändert — der Schwerpunkt der Revision liegt klar auf Anhang A.
Was das für Ihr bestehendes ISMS bedeutet: Wer sein Informationssicherheits-Managementsystem bereits konsequent nach ISO 27001:2013 betreibt, muss keine neue Risikologik erlernen, sondern die Anwendbarkeitserklärung überarbeiten: prüfen, welche der elf neuen Controls für den eigenen Betrieb relevant sind, und die Zuordnung bestehender Massnahmen zu den vier neuen Themenkategorien nachvollziehen. Die Übergangsfrist zu dieser Revision ist bereits am 31. Oktober 2025 abgelaufen — Betriebe mit einem noch gültigen Zertifikat nach 2022 haben diesen Schritt entsprechend bereits vollzogen.
Wer die neuen Controls jetzt gegen das eigene Risikoprofil prüft, erkennt schnell, welche Massnahmen echten Mehraufwand bedeuten und welche bereits informell gelebt, aber bisher nicht formal dokumentiert waren. Der konkrete nächste Schritt: Gleichen Sie Ihre Anwendbarkeitserklärung Control für Control mit der neuen Liste ab und markieren Sie, wo eine Begründung für Nichtanwendung fehlt. Eine Einschränkung bleibt: Diese Übersicht ersetzt keine vollständige Risikobeurteilung — sie zeigt nur, wo sich die vertiefte Prüfung zuerst lohnt.
Was die neuen Controls für Risikobeurteilung und Anwendbarkeitserklärung bedeuten
Die elf neuen Controls entstanden nicht willkürlich, sondern spiegeln reale Entwicklungen der letzten Jahre wider: die zunehmende Nutzung von Cloud-Diensten, die wachsende Bedeutung sicherer Softwareentwicklung und eine gestiegene Bedrohungslage durch gezielte Angriffe auf Lieferketten. Betriebe, die ihre Risikobeurteilung ohnehin regelmässig aktualisieren, dürften einen Teil dieser Themen bereits informell abdecken, auch wenn sie bisher nicht als eigenständige Controls dokumentiert waren.
Was sich an der Anwendbarkeitserklärung ändert: Die Anwendbarkeitserklärung (Statement of Applicability) muss vollständig gegen die neue Liste der 93 Controls abgeglichen werden. Für jedes Control, das nicht angewendet wird, verlangt die Norm eine nachvollziehbare Begründung — eine pauschale Formulierung wie "nicht relevant" genügt Auditor:innen in der Praxis meist nicht.
Ein Praxisbeispiel, der Blick über Anhang A hinaus und die Einordnung für kleinere Betriebe
Ein IT-Dienstleister in der Region Basel stellte bei der Überarbeitung fest, dass sein bestehendes System bereits informelle Massnahmen zur Bedrohungsbeobachtung umsetzte, diese aber nie als eigenständiges Control dokumentiert hatte. Die Formalisierung dieser bereits gelebten Praxis benötigte lediglich eine zusätzliche Dokumentenseite, keine neue technische Massnahme.
Warum sich ein Blick über Anhang A hinaus lohnt: Wer sich ausschliesslich auf die elf neuen Controls konzentriert, übersieht leicht, dass auch mehrere bestehende Controls inhaltlich präzisiert oder umbenannt wurden. Ein vollständiger Abgleich alter und neuer Control-Nummern verhindert, dass bestehende Nachweise versehentlich doppelt oder gar nicht mehr zugeordnet werden.
Einordnung für kleinere Betriebe: Kleinere Betriebe mit überschaubarer IT-Landschaft sind von den elf neuen Controls oft weniger stark betroffen als grössere Organisationen mit komplexer Infrastruktur. Trotzdem lohnt sich eine bewusste Einzelprüfung jedes Controls, statt sie pauschal als "für uns nicht relevant" abzutun — gerade Themen wie Informationslöschung oder Konfigurationsmanagement betreffen auch kleine IT-Umgebungen unmittelbar. Der Aufwand, diese bewusste Einzelprüfung durchzuführen, ist überschaubar und zahlt sich im nächsten Audit durch eine belastbare, nachvollziehbare Anwendbarkeitserklärung aus.
Was sich für Betriebe mit Kundendaten besonders ändert
Betriebe, die im Auftrag ihrer Kunden personenbezogene oder sensible Daten verarbeiten, sollten das neue Control zur Datenmaskierung besonders sorgfältig prüfen: Es verlangt, sensible Daten bereits in Test- und Entwicklungsumgebungen zu schützen, nicht erst im produktiven Betrieb — ein Bereich, der in vielen Systemen bislang wenig Beachtung fand. Betriebe, die bereits mit anonymisierten oder synthetischen Testdaten arbeiten, erfüllen diese Anforderung oft schon weitgehend, müssen die Praxis aber erstmals formal in der Anwendbarkeitserklärung dokumentieren. Auch bei Kundenanfragen zur Auftragsverarbeitung lohnt sich ein Verweis auf dieses Control: Es zeigt konkret, dass sensible Daten nicht nur im Produktivbetrieb, sondern über den gesamten Softwareentwicklungsprozess hinweg geschützt werden.
Integration in IT-Prozesse und der Unterschied zwischen Dokumentation und Umsetzung
Statt für jedes neue Control einen separaten Prozess aufzubauen, lohnt sich die Integration in bestehende IT-Betriebsprozesse: Konfigurationsmanagement etwa lässt sich oft direkt an bestehende Change-Management-Prozesse anknüpfen, statt eine parallele Struktur zu schaffen.
Der Unterschied zwischen Dokumentation und tatsächlicher Umsetzung: Ein häufiger Stolperstein: Ein Control wird in der Anwendbarkeitserklärung als umgesetzt markiert, obwohl die tatsächliche technische Umsetzung noch aussteht. Auditor:innen prüfen zunehmend gezielt, ob dokumentierte Massnahmen auch tatsächlich technisch wirksam sind — eine reine Absichtserklärung reicht bei technischen Controls wie Data Leakage Prevention nicht aus. Betriebe sollten deshalb bei jedem als umgesetzt markierten Control eine kurze technische Stichprobe einplanen, bevor sie es im Audit als abgeschlossen präsentieren.
Zusammenarbeit mit der IT-Abteilung, interne Schulungen und die Auswahl neuer IT-Dienstleister
Die neuen technologischen Controls verlangen eine engere Zusammenarbeit zwischen Informationssicherheits-Verantwortlichen und der IT-Abteilung als bisher, da viele Massnahmen ohne aktive technische Umsetzung reine Theorie bleiben. Betriebe, die diese Zusammenarbeit bereits institutionalisiert haben, tun sich mit der Umsetzung deutlich leichter. Regelmässige, kurze Abstimmungstermine zwischen beiden Seiten verhindern, dass neue Controls nur auf dem Papier existieren.
Was das für regelmässige interne Schulungen bedeutet: Die neuen Controls sollten fester Bestandteil der wiederkehrenden Sicherheitsschulungen für Mitarbeitende werden, nicht nur der technischen Dokumentation. Themen wie Data Leakage Prevention oder sichere Softwareentwicklung betreffen unmittelbar das tägliche Verhalten am Arbeitsplatz, nicht nur die IT-Abteilung.
Was das für die Auswahl neuer IT-Dienstleister bedeutet: Betriebe, die neue IT-Dienstleister oder Cloud-Anbieter evaluieren, sollten deren Umgang mit den elf neuen Controls bereits in der Ausschreibung als Kriterium aufnehmen, statt dies erst nachträglich im laufenden Vertrag zu prüfen.
Dieser Vorlauf zahlt sich besonders dann aus, wenn mehrere Systeme oder Dienstleister gleichzeitig angepasst werden müssen.
Eine kurze interne Checkliste zu den elf neuen Controls erleichtert dabei sowohl die Selbsteinschätzung als auch das spätere Gespräch mit der Zertifizierungsstelle.
Einen Überblick über alle vier aktuell laufenden Normrevisionen bietet ISO-Normrevisionen: Was ändert sich und wie geht man damit um?.
Häufig gestellte Fragen
Müssen alle elf neuen Controls zwingend umgesetzt werden?
Nur, wenn sie für den eigenen Risikokontext relevant sind. Ein Betrieb ohne Cloud-Nutzung kann das entsprechende Control mit einer nachvollziehbaren Begründung als nicht anwendbar einstufen. Dokumentieren Sie diese Begründung nachvollziehbar in der Anwendbarkeitserklärung, damit Auditor:innen die Einschätzung im Audit direkt überprüfen können.
Wie viel Zeit braucht die Überarbeitung der Anwendbarkeitserklärung typischerweise?
Bei einem bereits gut dokumentierten System reichen oft wenige Arbeitstage; bei grösserem Nachholbedarf, etwa bei mehreren neu relevanten Controls, kann der Aufwand mehrere Wochen umfassen. Planen Sie realistisch mit mehreren Arbeitstagen, auch wenn Ihr System bereits gut dokumentiert ist, da der vollständige Abgleich aller 93 Controls sorgfältige Einzelprüfung verlangt. Wer die Überarbeitung zusätzlich mit der jährlichen Managementbewertung verknüpft, kann den Aufwand über das Jahr verteilen, statt ihn kurz vor dem nächsten Audit konzentrieren zu müssen.
Reicht es, nur die elf neuen Controls zu prüfen, oder müssen auch die bestehenden 82 Controls neu bewertet werden?
Ein vollständiger Abgleich empfiehlt sich, da mehrere bestehende Controls inhaltlich präzisiert oder umbenannt wurden, auch wenn sie nicht neu hinzugekommen sind. Wer nur die elf neuen Controls prüft, riskiert, dass Änderungen an bestehenden Massnahmen unbemerkt bleiben und die Anwendbarkeitserklärung an anderer Stelle veraltet.
Wie sind die 93 Controls in Anhang A jetzt gegliedert?
Statt der bisherigen 14 Kategorien mit 114 Controls gliedert die Revision alle Massnahmen neu in vier klar abgegrenzte Themenfelder: 37 organisatorische Controls zu Richtlinien und Lieferantenbeziehungen, 8 personenbezogene Controls zur Schulung von Mitarbeitenden, 14 physische Controls zum Schutz von Gebäuden und Geräten sowie 34 technologische Controls zu technischen Sicherheitsmassnahmen. Diese vierteilige Gliederung erleichtert es insbesondere grösseren Betrieben, Zuständigkeiten klar einer Kategorie zuzuordnen, statt Massnahmen wie bisher auf mehrere überlappende Kategorien zu verteilen. Für Betriebe mit mehreren Zertifizierungen erleichtert sie zudem den Abgleich mit anderen Rahmenwerken.
Reicht es, ein Control in der Anwendbarkeitserklärung als "umgesetzt" zu markieren?
Nein, Auditor:innen prüfen zunehmend gezielt, ob dokumentierte Massnahmen auch tatsächlich technisch wirksam sind — eine reine Absichtserklärung genügt bei technischen Controls wie Data Leakage Prevention nicht. Ein häufiger Stolperstein ist, dass ein Control als umgesetzt markiert wird, obwohl die tatsächliche technische Umsetzung noch aussteht. Betriebe sollten deshalb bei jedem als umgesetzt markierten Control eine kurze technische Stichprobe einplanen, bevor sie es im Audit als abgeschlossen präsentieren.
So unterstützt die ISOfee: Stellen Sie im ISOfee-Chat konkrete Fragen zu Normanforderungen und Ihrer täglichen ISO-Arbeit. Sie erhalten verständliche Antworten, bei Bedarf mit Websuche. Mehr zum ISOfee-Chat →
Fazit
Die elf neuen Massnahmen aus Anhang A betreffen vor allem Bereiche wie Bedrohungsaufklärung, Cloud-Sicherheit, Konfigurationsmanagement und sichere Softwareentwicklung – Themen, die 2013 technologisch schlicht noch keine eigenständige Rolle spielten. Betriebe, die ihr Informationssicherheits-Managementsystem bereits aktiv pflegen, müssen es gezielt ergänzen statt grundlegend neu aufzubauen, wobei der eigentliche Aufwand meist nicht in neuer Technik, sondern in der sauberen Dokumentation bereits gelebter Praxis liegt. Entscheidend ist ein vollständiger Abgleich der Anwendbarkeitserklärung gegen alle 93 Controls, nicht nur gegen die elf neuen, da auch bestehende Massnahmen inhaltlich präzisiert oder umbenannt wurden. Da die Übergangsfrist zu dieser Revision bereits am 31. Oktober 2025 abgelaufen ist, sollten Betriebe mit einem noch gültigen Zertifikat diesen Abgleich längst vollzogen haben; wer ihn noch nicht durchgeführt hat, sollte ihn ohne weiteren Aufschub nachholen. Der sinnvollste nächste Schritt bleibt eine Control-für-Control-Prüfung der eigenen Anwendbarkeitserklärung mit klarer Begründung für jede Nichtanwendung.
ISO aufbauen. Pflegen. Auditbereit bleiben.
ISOfee bündelt die zentralen Aufgaben Ihres Managementsystems in einer Schweizer Software – vom Systemaufbau bis zur Normrevision. Testen Sie ISOfee 14 Tage kostenlos.