Risikomanagement nach ISO 27001
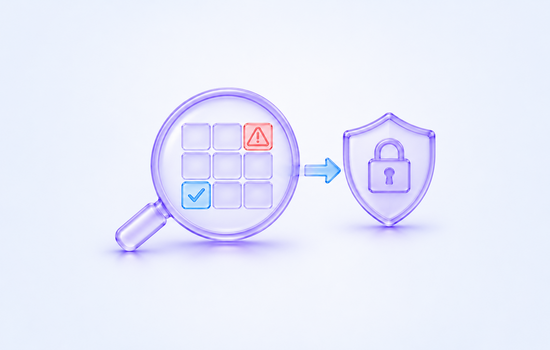
Risikomanagement nach ISO 27001 bedeutet, Informationssicherheitsrisiken systematisch zu identifizieren, zu bewerten und durch geeignete Massnahmen auf ein akzeptables Mass zu senken – dokumentiert in einer nachvollziehbaren Risikobeurteilung. Es bildet das Herzstück jedes ISMS, weil sich daraus ableitet, welche Massnahmen aus Annex A tatsächlich notwendig sind. Die Norm schreibt dabei keine bestimmte Methode vor: Betriebe können asset-basiert vorgehen, konkrete Bedrohungsszenarien bewerten oder beide Ansätze kombinieren. Entscheidend ist weniger die gewählte Methode als ihre konsequente, wiederholbare Anwendung und die regelmässige Aktualisierung der Risikobeurteilung.
Die Schritte des Risikomanagementprozesses
- Risikoidentifikation: Informationswerte (Assets) erfassen und mögliche Bedrohungen sowie Schwachstellen dazu identifizieren.
- Risikoanalyse: Eintrittswahrscheinlichkeit und Schadensausmass jedes Risikos einschätzen.
- Risikobewertung: Risiken anhand definierter Kriterien priorisieren und entscheiden, welche behandelt werden müssen.
- Risikobehandlung: Massnahmen auswählen – vermeiden, vermindern, übertragen oder akzeptieren.
- Restrisiko dokumentieren: Verbleibendes Risiko nach Massnahmen festhalten und von der Leitung freigeben lassen.
ISOfee-Tipp: Nutzen Sie eine einfache Risikomatrix mit den Achsen Eintrittswahrscheinlichkeit und Schadensausmass. Das macht die Priorisierung nachvollziehbar, ohne in komplexe quantitative Modelle einzusteigen, die für die meisten KMU keinen Mehrwert bieten.
Asset-basierter versus szenariobasierter Ansatz
ISO 27001 schreibt keine bestimmte Risikomanagementmethode vor. Viele Betriebe wählen einen asset-basierten Ansatz, bei dem zuerst alle Informationswerte erfasst und dann pro Asset Risiken bewertet werden. Alternativ bewertet ein szenariobasierter Ansatz konkrete Bedrohungsszenarien direkt, unabhängig von einzelnen Assets – das ist oft schneller, aber weniger systematisch vollständig. In der Praxis kombinieren viele Schweizer KMU beide Ansätze: Der asset-basierte Ansatz liefert die vollständige Übersicht über Informationswerte, während szenariobasierte Betrachtungen – etwa «Ransomware-Angriff auf den Fileserver» oder «Datenabfluss durch ausscheidende Mitarbeitende» – konkrete, greifbare Bedrohungsbilder liefern, die sich leichter kommunizieren lassen. Welcher Ansatz besser passt, hängt von der Unternehmensgrösse ab: Bei wenigen, klar abgrenzbaren Assets reicht oft der asset-basierte Weg, bei komplexen IT-Landschaften mit vielen Abhängigkeiten liefert die Szenariobetrachtung häufig die praxisnäheren Resultate.
Zusammenspiel mit dem Statement of Applicability
Die Ergebnisse der Risikobehandlung fliessen direkt in das Statement of Applicability ein, das dokumentiert, welche Massnahmen aus Annex A angewendet werden und welche nicht – mit Begründung. Für jedes Risiko, das durch eine Massnahme behandelt wird, muss im SoA nachvollziehbar sein, welches Control diese Massnahme abbildet und warum es angewendet wird. Wird ein Risiko hingegen durch organisatorische Massnahmen ausserhalb des Annex-A-Katalogs behandelt, ist dies im SoA ebenfalls zu vermerken, damit die Verbindung zwischen Risikobeurteilung und Massnahmenkatalog lückenlos bleibt. Genau diese Rückverfolgbarkeit prüfen Auditor:innen im Zertifizierungsaudit besonders genau. Wie dieses Dokument aufgebaut ist, zeigt der Beitrag Statement of Applicability und Annex-A-Controls nach ISO 27001.
Typische Fehler im Risikomanagement
- Risiken werden einmalig zu Beginn bewertet, aber nie wieder aktualisiert.
- Die Bewertung erfolgt zu grob, sodass sich daraus keine konkreten Massnahmen ableiten lassen.
- Restrisiken werden nicht formal von der Leitung akzeptiert, sondern stillschweigend hingenommen.
Einordnung in ISO 27001
Einen grundlegenden Überblick über ISO 27001 bietet der Beitrag Was ist ISO 27001?.
Ressourcenbedarf für das Risikomanagement einplanen
Neben Zeit benötigt eine gründliche Risikobeurteilung auch personelle Ressourcen aus verschiedenen Fachbereichen, da IT-Risiken allein selten das vollständige Bild ergeben. Personen aus Betrieb, Personalwesen und Recht liefern häufig wichtige Einschätzungen, die einer rein technischen Bewertung entgehen würden – etwa zu physischen Zutrittsrisiken oder zum Umgang mit Bewerbungsunterlagen.
Betriebe, die bereits ein Risikomanagement nach ISO 9001 betreiben, können die dortigen Methoden und Vorlagen oft direkt für die Informationssicherheitsrisiken erweitern, statt ein komplett eigenständiges Verfahren aufzubauen, was doppelten Aufwand vermeidet. Bei der Methodik gilt: Die meisten Schweizer KMU arbeiten mit einer qualitativen Bewertung auf einer drei- bis fünfstufigen Skala (etwa niedrig, mittel, hoch), während nur grosse Unternehmen mit umfangreichen historischen Schadensdaten quantitative Modelle mit konkreten Frankenbeträgen einsetzen – für die meisten Betriebe liefert der qualitative Ansatz bei deutlich geringerem Aufwand eine ausreichende Entscheidungsgrundlage.
Risikoakzeptanzkriterien vorab festlegen
Bevor die Risikobeurteilung beginnt, sollte die oberste Leitung definieren, welches Risikoniveau als akzeptabel gilt. Ohne solche Kriterien fallen Entscheidungen über Risikobehandlung inkonsistent und schwer nachvollziehbar aus. Klare Akzeptanzkriterien erleichtern zudem die Priorisierung, wenn mehrere Risiken um begrenzte Ressourcen konkurrieren. In der Praxis definieren viele Schweizer KMU eine einfache Risikomatrix mit drei bis fünf Stufen, etwa von «vernachlässigbar» bis «kritisch», und legen fest, ab welcher Stufe eine Behandlung zwingend erforderlich ist. Ebenso wichtig ist die Festlegung, wer ein Risiko akzeptieren darf: Während geringe Risiken oft von der Fachabteilung selbst akzeptiert werden können, sollten kritische Restrisiken immer der obersten Leitung zur formalen Freigabe vorgelegt werden.
Jedem identifizierten Risiko sollte zudem eine risikoverantwortliche Person (Risk Owner) zugeordnet werden, die für die Umsetzung der Behandlungsmassnahmen und die laufende Überwachung verantwortlich ist; ohne klare Zuweisung bleiben Massnahmen häufig liegen, weil sich niemand zuständig fühlt.
Frei verfügbare Bedrohungskataloge, etwa vom deutschen BSI oder von ENISA, helfen zusätzlich dabei, bei der Risikoidentifikation keine relevanten Kategorien zu übersehen, etwa unzureichende Zugriffskontrollen oder fehlende Datensicherungen – sie ersetzen aber keine eigene Analyse.
Und schliesslich ist Risikomanagement nach ISO 27001 kein einmaliges Projekt, sondern ein fortlaufender Zyklus aus Identifikation, Bewertung, Behandlung und Überprüfung, der sicherstellt, dass neue Bedrohungen oder Systeme zeitnah in die Risikolandschaft einfliessen.
Praxisbeispiele: Risikobewertung in der Praxis
IT-Dienstleistungsunternehmen: Ein IT-Dienstleistungsunternehmen identifizierte den Verlust von Kundendaten durch einen kompromittierten Laptop einer mitarbeitenden Person als bedeutendstes Risiko. Durch die Einführung einer Festplattenverschlüsselung und einer Zwei-Faktor-Authentifizierung konnte das Unternehmen dieses Risiko innerhalb weniger Monate deutlich reduzieren und im Statement of Applicability entsprechend dokumentieren.
Treuhandbetrieb: Ein Treuhandbetrieb identifizierte den unbefugten Zugriff auf Mandantendaten durch ehemalige Mitarbeitende als relevantes Risiko. Durch die Einführung eines konsequenten Offboarding-Prozesses mit sofortigem Entzug aller Zugriffsrechte konnte das Unternehmen dieses Risiko systematisch senken und im Statement of Applicability entsprechend dokumentieren.
Produzierendes KMU: Ein produzierendes KMU stufte den Ausfall seiner Produktionssteuerungssoftware durch einen Cyberangriff als hohes Risiko ein, da ein mehrtägiger Produktionsstillstand erhebliche finanzielle Folgen hätte. Durch die Einführung regelmässiger, getesteter Backups sowie eines Notfallplans konnte das Unternehmen die Auswirkungen eines solchen Vorfalls deutlich begrenzen und dies im Statement of Applicability entsprechend begründen.
Häufig gestellte Fragen
Wie oft muss die Risikobeurteilung aktualisiert werden?
Eine feste Frist gibt es nicht, in der Praxis hat sich jedoch eine mindestens jährliche Überprüfung etabliert, ergänzt um eine anlassbezogene Aktualisierung bei wesentlichen Änderungen – etwa neuen Systemen, Standorten oder bekannt gewordenen Sicherheitsvorfällen. Viele Betriebe koppeln diese Überprüfung direkt an das jährliche Management-Review, sodass Risikobeurteilung und Managementbewertung im selben Rhythmus erfolgen. Wird die Aktualisierung ohne Anlass über mehrere Jahre ausgesetzt, gilt dies in Zertifizierungsaudits als klassische Abweichung.
Wer sollte an der Risikobeurteilung beteiligt sein?
Idealerweise ein funktionsübergreifendes Team statt einer einzelnen IT-Fachperson, damit sowohl technisches Wissen als auch Kenntnisse der operativen Abläufe einfliessen. Die oberste Leitung sollte die Ergebnisse zumindest formal freigeben, auch wenn die operative Erarbeitung delegiert wird. In grösseren Betrieben empfiehlt es sich, neben der IT auch Vertretungen aus HR, Finanzen und dem operativen Geschäft einzubeziehen, da Risiken oft ausserhalb der IT entstehen, etwa im Umgang mit Papierdokumenten oder beim Onboarding neuer Mitarbeitender.
Was passiert, wenn ein Risiko nicht behandelt werden kann?
Lässt sich ein Risiko nicht wirtschaftlich vertretbar senken, muss die oberste Leitung das Restrisiko bewusst und dokumentiert akzeptieren. Diese Akzeptanz ist kein Versagen des ISMS, sondern ein legitimes Ergebnis des risikobasierten Ansatzes – entscheidend ist, dass die Entscheidung nachvollziehbar begründet und regelmässig überprüft wird. In der Schweizer Praxis wird ein solches Restrisiko meist in einer eigenen Liste festgehalten und bei jeder Managementbewertung erneut geprüft.
Was ist der Unterschied zwischen einer Bedrohung und einer Schwachstelle?
Eine Bedrohung ist ein potenzielles Ereignis, das Schaden verursachen könnte, etwa ein Cyberangriff oder ein Stromausfall. Eine Schwachstelle ist hingegen eine Eigenschaft des Systems, die eine Bedrohung ausnutzen kann, etwa eine veraltete Software ohne Sicherheitsupdates. Ein Risiko entsteht erst aus dem Zusammenspiel beider Faktoren. Ein konkretes Beispiel: Die Bedrohung «Phishing-Angriff» führt nur dann zu einem Risiko, wenn die Schwachstelle «fehlende Schulung der Mitarbeitenden zur Phishing-Erkennung» tatsächlich besteht – ist das Personal gut geschult, sinkt die Eintrittswahrscheinlichkeit erheblich, auch wenn die Bedrohung selbst unverändert fortbesteht.
Wie viele Risiken sollte ein KMU typischerweise identifizieren?
Eine pauschale Zahl gibt es nicht, in der Praxis bewegen sich viele kleinere und mittlere Betriebe jedoch im Bereich von 20 bis 50 identifizierten Risiken auf Asset- oder Szenarioebene. Wichtiger als die reine Anzahl ist, dass die wesentlichen Informationswerte und die dazugehörigen Bedrohungen tatsächlich abgedeckt sind, statt die Liste künstlich aufzublähen oder zu stark zu verkürzen. Eine zu lange Liste mit vielen Bagatellrisiken erschwert die Priorisierung, während eine zu kurze Liste wichtige Schwachstellen übersieht. Am Anfang lohnt es sich, mit den zentralen Geschäftsprozessen zu beginnen und die Risikoliste anschliessend im jährlichen Rhythmus schrittweise zu verfeinern.
So unterstützt die ISOfee: Hinterlegen Sie Angaben zu Organisation, Kennzahlen, Markt, Umfeld sowie Risiken und Chancen einmal in der ISOfee. Die Software nutzt dieses Wissen für Dokumente, Analysen und Antworten. So funktioniert die ISOfee →
Fazit
Ein sauberes Risikomanagement ist das Herzstück von ISO 27001: Wer Assets, Bedrohungen und Schwachstellen systematisch identifiziert, Risiken nach einer nachvollziehbaren Methode bewertet und begründete Behandlungsentscheide trifft, legt damit die Grundlage für alle weiteren Schritte bis zum Statement of Applicability. Entscheidend ist weniger die Perfektion der Methode als ihre konsequente, wiederholbare Anwendung im gesamten Unternehmen. In der Praxis scheitert Risikomanagement seltener an der Methode als an der Konsequenz: Wird die Bewertung nur einmal zur Zertifizierung durchgeführt statt regelmässig aktualisiert, verliert sie schnell den Bezug zur betrieblichen Realität – etwa wenn neue Cloud-Dienste oder Homeoffice-Arbeitsplätze hinzukommen, ohne dass die Risikoanalyse nachgezogen wird. Ein bewährter Rhythmus ist die jährliche Überprüfung im Rahmen des Management-Reviews, ergänzt um anlassbezogene Neubewertungen nach grösseren Veränderungen wie einem Systemwechsel oder einem Sicherheitsvorfall. Wer diesen Rhythmus etabliert, spart sich mühsame Nacharbeit vor dem nächsten Audit.
ISO aufbauen. Pflegen. Auditbereit bleiben.
Die ISOfee bündelt die zentralen Aufgaben Ihres Managementsystems in einer Schweizer Software – vom Systemaufbau bis zur Normrevision. Testen Sie die ISOfee 14 Tage kostenlos.