ISO 9001, 14001, 27001 und 45001 sind die vier meistgefragten Managementsystemnormen für Schweizer KMU – für Qualität, Umwelt, Informationssicherheit und Arbeitssicherheit. Welche Norm passt, entscheidet nicht die Betriebsgrösse, sondern das Risiko oder der Kundenanspruch, den Sie zuerst adressieren wollen. Dieser Beitrag ordnet die vier Normen nach typischen Ausgangslagen, damit Sie mit der richtigen beginnen.
Vier Normen, vier Nummern – und auf den ersten Blick sehen sie sich ähnlich, weil sie derselben Grundstruktur folgen. Trotzdem verfolgen sie völlig unterschiedliche Ziele. Die Wahl der falschen Norm kostet nicht nur Zeit, sondern auch Vertrauen im Betrieb, wenn plötzlich ein Kunde etwas anderes verlangt, als das aufgebaute System liefert. Schauen wir uns die vier Normen einzeln an, bevor wir sie den typischen Ausgangslagen zuordnen.
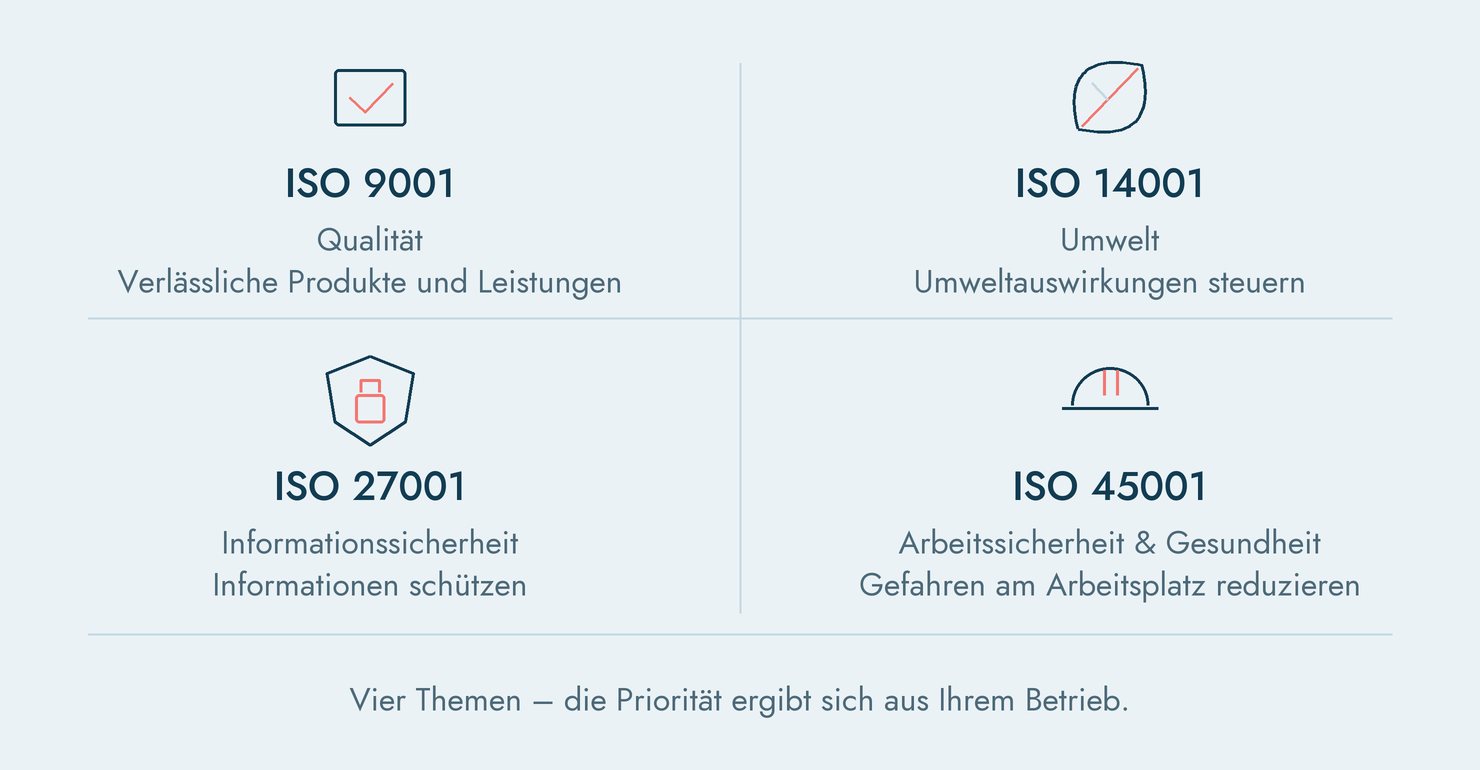
Die vier meistgefragten Normen im Überblick
ISO 9001: Qualitätsmanagement
Die mit Abstand am weitesten verbreitete Norm, branchenneutral einsetzbar von der Schreinerei bis zum IT-Dienstleister. Sie verlangt ein System, das die Qualität von Produkten und Dienstleistungen planbar macht: Klare Prozesse, Fehlererkennung, kontinuierliche Verbesserung. Ein Auditor prüft hier vor allem, ob Prozesse tatsächlich so ablaufen, wie sie dokumentiert sind, und ob Abweichungen konsequent nachverfolgt werden. Wer zum ersten Mal eine ISO-Norm einführt, beginnt in den meisten Fällen hier – auch weil viele Ausschreibungen und Kundenverträge sie explizit voraussetzen.
ISO 14001: Umweltmanagement
Regelt den systematischen Umgang mit Umweltaspekten: Energie- und Ressourcenverbrauch, Abfall, Emissionen, Einhaltung gesetzlicher Umweltauflagen. Besonders gefragt in produzierenden Betrieben, im Bauwesen und bei Unternehmen mit chemischen oder physischen Umweltrisiken. Anders als oft angenommen verlangt die Norm nicht, dass ein Betrieb „grün“ wird, sondern dass er seine tatsächlichen Umweltauswirkungen kennt und systematisch steuert. Ein Auditor prüft insbesondere, ob gesetzliche Umweltauflagen lückenlos identifiziert sind und ob es einen Nachweis gibt, dass sie eingehalten werden – nicht nur eine Absichtserklärung.
ISO 27001: Informationssicherheit
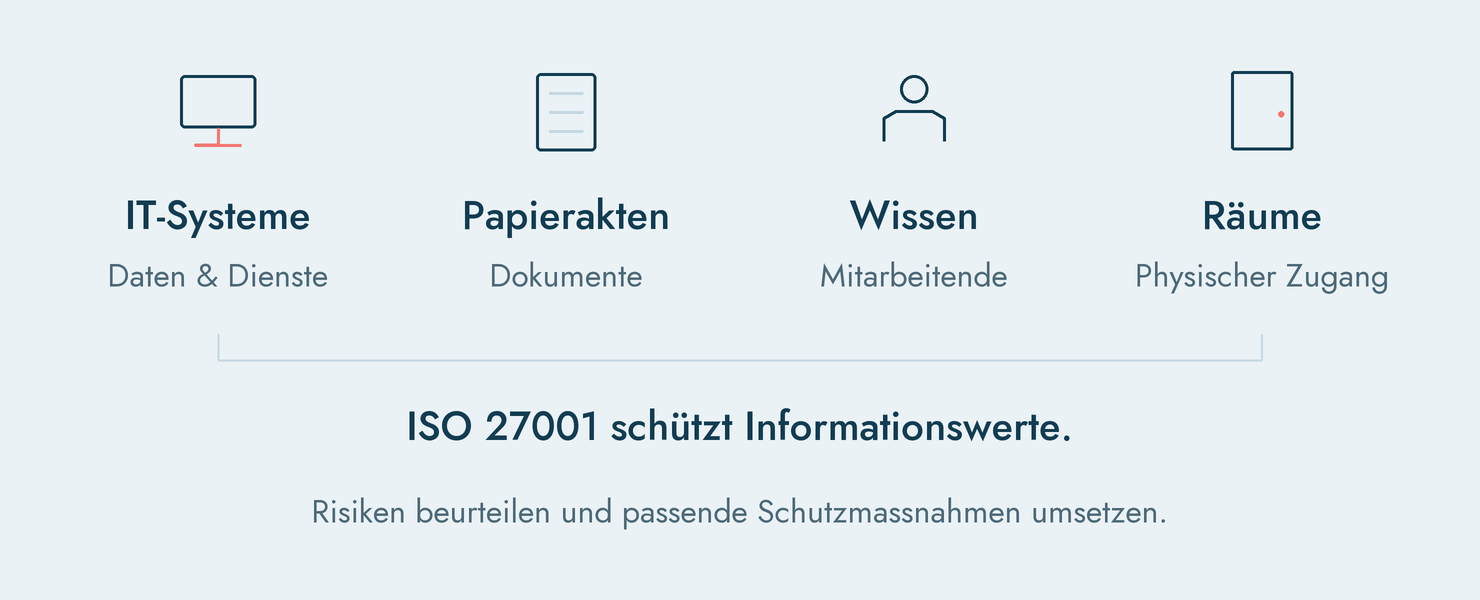
Schützt nicht nur IT-Systeme, sondern alle Informationswerte eines Betriebs – auch Papierakten, Wissen von Mitarbeitenden und physischen Zugang zu Räumen. Zentral ist eine Risikobeurteilung: Welche Information wäre bei Verlust, Diebstahl oder Ausfall wie schädlich? Seit der Revision 2022 ist die Norm noch stärker auf konkrete, technische Kontrollen ausgerichtet, etwa Zugriffsrechte, Verschlüsselung oder den Umgang mit Cloud-Diensten. Besonders gefragt bei IT-Dienstleistern, aber zunehmend auch bei Zulieferern, die mit sensiblen Kundendaten arbeiten, etwa im Auftrag von Banken oder Versicherungen.
ISO 45001: Arbeitssicherheit und Gesundheitsschutz
Systematisiert, wie ein Betrieb Gefahren am Arbeitsplatz erkennt, bewertet und reduziert – von der Maschinensicherheit bis zur psychischen Belastung. Besonders relevant in Branchen mit erhöhtem Unfallrisiko: Bau, Industrie, Logistik. Die Norm ersetzt keine gesetzlichen Vorschriften der Suva oder des Arbeitsgesetzes, sondern schafft die Struktur, um diese Vorschriften nachweisbar und dauerhaft einzuhalten statt nur punktuell zu reagieren. Ein Auditor prüft hier oft die Beteiligung der Mitarbeitenden selbst: Werden Gefahren tatsächlich gemeldet, und passiert danach etwas Sichtbares damit?
Die vier Normen unterscheiden sich also nicht nur im Thema, sondern auch darin, worauf ein Auditor beim Zertifizierungsaudit den Fokus legt – Prozesstreue bei 9001, Nachweispflicht bei 14001, technische Kontrollen bei 27001, gelebte Mitwirkung bei 45001. Das lohnt sich zu wissen, bevor Sie entscheiden, wo Sie zuerst ansetzen.
Häufiger Irrtum: Viele KMU denken, es gehe bei dieser Wahl darum, die „beste“ oder „wichtigste“ Norm zu finden. Tatsächlich geht es darum, welches Risiko oder welchen Kundenanspruch Sie zuerst adressieren wollen. Da alle vier Normen derselben High Level Structure folgen, lässt sich eine zweite Norm später ergänzen, ohne beim Systemaufbau von vorne zu beginnen.
Welche Norm passt zu Ihrer Ausgangslage
Statt abstrakt zu vergleichen, hilft der Blick auf typische Auslöser. Diese vier Situationen kommen bei Schweizer KMU am häufigsten vor:
- Ein Kunde oder eine Ausschreibung verlangt ein anerkanntes Qualitätsmanagement, unabhängig von Ihrer Branche. Das spricht für ISO 9001 – die branchenneutrale Basis, mit der die meisten Betriebe beginnen.
- Sie unterliegen Umweltauflagen, arbeiten mit umweltrelevanten Stoffen oder Ihre Kund:innen erwarten einen dokumentierten Umgang mit Umweltrisiken. Das spricht für ISO 14001, oft ergänzend zu ISO 9001.
- Sie verwalten sensible Kund:innen- oder Unternehmensdaten, arbeiten mit Cloud-Diensten oder beliefern Kund:innen mit hohen Sicherheitsanforderungen, etwa aus der Finanz- oder Gesundheitsbranche. Das spricht für ISO 27001.
- Ihr Betrieb hat ein erhöhtes Unfall- oder Gesundheitsrisiko am Arbeitsplatz, etwa auf Baustellen, in der Produktion oder in der Logistik. Das spricht für ISO 45001.
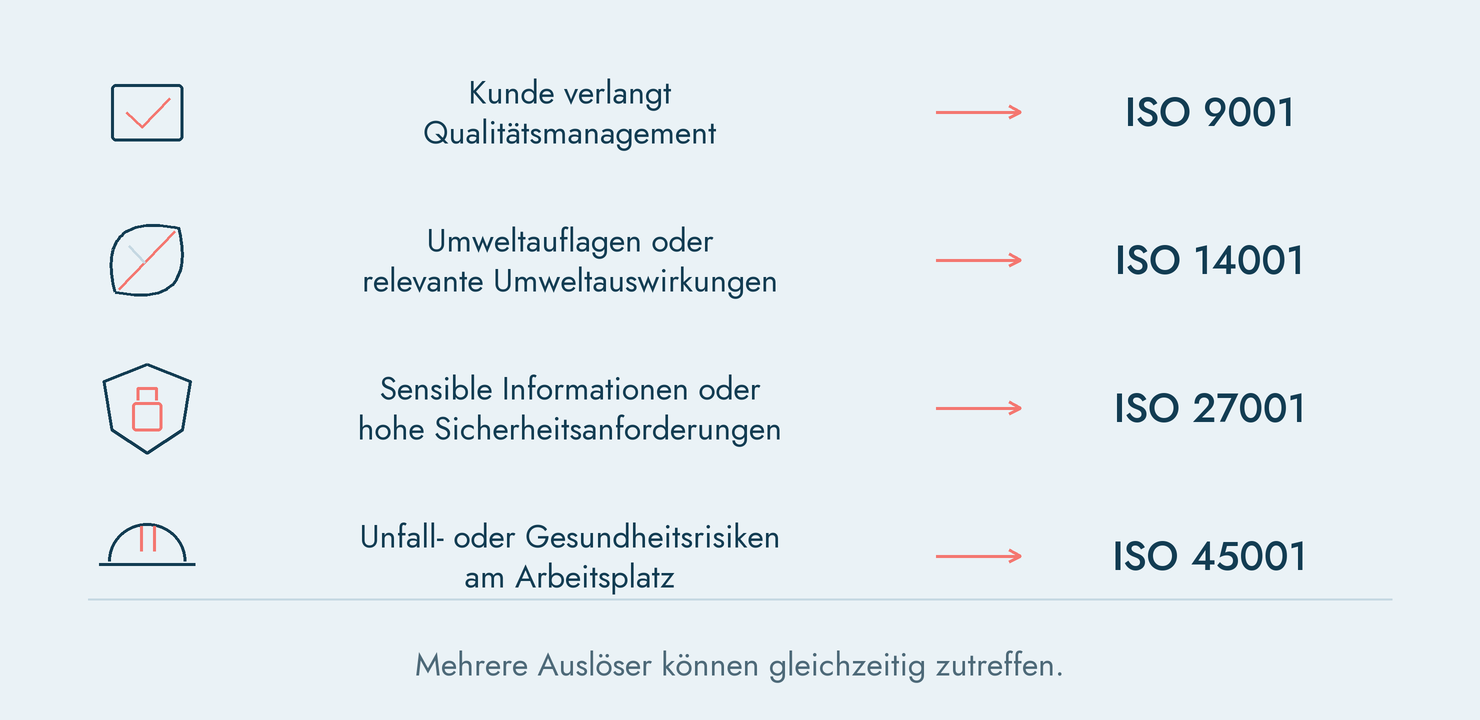
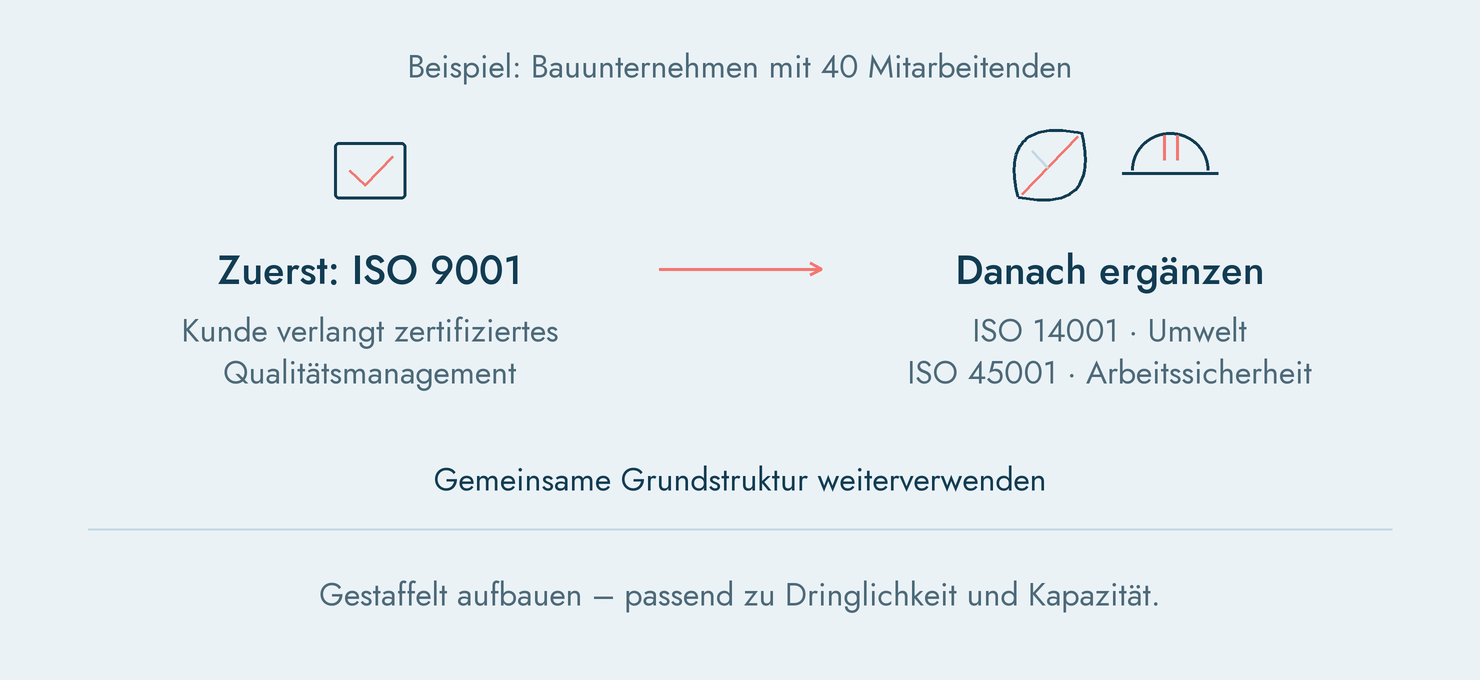
Mehrere dieser Punkte treffen oft gleichzeitig zu – das ist normal, kein Zeichen, dass Sie sich falsch entscheiden. Ein Bauunternehmen mit 40 Mitarbeitenden etwa steht häufig gleich vor drei Auslösern auf einmal: Ein Generalunternehmer verlangt ein zertifiziertes Qualitätsmanagement für die Zusammenarbeit, die Gemeinde stellt bei grösseren Bauvorhaben Umweltauflagen, und auf der Baustelle selbst gilt es, Unfälle zu vermeiden. In solchen Fällen empfiehlt es sich, mit dem dringendsten Auslöser zu beginnen – meist ISO 9001, weil sie vertraglich verlangt wird – und die übrigen Normen gestaffelt über ein bis zwei Jahre nachzuziehen, statt alle drei gleichzeitig aufzubauen und das Team damit zu überfordern.
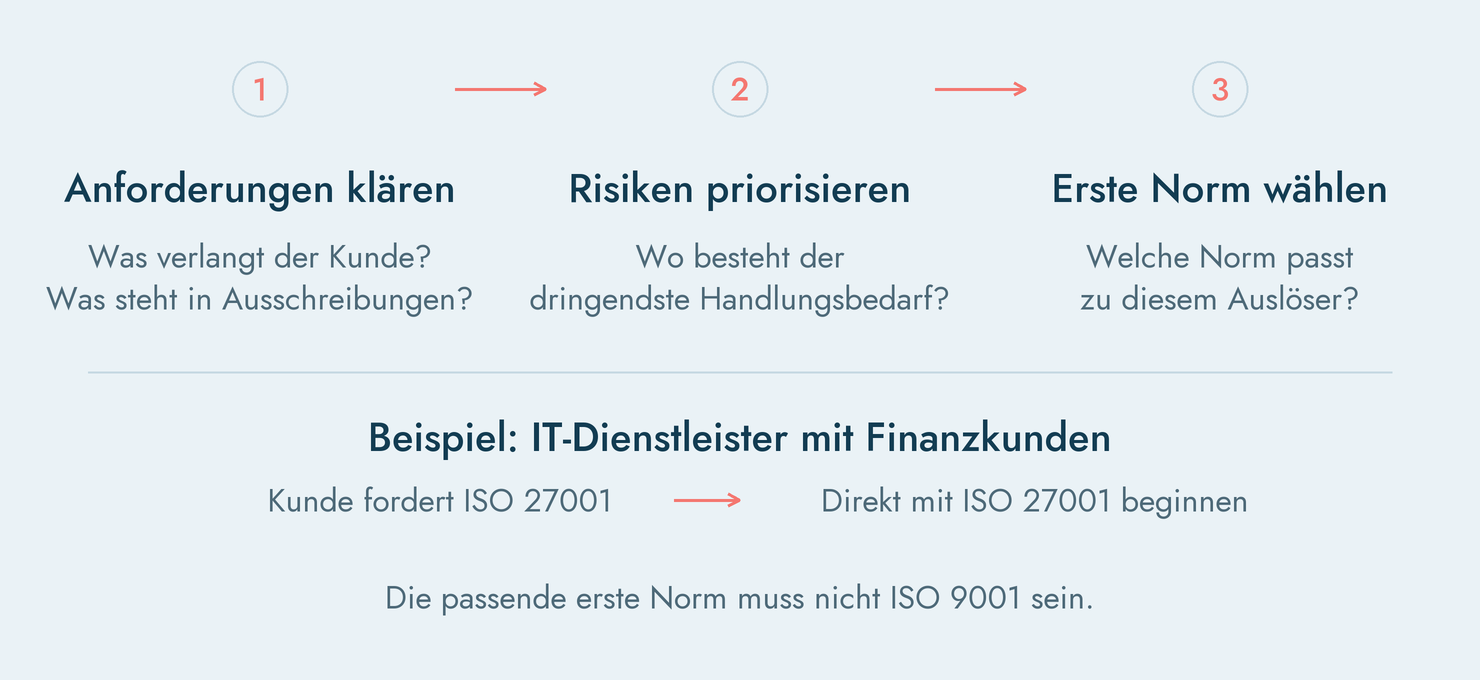
Ein zweites Beispiel aus der Praxis: Ein IT-Dienstleister mit 15 Mitarbeitenden in Zürich betreut mehrere Kund:innen aus dem Finanzsektor. Lange kam er ohne Zertifikat aus, bis ein neuer Kunde im Rahmen seiner eigenen Lieferantenprüfung ein ISO-27001-Zertifikat zur Bedingung machte. Statt zuerst ISO 9001 einzuführen, wie es viele Betriebe reflexartig tun, begann der Betrieb direkt mit ISO 27001 – weil genau dort der eigentliche Auslöser lag.
ISOfee-Tipp: Wenn zwei Normen für Sie infrage kommen, beginnen Sie mit derjenigen, die ein aktueller Kunde oder eine konkrete Ausschreibung explizit verlangt. Das gibt dem Projekt sofort einen greifbaren Grund und Rückenwind im Betrieb, während die zweite Norm in einem zweiten Schritt folgen kann, ohne dass Sie das gebaute System nochmals von Grund auf ändern müssen.
In der öffentlichen Beschaffung ist ISO 9001 in der Schweiz besonders häufig ein Eignungskriterium: Bund, Kantone und Gemeinden verlangen bei Ausschreibungen regelmässig ein zertifiziertes Qualitätsmanagement, bevor ein Betrieb überhaupt mitbieten darf. Wer im öffentlichen Beschaffungswesen tätig ist oder es werden will, sollte deshalb schon vor der ersten Ausschreibung prüfen, ob diese Anforderung absehbar ist.
ISOfee-Tipp: Prüfen Sie bei jeder grösseren Ausschreibung, die Sie in den letzten zwei Jahren verpasst oder nur knapp gewonnen haben, ob dort ein Zertifikat gefordert oder positiv bewertet wurde. Das ist oft der zuverlässigste Hinweis darauf, welche Norm für Ihren Betrieb tatsächlich Priorität hat – zuverlässiger als eine rein theoretische Abwägung am Schreibtisch.
Fazit
Die Wahl zwischen ISO 9001, 14001, 27001 und 45001 ist keine Frage nach der „wichtigsten“ Norm, sondern nach dem dringendsten Risiko oder Kundenanspruch in Ihrem Betrieb. ISO 9001 deckt die branchenneutrale Basis für Qualität ab, ISO 14001 den Umgang mit Umweltrisiken, ISO 27001 den Schutz von Informationen, ISO 45001 die Sicherheit am Arbeitsplatz. Die meisten Schweizer KMU beginnen mit einer Norm und ergänzen bei Bedarf eine zweite, statt von Anfang an mehrere gleichzeitig aufzubauen. Nutzen Sie die vier Ausgangslagen aus diesem Beitrag als ersten Filter für Ihre eigene Situation. Als Nächstes lohnt sich der Blick auf die Kosten einer Zertifizierung und darauf, ob sich mehrere Normen von Anfang an gemeinsam einführen lassen. Mit der richtigen ersten Norm im Rücken lässt sich jede weitere Etappe des ISO-Lebenszyklus entspannter angehen.