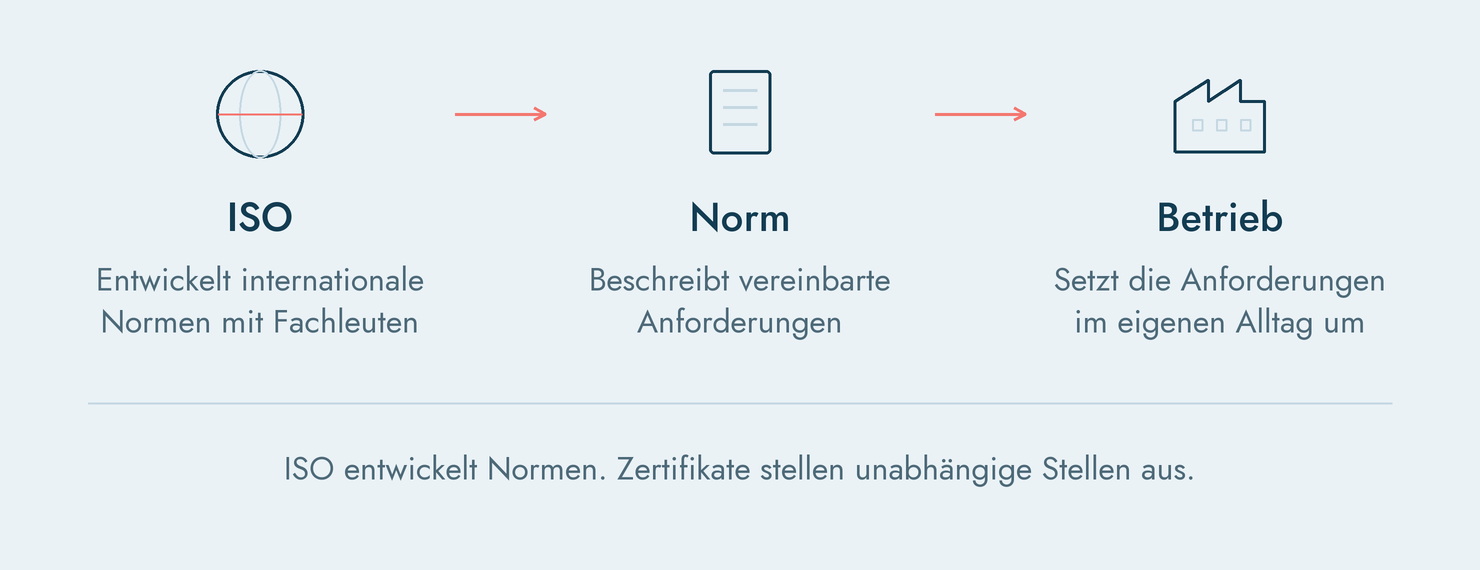
ISO ist eine internationale Normungsorganisation, keine Behörde und kein Gütesiegel. Eine ISO-Norm beschreibt Anforderungen an ein Managementsystem, zum Beispiel für Qualität oder Informationssicherheit. Das Zertifikat am Ende bestätigt, dass Ihr Betrieb dieses System tatsächlich lebt – ausgestellt von einer unabhängigen Zertifizierungsstelle, nicht von ISO selbst.
Drei Begriffe, ein Buchstabensalat: ISO, Norm, Zertifikat. Viele Geschäftsführer:innen und Qualitätsverantwortliche in Schweizer KMU verwenden sie synonym. Das führt zu Missverständnissen, die sich früh im Projekt rächen. Klären wir die Begriffe einzeln, bevor irgendetwas anderes zur Sprache kommt.
ISO ist eine Organisation, keine Vorschrift
ISO steht für International Organization for Standardization, mit Sitz in Genf. Die Organisation selbst stellt keine Gesetze auf und kontrolliert auch niemanden. Sie entwickelt gemeinsam mit Expert:innen aus über 160 Ländern freiwillige Normen – Regelwerke, die beschreiben, wie ein Prozess oder ein System aufgebaut sein sollte, damit er verlässlich funktioniert.
In der Schweiz vertritt die Schweizerische Normen-Vereinigung (SNV) die Interessen bei ISO und übernimmt die internationalen Normen ins Schweizer Normenwerk. Wenn Sie eine ISO-Norm kaufen, kaufen Sie sie in der Regel über die SNV – nicht direkt bei ISO in Genf.
Wichtig für das Verständnis: Eine Norm ist ein Dokument. Sie schreibt niemandem vor, sie umzusetzen. Ob Ihr Betrieb eine Norm anwendet, ist – von wenigen branchenspezifischen Ausnahmen abgesehen – Ihre eigene Entscheidung.
Was eine Norm tatsächlich regelt
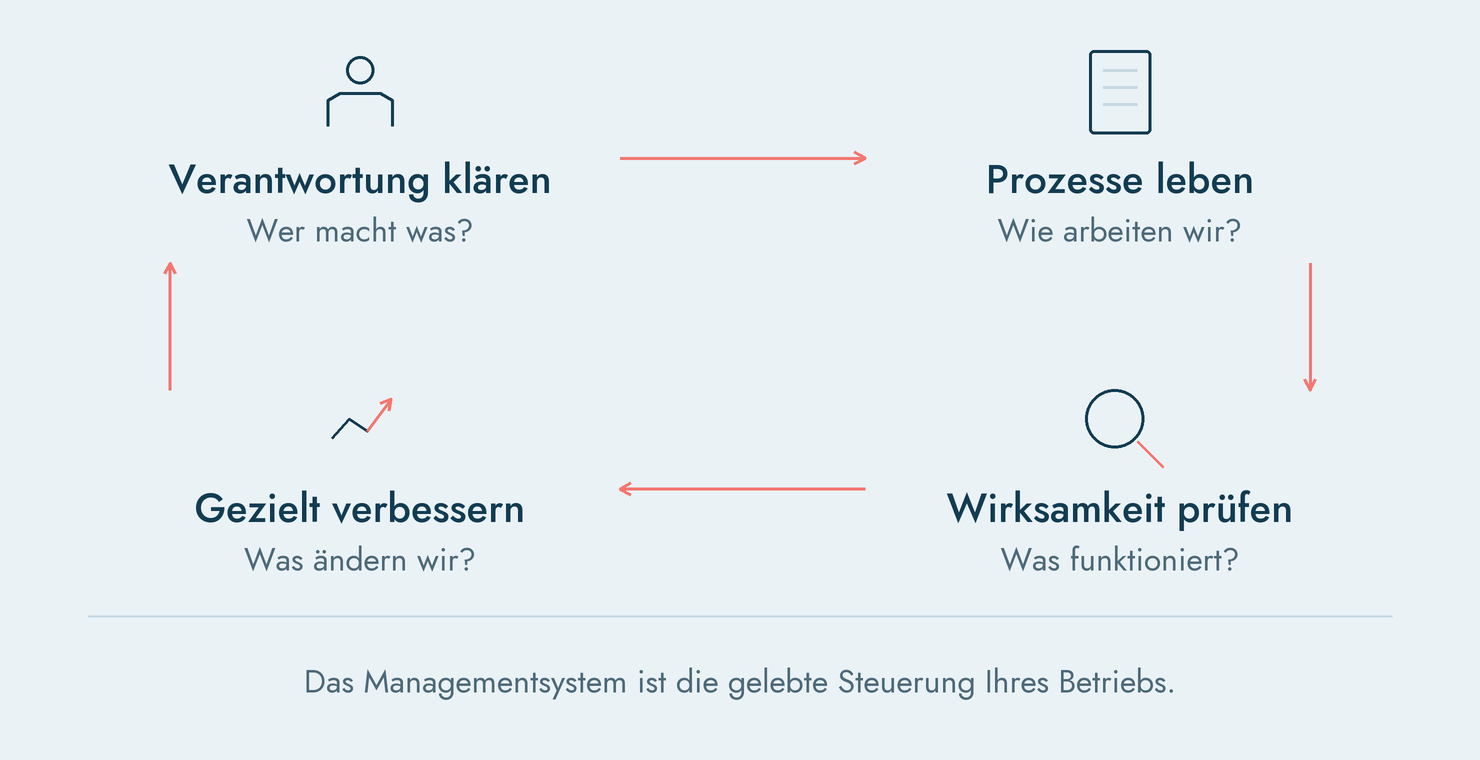
Eine ISO-Managementsystemnorm wie 9001 (Qualität), 14001 (Umwelt), 27001 (Informationssicherheit) oder 45001 (Arbeitssicherheit) legt fest, welche Elemente ein funktionierendes Managementsystem braucht: Klare Verantwortlichkeiten, dokumentierte Prozesse, ein System zur Fehlererkennung, einen Mechanismus zur Verbesserung.
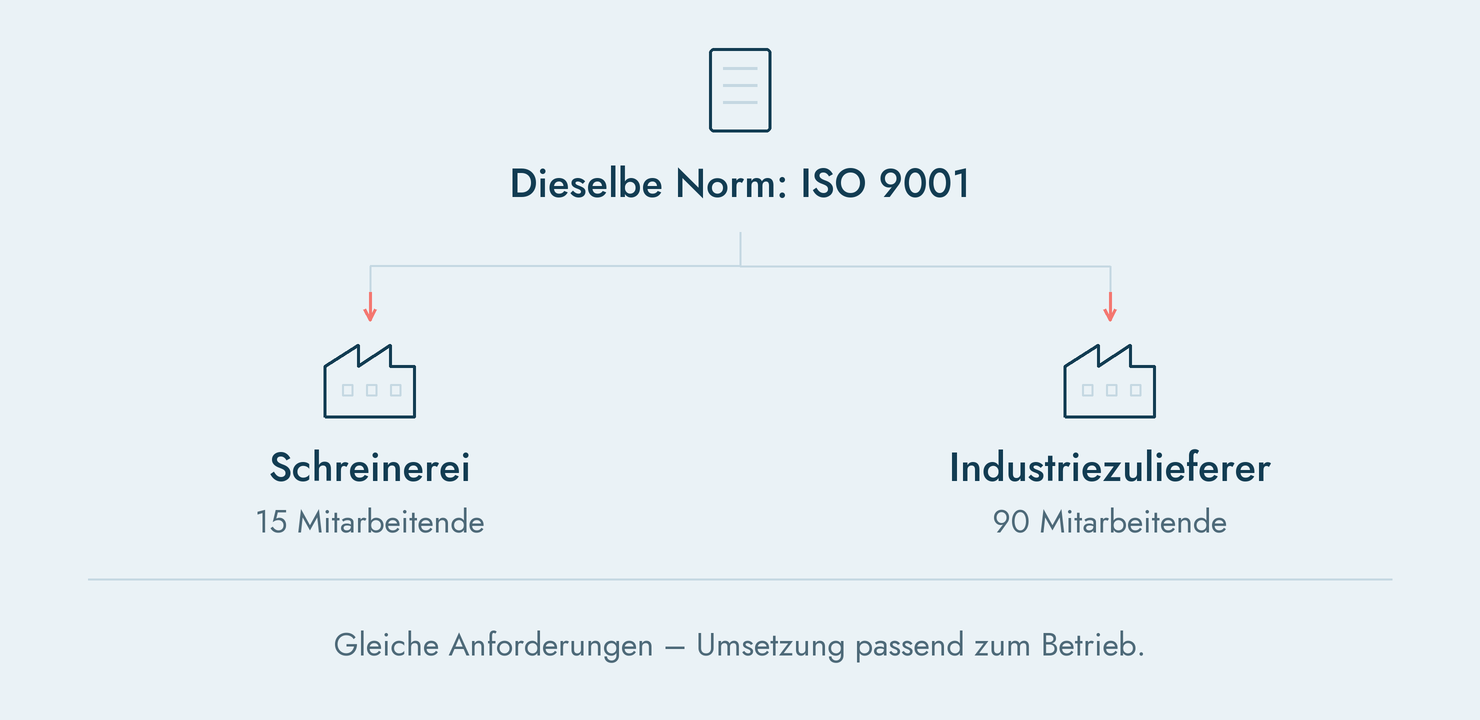
Die Norm sagt nicht, wie genau Sie das in Ihrem Betrieb umsetzen. Ein 15-Personen-Schreinereibetrieb und ein 90-Personen-Industriezulieferer erfüllen dieselbe Norm mit völlig unterschiedlichen Strukturen. Das ist Absicht, nicht Lücke: Die Norm bleibt bewusst offen für unterschiedliche Betriebsgrössen und Branchen.
Diese Offenheit hat noch einen zweiten Effekt: Sie erklärt, warum sich verschiedene ISO-Normen im Aufbau so ähnlich lesen. Seit 2012 folgen die meisten ISO-Managementsystemnormen einer gemeinsamen Grundstruktur mit zehn Kapiteln, der sogenannten High Level Structure. Deshalb wirken ISO 9001, ISO 14001 und ISO 27001 auf den ersten Blick fast identisch aufgebaut – Kapitel wie „Kontext der Organisation“, „Führung“ oder „Bewertung der Leistung“ tauchen in jeder Norm wieder auf, nur mit anderem inhaltlichem Fokus.
Für Sie als KMU heisst das: Wer eine Norm einmal verstanden hat, findet sich in einer zweiten deutlich schneller zurecht. Das ist mit ein Grund, warum manche Betriebe später mehrere Normen kombinieren, statt sie einzeln nacheinander aufzubauen.
Managementsystem: Der Begriff, der am meisten verwirrt
Ein Managementsystem ist keine Software und kein Ordner im Regal. Es ist die Summe aller Regeln, Prozesse und Verantwortlichkeiten, mit denen Sie Ihren Betrieb tatsächlich steuern – ob Sie das nun „System“ nennen oder nicht. Jeder Betrieb hat bereits ein Managementsystem, auch ohne ISO. Die Frage ist nur, wie bewusst, dokumentiert und wirksam es ist.
Eine ISO-Zertifizierung bringt kein neues System von aussen mit. Sie strukturiert das vorhandene System nach einer anerkannten Logik – und macht es dadurch überprüfbar.
Häufiger Irrtum: Viele KMU glauben, eine ISO-Zertifizierung sei ein staatliches Gütesiegel, vergleichbar mit einer behördlichen Bewilligung. Tatsächlich ist es das Gegenteil: Der Staat ist an keiner Stelle beteiligt. Eine private Zertifizierungsstelle prüft, ob Ihr System die Normanforderungen erfüllt, und stellt danach ein Zertifikat aus. Dieses Zertifikat ist eine unabhängige Bestätigung, keine behördliche Erlaubnis – und ohne Zertifikat ist Ihr Betrieb deswegen nicht automatisch weniger legal oder sicher.
Was das Zertifikat wirklich bescheinigt
Das Zertifikat bestätigt drei Dinge, und nur diese drei: Ihr Betrieb hat ein Managementsystem, das die Anforderungen der gewählten Norm erfüllt. Eine unabhängige Zertifizierungsstelle hat das im Rahmen eines Audits überprüft. Diese Überprüfung wiederholt sich künftig regelmässig – ein Zertifikat ist also nie ein einmaliger Abschluss, sondern der Start eines Prüfzyklus.
Nehmen wir eine Bäckerei mit 22 Mitarbeitenden in Bern als Beispiel. Sie führt ISO 9001 ein, um Reklamationen zu senken und Abläufe bei Personalwechseln nachvollziehbar zu halten. Zuerst baut sie ihr System über mehrere Monate auf, lange bevor je ein Auditor den Betrieb betritt. Erst nach dem erfolgreichen Audit erhält sie das Zertifikat – nicht, weil der Bund das verlangt, sondern weil ein unabhängiger Auditor bestätigt hat, dass die Bäckerei ihre eigenen Prozesse konsequent lebt.
Zertifiziert oder nur „ISO-konform“ – ein wichtiger Unterschied
Ein Betrieb kann ein Managementsystem nach ISO 9001 aufbauen, ohne sich je zertifizieren zu lassen. Das System orientiert sich an der Norm, aber niemand Externes hat es je geprüft. In der Praxis spricht man dann von einer Selbstdeklaration oder einem „ISO-konformen System ohne Zertifikat“.
Der Unterschied zur Zertifizierung liegt einzig in der externen Bestätigung. Ein zertifiziertes System wurde von einer unabhängigen Stelle geprüft, ein selbstdeklariertes System nicht. Für rein interne Verbesserungen reicht die Selbstdeklaration manchen Betrieben bereits aus. Sobald aber Kund:innen, Ausschreibungen oder Lieferketten eine externe Bestätigung verlangen, führt an der echten Zertifizierung kein Weg vorbei.
Drei Stufen der Konformitätsbewertung
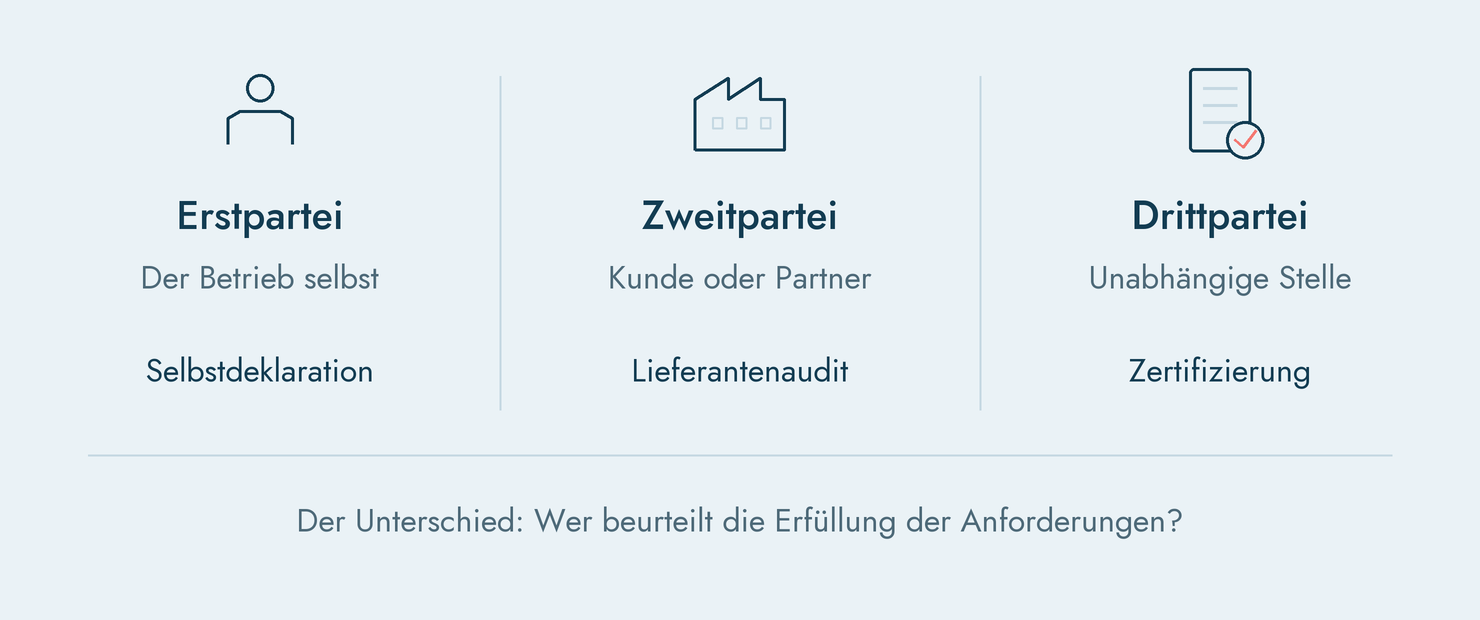
Fachlich unterscheidet man hier drei Stufen: Die Erst-, Zweit- und Drittparteien-Konformitätsbewertung. Bei der Erstparteien-Bewertung erklärt der Betrieb selbst, dass er die Norm erfüllt – das ist die Selbstdeklaration von oben. Bei der Zweitparteien-Bewertung prüft ein Kunde oder Geschäftspartner den Betrieb direkt, etwa im Rahmen eines Lieferantenaudits. Bei der Drittparteien-Bewertung prüft eine unabhängige Zertifizierungsstelle – das ist die klassische ISO-Zertifizierung, wie sie dieser Ratgeber grösstenteils behandelt. Ist die Zertifizierungsstelle akkreditiert, handelt es sich um eine akkreditierte Zertifizierung.
Für Ihre Entscheidung heisst das: Wenn ein einzelner wichtiger Kunde Vertrauen braucht, reicht manchmal schon ein Lieferantenaudit als Zweitparteien-Bewertung. Wenn Sie gegenüber vielen Kunden oder am Markt allgemein Vertrauen aufbauen wollen, brauchen Sie die Drittparteien-Zertifizierung – sie lässt sich nicht auf einen einzelnen Kunden beschränken und wiegt deshalb strukturell mehr.
Die wichtigsten Begriffe im Überblick
- ISO: Die internationale Organisation, die Normen entwickelt.
- Norm: Das Dokument mit den Anforderungen (z.B. ISO 9001).
- Managementsystem: Die tatsächliche Steuerung Ihres Betriebs nach diesen Anforderungen.
- Zertifizierungsstelle: Das unabhängige Unternehmen, das Ihr System prüft.
- Zertifikat: Die Bestätigung nach bestandenem Audit.
- Akkreditierung: Die Prüfung der Zertifizierungsstelle selbst, in der Schweiz durch die SAS.
Diese sechs Begriffe reichen aus, um jedes Gespräch über ISO zu verstehen – auch wenn Berater:innen oder Auditor:innen sie munter durcheinander verwenden.
ISOfee-Tipp: Fragen Sie eine Zertifizierungsstelle gezielt nach ihrer Akkreditierung durch die SAS (Schweizerische Akkreditierungsstelle) oder eine gleichwertige ausländische Stelle. Nicht jede Organisation, die Zertifikate ausstellt, ist tatsächlich akkreditiert – und ein Zertifikat einer nicht akkreditierten Stelle hat am Markt deutlich weniger Gewicht.
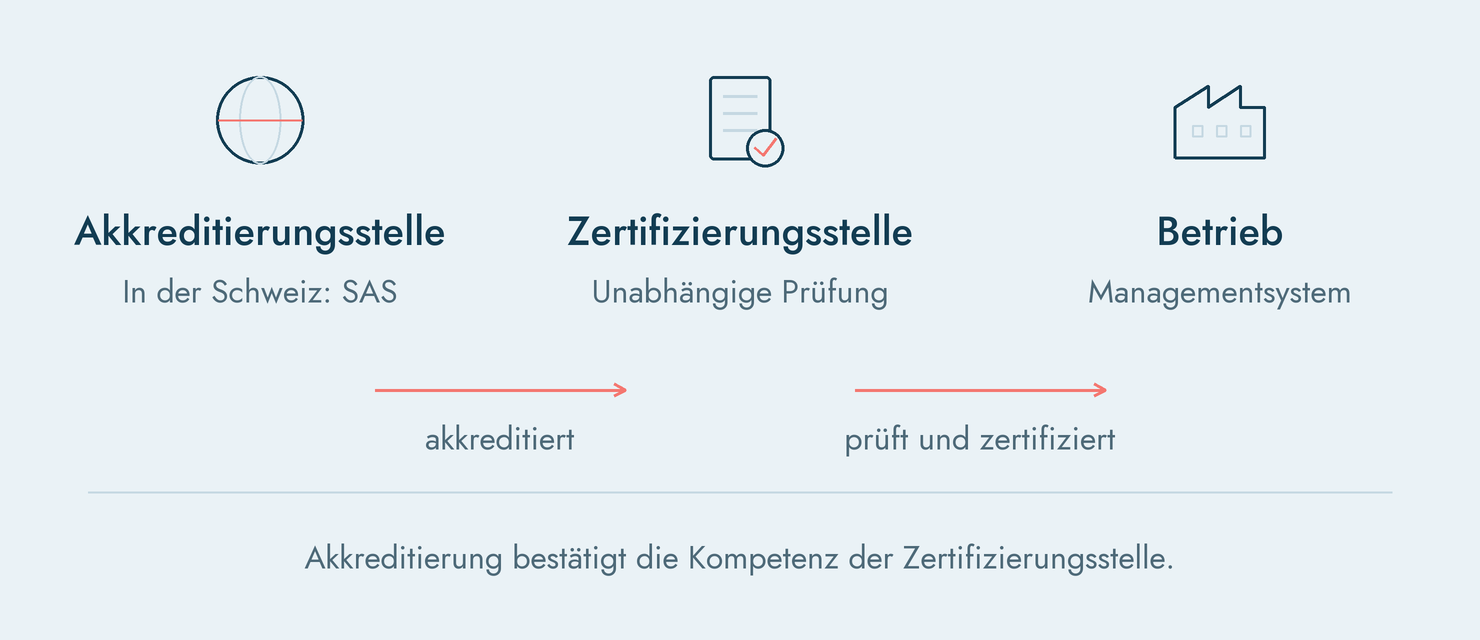
Die SAS ist in die internationalen Vereinbarungen zur gegenseitigen Anerkennung von Akkreditierungen eingebunden. Seit 2026 werden diese auf globaler Ebene unter der Global Accreditation Cooperation Incorporated und deren Multilateral Recognition Arrangement (MRA) zusammengeführt. Dadurch wird die internationale Akzeptanz von Zertifikaten gefördert, die von entsprechend akkreditierten Zertifizierungsstellen ausgestellt wurden. Für Schweizer Unternehmen erleichtert dies den Nachweis gegenüber internationalen Kund:innen und Geschäftspartner:innen.
Für wen diese Begriffe besonders wichtig sind
In grösseren Unternehmen klärt oft eine eigene Qualitätsabteilung solche Fragen unter sich. In einem Schweizer KMU mit 20 bis 100 Mitarbeitenden gibt es diese Abteilung selten. Stattdessen übernimmt häufig eine Person das Thema zusätzlich zum eigentlichen Job – als Leiterin Administration, als technischer Leiter, manchmal direkt die Geschäftsführung selbst.
Genau diese Person braucht die Begriffe am dringendsten, und zwar nicht nur für sich selbst. Sie muss sie später der Geschäftsleitung erklären, um Budget und Zeit zu erhalten, und dem Team, um Akzeptanz zu schaffen. Wer selbst unsicher ist, ob ein Zertifikat nun Pflicht oder Kür ist, überzeugt niemanden im Betrieb.
Warum diese Klarheit am Anfang wichtig ist
Wer die Begriffe durcheinanderbringt, trifft im Projekt falsche Entscheidungen. Ein Beispiel: Wer glaubt, „die Norm schreibt das vor“, obwohl in Wahrheit nur eine interne Gewohnheit dahintersteht, baut unnötige Bürokratie auf. Wer glaubt, das Zertifikat sei eine Formsache, unterschätzt den Aufwand für den Systemaufbau. Beides kostet Zeit und Vertrauen im Betrieb.
Ein drittes Beispiel: Wer ISO mit einem Label wie Swiss Made verwechselt, erwartet vom Zertifikat einen Marketingeffekt, den es so nicht liefert. Das Zertifikat ist in erster Linie ein internes Steuerungsinstrument – ein Marketingnutzen kann sich daraus ergeben, ist aber ein Nebeneffekt, kein Versprechen.
Die Begriffsklärung aus diesem Beitrag ist deshalb kein akademisches Vorspiel, sondern die Grundlage für jede weitere Entscheidung – welche Norm passt, ob sich eine Zertifizierung überhaupt lohnt, und wie Sie das Projekt aufgleisen.
ISOfee-Tipp: Erklären Sie diese sechs Begriffe zu Beginn des Projekts einmal dem ganzen Team – in einer kurzen Präsentation oder auch informell in der Kaffeepause. Der grösste Widerstand gegen ISO-Projekte entsteht selten aus Ablehnung, sondern aus Verwirrung darüber, was eigentlich passiert.
Fazit
Norm, Managementsystem und Zertifikat sind drei unterschiedliche Dinge. Die Norm ist ein Dokument mit Anforderungen. Das Managementsystem ist die gelebte Praxis in Ihrem Betrieb, mit oder ohne ISO. Das Zertifikat ist die unabhängige Bestätigung, dass beides zusammenpasst. Wer diese drei Ebenen sauber trennt, verhandelt intern klarer, budgetiert realistischer und lässt sich von Berater:innen oder Auditor:innen nicht mit Fachbegriffen einschüchtern.
Diese Klarheit zahlt sich bei den nächsten Entscheidungen mehrfach aus. Niemand zwingt Sie gesetzlich zu einer Zertifizierung, ausser ein Vertrag oder eine Branchenvorschrift verlangt sie ausdrücklich. Eine Drittparteien-Zertifizierung wiegt strukturell mehr als eine Selbstdeklaration, sobald mehrere Kund:innen oder der Markt insgesamt Vertrauen einfordern – ein einzelnes Lieferantenaudit reicht dafür nicht aus. Und bei der Wahl einer Zertifizierungsstelle zählt die Akkreditierung, nicht das Logo auf der Website.
Damit steht das Vokabular. Was jetzt noch fehlt, ist die Übersetzung dieser Begriffe in eine konkrete Entscheidung für Ihren Betrieb: Welche Norm zu Ihrer Branche und Ihren Risiken passt, und ob sich eine Zertifizierung für Sie überhaupt lohnt.