Software für ISO 9001, ISO 14001, ISO 27001 und ISO 45001: Norm-spezifische Lösungen
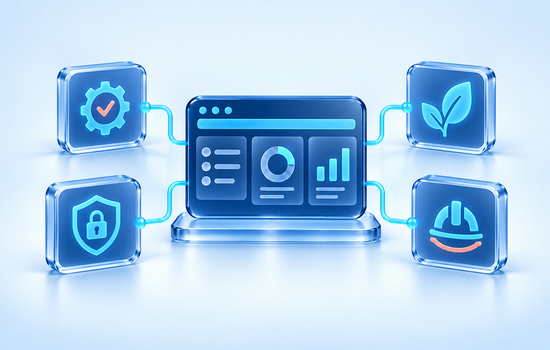
Software für ISO 9001, 14001, 27001 und 45001 teilt sich eine gemeinsame Basis (Dokumentenlenkung, Auditmanagement, Massnahmenverfolgung), sollte aber je nach Norm zusätzliche, spezifische Funktionen bieten – etwa Risikoregister für ISO 27001 oder Gefährdungsbeurteilungen für ISO 45001. Dieser Beitrag vergleicht, was gute Software für die vier wichtigsten Managementsystem-Normen jeweils zusätzlich leisten muss. So erkennen Sie die konkreten Unterschiede zwischen den Normen und treffen die richtige Softwareauswahl für ein integriertes System.
Gemeinsame Basis aller vier Normen
Alle vier Normen folgen dem PDCA-Zyklus und verlangen ähnliche Grundprozesse: Dokumentenlenkung, interne Audits, Managementbewertung, Korrekturmassnahmen und Kompetenznachweise. Software, die diese Basis flexibel und normneutral abbildet, eignet sich als Grundlage für ein integriertes Managementsystem, das mehrere Normen gleichzeitig bedient.
Norm-spezifische Zusatzanforderungen je ISO-Norm
Für ISO 9001 sind vor allem Funktionen für Kundenzufriedenheitsmessung, Lieferantenbewertung und Prozesskennzahlen relevant. Eine gute Lösung verknüpft Reklamationsdaten automatisch mit der Lieferantenbewertung und macht Prozesskennzahlen für die Managementbewertung auswertbar.
Auf einen Blick benötigt jede Norm diese zusätzlichen Register neben der gemeinsamen Basis:
- ISO 9001: Kundenzufriedenheitsmessung, Lieferantenbewertung, Prozesskennzahlen
- ISO 14001: Umweltaspekte-Bewertung, Rechtskonformitäts-Register, Umweltkennzahlen
- ISO 27001: Digitales Risikoregister mit Statement of Applicability und Annex-A-Controls
- ISO 45001: Gefährdungsbeurteilungen, Vorfall- und Beinaheunfall-Meldungen
Was ISO 14001-Software zusätzlich bieten sollte
Für ISO 14001 braucht es spezifische Module für Umweltaspekte-Bewertung, Rechtskonformitäts-Register und Umweltkennzahlen (Energie-, Wasser-, Abfallverbrauch). Eine Softwarelösung ohne diese Register zwingt Betriebe, Umweltdaten separat in Excel zu führen – was den Vorteil der Digitalisierung wieder zunichtemacht.
Was ISO 27001-Software zusätzlich bieten sollte
Für ISO 27001 ist ein digitales Risikoregister mit Verknüpfung zum Statement of Applicability und den Annex-A-Controls zentral. Idealerweise lässt sich der Umsetzungsstatus jedes Controls direkt im System nachverfolgen, statt in einer separaten Tabelle parallel geführt zu werden.
Was ISO 45001-Software zusätzlich bieten sollte
Für ISO 45001 sind Module für Gefährdungsbeurteilungen, Vorfall- und Beinaheunfall-Meldungen sowie die Verknüpfung mit gesetzlichen Arbeitssicherheitsanforderungen (in der Schweiz etwa die ASA-Pflicht) entscheidend. Eine Meldefunktion, die Mitarbeitende niederschwellig nutzen können, erhöht dabei die Zahl tatsächlich erfasster Beinaheunfälle deutlich.
ISOfee-Tipp: Fragen Sie bei einem Anbieter konkret nach normspezifischen Vorlagen für Ihre Zielnormen, statt sich mit der allgemeinen Aussage „deckt alle ISO-Normen ab“ zufriedenzugeben – die Tiefe der Abdeckung unterscheidet sich zwischen Anbietern erheblich.
Migration von einer Einzelnorm-Lösung zu integriertem Management
Viele Betriebe starten mit einer Software, die exakt auf ihre erste Zertifizierung zugeschnitten ist – oft ISO 9001. Kommt später eine zweite Norm hinzu, zeigt sich, ob die gewählte Lösung mitwachsen kann. Eine Software mit starrer Struktur zwingt dazu, für die neue Norm ein separates System einzuführen, was doppelte Datenpflege und zwei Auditvorbereitungen bedeutet.
Besser fahren Betriebe, die von Anfang an auf eine Lösung mit modularem Aufbau setzen: Die gemeinsame Basis bleibt bestehen, neue normspezifische Register lassen sich ergänzen, ohne bestehende Daten neu zu erfassen.
ISOfee-Tipp: Fragen Sie bereits bei der ersten Softwarewahl, welche weiteren Normen der Anbieter unterstützt – auch wenn aktuell nur eine Zertifizierung ansteht. Das erspart einen späteren Anbieterwechsel.
Wie Sie den Funktionsumfang eines Anbieters prüfen, inkl. Mehrsprachigkeit
Anbieter werben häufig damit, «alle gängigen ISO-Normen» abzudecken. In der Praxis lohnt sich eine konkrete Nachfrage: Verlangen Sie eine Live-Demonstration der normspezifischen Register – etwa des Risikoregisters für ISO 27001 oder der Umweltkennzahlen für ISO 14001 – statt sich mit einer allgemeinen Aussage zufriedenzugeben.
Ein einfacher Test: Bitten Sie den Anbieter, anhand eines konkreten Beispiels aus Ihrem Betrieb zu zeigen, wie eine Anforderung der Zielnorm im System abgebildet wird. Wer hier ausweicht oder nur allgemein bleibt, deckt die Norm vermutlich nicht in der nötigen Tiefe ab.
Mehrsprachigkeit und internationale Standorte
Betriebe mit Standorten in mehreren Sprachregionen der Schweiz oder im Ausland stossen bei norm-spezifischer Software häufig auf eine Grenze: Register und Vorlagen sind oft nur in einer Sprache verfügbar. Wer Mitarbeitende an verschiedenen Standorten einbinden will, sollte prüfen, ob sich Checklisten und Formulare mehrsprachig pflegen lassen, ohne den Inhalt bei jeder Übersetzung neu abzustimmen.
ISOfee-Tipp: Fragen Sie konkret nach, in welchen Sprachen die normspezifischen Vorlagen bereits vorliegen – eine reine Oberflächenübersetzung ohne übersetzte Fachinhalte nützt in der Praxis wenig.
Weitere Praxisaspekte bei norm-spezifischer Software
Zusammenspiel mit externen Beratern: Gerade bei der Einführung einer neuen Norm arbeiten viele Betriebe zeitweise mit externen Berater:innen zusammen. Eine Software mit temporären Zugangsrechten für externe Personen erlaubt es, diese gezielt in den Aufbau des Risikoregisters oder der Umweltaspekte einzubinden, ohne ihnen dauerhaften Vollzugriff auf das gesamte System zu geben.
Zertifizierungsaudits normspezifisch vorbereiten: Jede Norm hat ihre eigenen Schwerpunkte, auf die Zertifizierungsauditor:innen besonders genau schauen: bei ISO 27001 das Statement of Applicability, bei ISO 14001 die Einhaltung rechtlicher Verpflichtungen, bei ISO 45001 die Gefährdungsbeurteilungen. Eine Software mit normspezifischen Vorbereitungs-Checklisten hilft, genau diese Schwerpunkte vor dem Audit gezielt zu überprüfen, statt sich auf eine allgemeine Auditvorbereitung zu verlassen.
Vorteile eines integrierten Managementsystems gegenüber Einzelzertifizierungen: Betriebe mit mehreren Zertifizierungen sparen durch ein integriertes Managementsystem doppelte Arbeit: Ein gemeinsames internes Auditprogramm deckt mehrere Normen gleichzeitig ab, eine gemeinsame Managementbewertung berücksichtigt alle Normen in einer Sitzung statt in getrennten Terminen. Software, die diese Überschneidungen aktiv unterstützt – etwa durch eine gemeinsame Auditchecklist mit normspezifischen Zusatzfragen – realisiert diesen Synergieeffekt, statt ihn dem Zufall zu überlassen.
Kosten normspezifischer Zusatzmodule und Anbieterwechsel bei wachsenden Anforderungen
Normspezifische Register kosten in der Regel einen Aufpreis gegenüber der Basislösung. Vor der Entscheidung lohnt sich eine ehrliche Rechnung: Was kostet die manuelle Alternative – etwa ein separat geführtes Risikoregister in Excel – an Zeit und Fehleranfälligkeit im Vergleich zum Modulpreis? Häufig überwiegt der Nutzen des integrierten Moduls schon nach kurzer Zeit.
ISOfee-Tipp: Verhandeln Sie normspezifische Module einzeln, statt ein Gesamtpaket ungeprüft zu übernehmen – manche Anbieter bepreisen Module, die Sie aktuell gar nicht benötigen, in ihren Standardpaketen mit.
Wechsel des Softwareanbieters bei wachsenden Normanforderungen
Manche Betriebe stellen erst nach der Einführung fest, dass die gewählte Software eine zweite oder dritte Norm nicht in der gewünschten Tiefe abbildet. Ein Anbieterwechsel ist dann aufwendig, aber manchmal die richtige Entscheidung – vor allem, wenn die bestehende Lösung normspezifische Anforderungen nur oberflächlich abdeckt und dadurch Auditrisiken entstehen.
Referenzen anderer Betriebe mit ähnlichem Normen-Mix einholen
Ein Anbieter, der überzeugend von seiner Norm-Abdeckung spricht, hat im Idealfall auch Referenzkunden mit einer ähnlichen Normenkombination wie der eigene Betrieb. Ein Gespräch mit einer solchen Referenz zeigt oft mehr über die tatsächliche Praxistauglichkeit als jede Produktpräsentation – etwa ob normspezifische Register wirklich im Alltag genutzt werden oder ungenutzt brachliegen.
ISOfee-Tipp: Fragen Sie gezielt nach einer Referenz aus Ihrer Branche, nicht nur nach einer Referenz mit derselben Norm – branchenspezifische Anforderungen unterscheiden sich oft erheblich.
Pilotbetrieb und Schulungsaufwand einplanen
Pilotbetrieb vor dem vollständigen Rollout: Bevor eine normspezifische Software auf den gesamten Betrieb ausgerollt wird, lohnt sich ein Pilotbetrieb in einer einzelnen Abteilung oder mit einer einzelnen Norm. So lassen sich Kinderkrankheiten und Konfigurationsfehler in kleinem Rahmen beheben, statt sie erst beim unternehmensweiten Rollout zu entdecken, wenn bereits alle Abteilungen betroffen sind.
Schulungsaufwand für normspezifische Module einplanen: Jedes zusätzliche normspezifische Modul verlangt eine gewisse Einarbeitungszeit der zuständigen Personen – das Risikoregister für ISO 27001 etwa erfordert ein Grundverständnis der Methodik dahinter, nicht nur der Softwarebedienung. Betriebe, die diesen Schulungsaufwand von Anfang an einplanen, vermeiden, dass ein neu eingeführtes Modul mangels Verständnis nur oberflächlich genutzt wird.
FAQ: Norm-spezifische QM-Software
Brauche ich für jede Norm eine eigene Software?
Nein, eine integrierte Lösung mit normspezifischen Modulen deckt meist mehrere Normen gleichzeitig ab und vermeidet doppelte Datenpflege. Die gemeinsame Basis – Dokumentenlenkung, Auditmanagement, Managementbewertung – lässt sich für alle Normen einmal aufbauen, während normspezifische Register wie das Risikoregister für ISO 27001 oder die Gefährdungsbeurteilung für ISO 45001 gezielt ergänzt werden. Das spart nicht nur Lizenzkosten für mehrere Systeme, sondern vor allem den Aufwand, dieselben Stammdaten – etwa Mitarbeitende oder Prozesse – mehrfach zu pflegen. Eine Ausnahme bilden sehr spezialisierte Branchennormen, für die manche Anbieter tatsächlich separate Zusatzmodule oder Partnerlösungen anbieten.
Was, wenn ich aktuell nur eine Norm habe, aber eine zweite plane?
Wählen Sie eine Software, die sich modular um weitere Normen erweitern lässt, statt bei einer zweiten Zertifizierung den Anbieter wechseln zu müssen. Fragen Sie bereits bei der ersten Softwarewahl konkret, welche weiteren Normen der Anbieter unterstützt und ob sich bestehende Daten – etwa Auditprogramme oder Massnahmenlisten – ohne Neuerfassung auf die zweite Norm ausweiten lassen. Ein Anbieterwechsel mitten im Wachstum ist aufwendig: Er bedeutet Datenmigration, doppelte Schulung und häufig eine Übergangsphase mit zwei parallel laufenden Systemen. Wer diese Frage vorausschauend klärt, spart sich Jahre später einen kostspieligen und zeitintensiven Systemwechsel.
Sind branchenspezifische Zusatznormen (z. B. ISO 13485) ebenfalls abgedeckt?
Das variiert stark zwischen Anbietern – fragen Sie gezielt nach, wenn Sie eine solche Zusatznorm benötigen. Einige Anbieter bieten für Branchennormen wie ISO 13485 (Medizinprodukte) oder IATF 16949 (Automobilindustrie) eigene Vorlagenpakete an, andere verweisen auf eine generische Konfigurierbarkeit, die sich Betriebe selbst aufbauen müssen. Lassen Sie sich die branchenspezifischen Vorlagen konkret zeigen, statt sich auf die pauschale Aussage «unterstützt auch Branchennormen» zu verlassen. Gerade bei regulatorisch stark geprägten Branchen lohnt sich zudem die Nachfrage, ob der Anbieter Referenzkunden aus genau dieser Branche vorweisen kann.
Wie prüfe ich, ob ein Anbieter alle vier Normen wirklich abdeckt?
Fragen Sie gezielt nach den norm-spezifischen Zusatzanforderungen, etwa Umweltaspekten bei ISO 14001, Informationssicherheitsrisiken bei ISO 27001 oder Gefährdungsbeurteilungen bei ISO 45001, statt sich nur mit einer allgemeinen Aussage zufriedenzugeben. Lassen Sie sich in der Demo konkret zeigen, wie diese Zusatzanforderungen in der Software abgebildet werden, statt nur die gemeinsame Basis wie Dokumentenlenkung und Auditmanagement zu sehen. Referenzen von Betrieben mit einem ähnlichen Normen-Mix liefern zusätzlich einen guten Anhaltspunkt für die tatsächliche Praxistauglichkeit. So vermeiden Sie, nach der Einführung Lücken bei einzelnen Normanforderungen festzustellen.
Was passiert, wenn wir künftig eine weitere Norm ergänzen möchten?
Bei einer gut integrierten Managementsystem-Software lässt sich eine weitere Norm häufig als zusätzliches Modul ergänzen, ohne die bestehende Dokumentenlenkung oder Auditstruktur neu aufzubauen. Prüfen Sie deshalb bereits bei der ursprünglichen Anschaffung, ob der Anbieter diesen Ausbau ohne Systemwechsel unterstützt. Eine frühzeitige Abklärung verhindert, dass Sie bei wachsenden Anforderungen zu einer Migration auf ein anderes System gezwungen sind. So bleibt Ihr Managementsystem auch bei einer künftigen Erweiterung um weitere Normen konsistent und durchgängig auditfähig.
Fazit
Gute QM-Software deckt die gemeinsame Basis aller Managementsystem-Normen ab und ergänzt diese um normspezifische Register – Risikoregister für ISO 27001, Umweltaspekte für ISO 14001, Gefährdungsbeurteilungen für ISO 45001 – statt eine Einheitslösung ohne Normtiefe anzubieten. Für Betriebe mit mehreren Zertifizierungen zahlt sich ein integriertes Managementsystem gegenüber getrennten Einzellösungen doppelt aus: durch gemeinsame Auditprogramme und Managementbewertungen sowie durch geringere Migrations- und Schulungsaufwände bei wachsendem Normen-Mix. Ein Pilotbetrieb vor dem vollständigen Rollout hilft, den tatsächlichen Funktionsumfang eines Anbieters realistisch einzuschätzen. Entscheidend ist dabei, die Tiefe der normspezifischen Abdeckung konkret zu prüfen – etwa anhand einer Live-Demonstration des Risikoregisters oder der Umweltkennzahlen – statt sich auf allgemeine Werbeaussagen zu verlassen. Betriebe mit Standorten in mehreren Sprachregionen oder im Ausland sollten zusätzlich die Mehrsprachigkeit der normspezifischen Vorlagen einplanen, da eine reine Oberflächenübersetzung ohne übersetzte Fachinhalte im Alltag wenig nützt. Auch das Zusammenspiel mit externen Berater:innen während der Einführungsphase verdient Beachtung, damit temporäre Zugriffsrechte den Aufbau der Register unterstützen, ohne dauerhaften Vollzugriff zu gewähren. Mit zunehmender Verbreitung integrierter Managementsysteme wird sich der Anbietermarkt in den kommenden Jahren stärker über die tatsächliche Normtiefe statt über die reine Anzahl unterstützter Normen differenzieren – ein Kriterium, das bei der Auswahl heute schon den Unterschied macht.
Wie sich normspezifische Anforderungen in ein Gesamtsystem einfügen, erläutert der Grundlagenartikel Managementsystem-Software: ISO-Anforderungen digital abbilden.