Risikoregister und Risikoeigner: Risiken systematisch erfassen
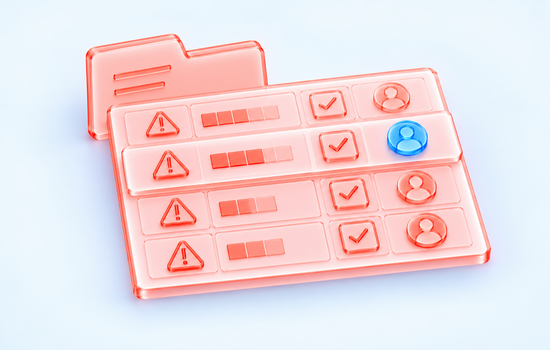
Ein Risikoregister erfasst alle Risiken einer Organisation zentral, mit Bewertung, Massnahme und Verantwortlichkeit. Der Risikoeigner sorgt dafür, dass ein Risiko nicht nur dokumentiert, sondern auch aktiv behandelt wird. So bündeln Sie die Ergebnisse aus Risikomatrix, FMEA oder Ursachenanalyse an einem Ort, statt sie in verschiedenen Dokumenten zu verstreuen. Dieser Beitrag zeigt, wie Sie ein Risikoregister aufbauen, welche Spalten es mindestens enthalten sollte und wie Sie die Verantwortlichkeiten so vergeben, dass Massnahmen tatsächlich umgesetzt werden.
Was ein Risikoregister leistet und wie es aufgebaut ist
Viele Organisationen identifizieren Risiken in Workshops oder Audits, verlieren den Überblick aber, sobald die Ergebnisse in verschiedenen Dokumenten verstreut sind. Das Risikoregister löst dieses Problem: Es ist die zentrale, laufend gepflegte Liste aller bekannten Risiken einer Organisation.
Ein gutes Risikoregister beantwortet für jedes Risiko vier Fragen: Was ist das Risiko? Wie wurde es bewertet? Welche Massnahme wurde beschlossen? Wer ist dafür verantwortlich? Ohne diese vierte Frage – die Verantwortlichkeit – bleibt jedes Risikoregister ein totes Dokument.
Aufbau eines Risikoregisters:
Ein Risikoregister enthält typischerweise folgende Angaben je Risiko:
- Risikobezeichnung: kurze, eindeutige Beschreibung von Ursache und möglicher Folge.
- Kategorie: etwa strategisch, operativ, finanziell oder sicherheitsrelevant.
- Bewertung: Eintrittswahrscheinlichkeit und Auswirkung, meist aus der Risikomatrix übernommen.
- Massnahme: was konkret unternommen wird, um das Risiko zu reduzieren oder zu überwachen.
- Risikoeigner: die Person, die für Umsetzung und Nachverfolgung verantwortlich ist.
- Termin: bis wann die Massnahme umgesetzt sein soll.
- Status: offen, in Bearbeitung oder erledigt.
- Datum der letzten Überprüfung: wann die Bewertung zuletzt aktualisiert wurde.
Ein einfaches Tabellenblatt reicht für die meisten kleineren Organisationen vollkommen aus. Wichtiger als das Format ist, dass das Register tatsächlich gepflegt wird.
Risikoeigner und Risikobehandlung: Rollen und Grundstrategien
Der Risikoeigner ist nicht zwingend die Person, die das Risiko verursacht, sondern diejenige, die am besten in der Lage ist, es zu überwachen und zu behandeln. Bei einem Risiko im Einkauf ist das typischerweise die Einkaufsleitung, bei einem IT-Sicherheitsrisiko die IT-Verantwortlichen.
Wichtige Grundsätze bei der Zuordnung:
- Jedes Risiko braucht genau einen Risikoeigner, nicht mehrere gleichzeitig.
- Der Risikoeigner muss die Befugnis haben, Massnahmen tatsächlich umzusetzen oder zu beauftragen.
- Die Zuordnung wird dem Risikoeigner aktiv kommuniziert, nicht nur im Register vermerkt.
- Bei einem Wechsel der Zuständigkeit wird die neue Person zeitnah im Register nachgeführt.
Ohne klaren Risikoeigner verwischt die Verantwortung, und Massnahmen versanden erfahrungsgemäss nach wenigen Monaten.
Risikobehandlung: die vier Grundstrategien:
Für jedes Risiko im Register wählen Sie eine von vier Behandlungsstrategien:
- Vermeiden: die risikobehaftete Tätigkeit oder den Prozessschritt ganz weglassen.
- Vermindern: Massnahmen ergreifen, die Wahrscheinlichkeit oder Auswirkung reduzieren.
- Übertragen: das Risiko an Dritte weitergeben, etwa durch eine Versicherung oder einen Vertrag.
- Akzeptieren: das Risiko bewusst tragen, weil Aufwand und Nutzen einer Massnahme in keinem Verhältnis stehen.
Halten Sie die gewählte Strategie im Risikoregister fest. Das macht spätere Entscheidungen nachvollziehbar, auch wenn die ursprünglich beteiligten Personen das Unternehmen längst verlassen haben.
ISOfee-Tipp: Planen Sie einen fixen Termin – etwa quartalsweise – an dem alle Risikoeigner gemeinsam das Register durchgehen. Ein Register, das nur einmal jährlich vor dem Audit angeschaut wird, verliert seinen praktischen Nutzen.
Risikoregister im Alltag pflegen
Damit das Register nicht veraltet, hilft folgendes Vorgehen:
- Neue Risiken laufend erfassen, nicht erst im jährlichen Review-Meeting.
- Erledigte Massnahmen zeitnah als abgeschlossen markieren, statt sie unbegrenzt offen zu lassen.
- Bei jeder Überprüfung kurz fragen, ob sich Wahrscheinlichkeit oder Auswirkung verändert haben, und diese Änderung mit einem kurzen Datum im Register vermerken.
- Das Register als festen Tagesordnungspunkt in die Managementbewertung aufnehmen. Bewährt hat sich zudem, eine einzige verantwortliche Person zu benennen, die das Register technisch pflegt – nicht um die Risikoeignerschaft zu zentralisieren, sondern um zu verhindern, dass mehrere parallele Versionen im Umlauf sind.
Digitales oder einfaches Risikoregister – und der Blick des Audits
Für die meisten kleineren und mittleren Unternehmen reicht ein einfaches Tabellenregister vollkommen aus. Ein spezialisiertes GRC-Tool (Governance, Risk, Compliance) lohnt sich erst, wenn:
- mehrere Abteilungen gleichzeitig am Register arbeiten und Zugriffsrechte differenziert gesteuert werden müssen,
- automatische Erinnerungen an Fälligkeitstermine gebraucht werden,
- das Risikoregister mit anderen Systemen (etwa dem Dokumentenmanagement oder dem Auditplan) verknüpft werden soll.
Der Wechsel zu einem komplexeren Tool lohnt sich selten, solange ein einfaches Tabellenblatt die Anforderungen noch erfüllt. Wichtiger als das Werkzeug ist die Disziplin, mit der das Register gepflegt wird.
Risikoregister im Audit:
Auditor:innen prüfen beim Risikoregister typischerweise drei Dinge: Ist das Register aktuell, sind die Bewertungen nachvollziehbar begründet, und wurden beschlossene Massnahmen tatsächlich umgesetzt oder zumindest nachweislich terminiert? Ein Register mit vielen längst überfälligen, nie aktualisierten Einträgen ist ein häufiger Grund für Abweichungen im Zertifizierungsaudit.
Bereiten Sie sich auf ein Audit vor, indem Sie das Register kurz vorher durchgehen: Sind alle Termine realistisch, sind erledigte Massnahmen als solche markiert, und lassen sich die Bewertungen in wenigen Sätzen erklären?
Vom Risikoregister zur gelebten Risikokultur
Ein Risikoregister entfaltet seinen vollen Nutzen erst, wenn Risiken im Unternehmen offen angesprochen werden, statt sie zu verschweigen. Mitarbeitende, die ein neues Risiko melden, sollten dafür Anerkennung statt Kritik erhalten – sonst verschwinden Risiken aus der Wahrnehmung, statt frühzeitig ins Register aufgenommen zu werden. Eine offene Risikokultur ist letztlich wirksamer als jedes noch so ausgefeilte Formular. Ein einfacher Indikator dafür ist, wer ein neues Risiko meldet: Kommen Meldungen überwiegend von der Geschäftsleitung, ist dies oft ein Zeichen, dass Mitarbeitende Risiken lieber für sich behalten, statt sie frühzeitig anzusprechen. Führungskräfte, die selbst offen über eigene Fehleinschätzungen sprechen, senken diese Hemmschwelle in der Praxis spürbar.
Risikoregister und Chancenregister: Abgrenzung und Beispiel
Da ISO 9001 Risiken und Chancen gleichermassen verlangt, stellt sich die Frage, ob beide im gleichen Register geführt werden sollten. Beide Varianten sind zulässig:
- Ein gemeinsames Register: mit einer zusätzlichen Spalte "Typ" (Risiko oder Chance) – eignet sich für kleinere Organisationen mit übersichtlicher Anzahl Einträge.
- Zwei getrennte Register: eignet sich, wenn Chancen und Risiken von unterschiedlichen Personen oder Gremien behandelt werden, etwa Chancen durch ein Innovationsteam und Risiken durch das Qualitätsmanagement.
Wichtiger als die Trennung ist, dass Chancen überhaupt genauso systematisch erfasst werden wie Risiken – unabhängig davon, in welchem Dokument das geschieht.
Beispiel: ein Risikoregister-Eintrag im Detail:
Ein konkretes Beispiel verdeutlicht den Aufbau: Ein Produktionsbetrieb identifiziert das Risiko "Ausfall eines Schlüssellieferanten für eine kritische Komponente". Die Bewertung ergibt eine hohe Auswirkung (5) bei mittlerer Wahrscheinlichkeit (3). Als Massnahme wird die Qualifizierung eines zweiten Lieferanten beschlossen, verantwortlich ist die Einkaufsleitung, Termin in sechs Monaten. Nach Abschluss der Qualifizierung wird das Risiko neu bewertet: Die Auswirkung sinkt auf 3, da nun eine Alternative existiert.
Dieses Beispiel zeigt, wie aus einer abstrakten Bewertung eine konkrete, nachvollziehbare Massnahme mit messbarem Ergebnis wird – genau das, was ein Risikoregister im Kern leisten soll.
Risikoregister bei einem Verantwortlichkeitswechsel
Wechselt eine Person, die als Risikoeigner eingetragen ist, die Stelle oder verlässt das Unternehmen, muss die Zuständigkeit sofort neu geregelt werden – nicht erst bei der nächsten jährlichen Überprüfung. Ein bewährter Kniff: Verankern Sie die Aktualisierung des Risikoregisters als festen Punkt in der Offboarding- und Onboarding-Checkliste, damit sie nicht vergessen geht. So stellt etwa ein KMU sicher, dass beim Austritt der Person, die bislang das Lieferantenrisiko verantwortete, die Nachfolge im Register noch am letzten Arbeitstag dokumentiert wird, statt dass das Risiko monatelang ohne erkennbaren Eigner bleibt – ein Zustand, den Auditor:innen im Überwachungsaudit erfahrungsgemäss schnell aufgreifen.
Risikoregister mit internen Audits und Kennzahlen verknüpfen
Interne Audits liefern regelmässig neue Hinweise auf bisher unerkannte Risiken – etwa eine Abweichung, die auf eine tieferliegende Schwachstelle hindeutet. Verankern Sie im Auditprogramm den festen Schritt, gefundene Feststellungen mit hoher Wiederholungsgefahr direkt ins Risikoregister zu überführen, statt sie ausschliesslich als isolierte Auditfeststellung zu behandeln. So fließen Erkenntnisse aus der Audittätigkeit systematisch in die laufende Risikobetrachtung ein, statt nach Abschluss des Audits wieder in Vergessenheit zu geraten.
Kennzahlen aus dem Risikoregister ableiten:
Ein gepflegtes Risikoregister liefert wertvolle Kennzahlen für die Managementbewertung: die Gesamtzahl offener Risiken, der Anteil überfälliger Massnahmen oder die durchschnittliche Zeit bis zur Umsetzung einer Massnahme. Solche Kennzahlen über mehrere Jahre verfolgt zeigen, ob das Risikomanagement der Organisation tatsächlich wirksamer wird oder ob sich Probleme wiederholt anhäufen, ohne dass Massnahmen greifen.
Risikoregister als lebendes Dokument etablieren
Der grösste Stolperstein ist selten das Format des Registers, sondern die fehlende Gewohnheit, es laufend zu nutzen. Verankern Sie feste Auslöser für eine Aktualisierung – ein neuer Vertrag, eine Reklamation, ein Personalwechsel in einer Schlüsselfunktion – statt das Register nur bei formalen Terminen zu öffnen. Ein Register, das zwischen den Terminen aktiv genutzt wird, liefert bei der nächsten Managementbewertung deutlich verlässlichere Aussagen als eines, das kurz vorher hastig aufgefrischt wird. In der Praxis zeigt sich der Unterschied oft an der Aktualität der Eintragsdaten: Liegen die letzten Änderungen mehrere Monate zurück, obschon im Betrieb erkennbar etwas passiert ist – ein neuer Kunde, ein Lieferantenwechsel –, ist das für Auditor:innen ein deutliches Indiz für ein nur formal gepflegtes Dokument.
Häufig gestellte Fragen zum Risikoregister
Wer sollte als Risikoeigner benannt werden?
Der Risikoeigner ist nicht zwingend die Person, die das Risiko verursacht, sondern diejenige, die am besten in der Lage ist, es zu überwachen und zu behandeln. Bei einem Risiko im Einkauf ist das typischerweise die Einkaufsleitung, bei einem IT-Sicherheitsrisiko die IT-Verantwortlichen. Jedes Risiko braucht dabei genau einen Risikoeigner, nicht mehrere gleichzeitig, und diese Person muss die Befugnis haben, Massnahmen tatsächlich umzusetzen oder zu beauftragen. Die Zuordnung wird dem Risikoeigner zudem aktiv kommuniziert, statt nur im Register vermerkt zu werden.
Was passiert, wenn ein Risikoeigner das Unternehmen verlässt?
Die Zuständigkeit muss sofort neu geregelt werden, nicht erst bei der nächsten jährlichen Überprüfung. Ein bewährter Kniff ist, die Aktualisierung des Risikoregisters als festen Punkt in der Offboarding- und Onboarding-Checkliste zu verankern, damit sie nicht vergessen geht. So lässt sich etwa sicherstellen, dass beim Austritt der bisherigen Person die Nachfolge im Register noch am letzten Arbeitstag dokumentiert wird. Ein Risiko ohne erkennbaren Eigner über mehrere Monate wird von Auditor:innen im Überwachungsaudit erfahrungsgemäss schnell aufgegriffen.
Wie oft sollte das Risikoregister durchgesehen werden?
Bewährt hat sich ein fixer Termin, etwa quartalsweise, an dem alle Risikoeigner gemeinsam das Register durchgehen. Ein Register, das nur einmal jährlich vor dem Audit angeschaut wird, verliert seinen praktischen Nutzen, weil offene Massnahmen unbemerkt liegen bleiben. Zusätzlich empfiehlt sich, das Register als festen Tagesordnungspunkt in die Managementbewertung aufzunehmen. Eine einzige verantwortliche Person sollte das Register technisch pflegen, um zu verhindern, dass mehrere parallele Versionen im Umlauf sind.
In welcher Form muss ein Risikoregister geführt werden?
Die Norm schreibt kein bestimmtes Format vor – für die meisten KMU genügt eine einfache Tabelle mit Spalten für Risiko, Bewertung, Massnahme und Risikoeigner. Digitale Werkzeuge erleichtern die Pflege bei einer grösseren Anzahl Risiken, sind aber keine Voraussetzung für ein wirksames Register. Entscheidend ist weniger das eingesetzte Werkzeug als die konsequente Aktualisierung und Nachverfolgung offener Massnahmen. Ein Register, das niemand aktiv pflegt, verliert unabhängig vom Format schnell an Aussagekraft.
Wie lässt sich die Wirksamkeit eines Risikoregisters messen?
Der Nutzen entsteht nicht durch die Existenz des Registers an sich, sondern durch die konsequente Zuordnung von Risikoeignern und die regelmässige Nachverfolgung offener Massnahmen. Für den nächsten Schritt empfiehlt sich, aus dem Register einfache Kennzahlen abzuleiten, etwa die Anzahl überfälliger Massnahmen, um die Wirksamkeit des Risikomanagements auch gegenüber der Geschäftsleitung sichtbar zu machen. In der Praxis lohnt es sich, das Risikoregister mit den internen Audits und der Managementbewertung zu verknüpfen, damit Fortschritte und neue Risiken automatisch dort auftauchen, wo ohnehin entschieden wird. So bleibt das Register ein aktives Steuerungsinstrument statt eines reinen Dokumentationsnachweises.
Fazit
Ein gepflegtes Risikoregister macht sichtbar, was sonst über verschiedene Dokumente, E-Mails und Köpfe verstreut bliebe: welche Risiken identifiziert wurden, wer dafür verantwortlich ist und welche Massnahmen bereits laufen. Der Nutzen entsteht dabei nicht durch die Existenz des Registers an sich, sondern durch die konsequente Zuordnung von Risikoeignern und die regelmässige Nachverfolgung offener Massnahmen – ein Register, das niemand aktiv pflegt, verliert schnell an Aussagekraft. In der Praxis lohnt es sich, das Risikoregister mit den internen Audits und der Managementbewertung zu verknüpfen, damit Fortschritte und neue Risiken automatisch dort auftauchen, wo ohnehin entschieden wird. Für den nächsten Schritt empfiehlt sich, aus dem Register einfache Kennzahlen abzuleiten – etwa die Anzahl überfälliger Massnahmen –, um die Wirksamkeit des Risikomanagements auch gegenüber der Geschäftsleitung sichtbar zu machen.
Die Bewertungsgrundlage für das Risikoregister liefern Ihnen die Risikoanalyse und Risikomatrix in der ISO-Praxis sowie, bei Bedarf, die vertiefte FMEA: Fehler-Möglichkeits- und Einfluss-Analyse einfach erklärt. Wie Sie festlegen, welche Risiken Sie überhaupt akzeptieren, lesen Sie im Beitrag Risikoakzeptanz und Risikoappetit im Unternehmen definieren. Einen Überblick über das gesamte Thema Risikomanagement nach ISO 9001 finden Sie im Beitrag Risikobasiertes Denken nach ISO 9001: Risiken und Chancen erkennen.