Risikoanalyse und Risikomatrix in der ISO-Praxis
Die Risikoanalyse bewertet Risiken nach Eintrittswahrscheinlichkeit und Auswirkung. Die Risikomatrix stellt beide Dimensionen grafisch dar und zeigt sofort, welche Risiken Priorität haben. ISO 9001 verlangt zwar keine bestimmte Methode, doch die Risikomatrix hat sich in der Praxis als handhabbares Standardwerkzeug etabliert, weil sie auch ohne statistische Vorkenntnisse nachvollziehbare Ergebnisse liefert. Dieser Beitrag zeigt, wie Sie eine Risikomatrix in wenigen Schritten aufbauen, mit welchen Skalen und Farbcodierungen Sie arbeiten und wie sich die Ergebnisse ins Risikoregister überführen lassen.
Warum eine Risikomatrix den Überblick schafft
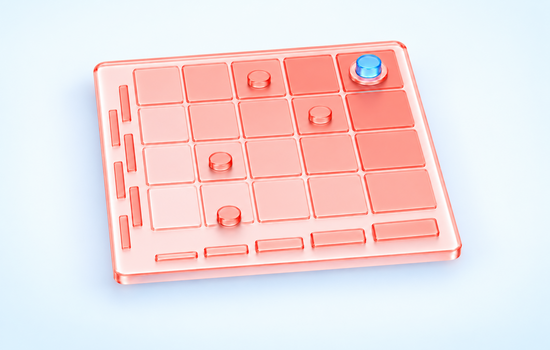
Eine Liste von zehn oder zwanzig Risiken sagt wenig darüber aus, wo Sie zuerst handeln sollten. Die Risikomatrix ordnet jedes Risiko nach zwei Achsen: Wie wahrscheinlich tritt es ein, und wie stark wären die Auswirkungen? Das Ergebnis ist ein Raster, meist mit drei bis fünf Stufen je Achse, in dem jedes Risiko einen Platz erhält.
Diese Visualisierung eignet sich besonders für die Managementbewertung und für Diskussionen mit der Geschäftsleitung: Ein Blick auf die Matrix zeigt, wie viele Risiken im roten, gelben oder grünen Bereich liegen, ohne dass jede Einzelbewertung erklärt werden muss. Auch für neue Mitarbeitende im Qualitätsmanagement ist die Matrix ein schneller Einstieg: Statt sich durch eine lange Tabelle mit Einzelrisiken zu arbeiten, erfassen sie auf einen Blick, welche Bereiche derzeit die grösste Aufmerksamkeit brauchen.
Risikoanalyse Schritt für Schritt
- Risiken aus allen relevanten Quellen sammeln: Kontextanalyse, Stakeholderanalyse, Prozessaudits, Reklamationen, Beinahe-Vorfälle.
- Jedes Risiko so konkret formulieren, dass Ursache und mögliche Folge erkennbar sind.
- Eintrittswahrscheinlichkeit einschätzen, meist auf einer Skala von 1 (selten) bis 5 (sehr häufig).
- Auswirkung einschätzen, ebenfalls meist auf einer Skala von 1 (gering) bis 5 (schwerwiegend).
- Risiko in die Matrix eintragen und Prioritätsstufe ablesen.
- Für Risiken in hoher Priorität Massnahmen und Verantwortliche festlegen.
Dokumentieren Sie neben der Einschätzung auch kurz die Begründung. Das erleichtert es, die Bewertung später nachzuvollziehen und bei veränderten Umständen neu zu beurteilen.
Die Risikomatrix richtig aufbauen
Eine einfache 5x5-Matrix mit den Achsen Wahrscheinlichkeit und Auswirkung reicht für die meisten Organisationen. Wichtiger als die Anzahl Stufen ist eine klare, für alle im Team gleich verständliche Definition jeder Stufe:
- Wahrscheinlichkeit 1 (selten): tritt seltener als einmal in fünf Jahren auf.
- Wahrscheinlichkeit 5 (sehr häufig): tritt mehrmals pro Jahr auf.
- Auswirkung 1 (gering): keine spürbaren Folgen für Kund:innen oder Betrieb.
- Auswirkung 5 (schwerwiegend): Vertragsverlust, Sicherheitsvorfall oder erheblicher finanzieller Schaden.
Ohne solche Definitionen bewertet jede Person unterschiedlich, und die Matrix verliert an Aussagekraft. Legen Sie die Stufen einmal schriftlich fest und verwenden Sie sie konsequent für alle Risikoanalysen im Unternehmen.
Farbcodierung und Schwellenwerte festlegen:
Üblich ist eine Einteilung in drei Zonen:
- Grün: niedriges Risiko, keine sofortige Massnahme nötig, regelmässige Beobachtung reicht.
- Gelb: mittleres Risiko, Massnahmen prüfen und terminieren.
- Rot: hohes Risiko, sofortige Massnahmen mit klarer Verantwortung und Frist.
Legen Sie fest, ab welcher Kombination aus Wahrscheinlichkeit und Auswirkung ein Risiko in welche Zone fällt. Diese Schwellenwerte sind eine unternehmerische Entscheidung – ein Sicherheitsrisiko mit tiefer Wahrscheinlichkeit, aber sehr hoher Auswirkung landet oft trotzdem im roten Bereich.
Risikomatrix und andere Methoden: Auswahl und Kombination
Die Risikomatrix eignet sich für einen schnellen Überblick über viele Risiken unterschiedlicher Art. Für die detaillierte Analyse einzelner Prozesse oder Produkte mit vielen möglichen Fehlerquellen liefert die FMEA: Fehler-Möglichkeits- und Einfluss-Analyse einfach erklärt eine feinere Bewertung mit drei statt zwei Kriterien. Viele Organisationen nutzen beide Methoden ergänzend: die Matrix für den Gesamtüberblick, die FMEA für vertiefte Analysen einzelner Schwerpunkte.
ISOfee-Tipp: Aktualisieren Sie die Risikomatrix mindestens einmal jährlich im Rahmen der Managementbewertung, und zusätzlich immer dann, wenn sich der Kontext der Organisation wesentlich ändert – etwa bei einem neuen Standort, einer neuen Dienstleistung oder einem grösseren Kundenwechsel.
Typische Fehler bei der Risikomatrix vermeiden
- Zu viele Stufen: Eine 10x10-Matrix wirkt präzise, führt aber oft zu Scheingenauigkeit. Fünf Stufen je Achse genügen in der Praxis meist.
- Fehlende Stufendefinitionen: Ohne klare Kriterien pro Stufe bewertet jede Person nach Bauchgefühl.
- Einmalige Erstellung: Eine Risikomatrix, die nach der Erstzertifizierung nie mehr angeschaut wird, verliert schnell den Bezug zur Realität.
- Nur Risiken, keine Chancen: ISO 9001 verlangt die Betrachtung von Risiken und Chancen gleichermassen – eine reine Risikomatrix deckt nur die halbe Anforderung ab.
Qualitative und quantitative Risikobewertung kombinieren:
Die klassische Risikomatrix arbeitet mit qualitativen Schätzwerten (1 bis 5). Für Risiken mit direktem finanziellem Bezug lohnt sich oft eine zusätzliche quantitative Betrachtung: Erwarteter Schaden = Eintrittswahrscheinlichkeit in Prozent × geschätzte Schadenhöhe in Franken. Ein Risiko mit 10 Prozent Eintrittswahrscheinlichkeit und CHF 50'000 möglichem Schaden ergibt einen Erwartungswert von CHF 5'000 pro Jahr – ein Wert, der sich direkt mit den Kosten einer Gegenmassnahme vergleichen lässt.
Diese Kombination eignet sich besonders für Investitionsentscheide: Kostet eine Massnahme weniger als der reduzierte Erwartungswert, rechtfertigt sich die Investition rein betriebswirtschaftlich. Bei Sicherheits- oder Reputationsrisiken lassen sich Auswirkungen jedoch selten sinnvoll in Franken ausdrücken – hier bleibt die qualitative Matrix das geeignetere Werkzeug.
Die Risikomatrix im Team erarbeiten
Eine Risikomatrix, die eine einzelne Person allein ausfüllt, spiegelt oft nur deren persönliche Einschätzung. Bewährt hat sich ein moderierter Workshop mit Vertretenden aus verschiedenen Bereichen:
- Jede Person bewertet ein Risiko zuerst unabhängig, etwa auf Karten oder in einer digitalen Abstimmung.
- Weichen die Einschätzungen stark voneinander ab, wird genau das diskutiert – oft zeigt sich, dass unterschiedliche Personen unterschiedliche Situationen vor Augen hatten.
- Erst nach der Diskussion wird ein gemeinsamer Wert festgehalten.
Dieses Vorgehen dauert länger als eine Einzelbewertung, liefert aber deutlich robustere Ergebnisse und erhöht die Akzeptanz der Matrix im gesamten Team.
Risikomatrix und Managementbewertung
Die Risikomatrix ist ein zentraler Input für die Managementbewertung nach ISO 9001. Statt einzelne Risiken im Detail vorzutragen, genügt oft ein Blick auf die Verteilung: Wie viele Risiken liegen aktuell im roten Bereich, wie hat sich diese Zahl gegenüber der letzten Bewertung verändert, und welche neuen Risiken sind seither hinzugekommen? Diese Verdichtung ermöglicht der Geschäftsleitung eine schnelle, fundierte Einschätzung, ohne sich in Einzelheiten zu verlieren. In der Praxis bewährt sich eine einfache Trendgrafik, die den Anteil roter, gelber und grüner Risiken über die letzten drei bis vier Bewertungsperioden zeigt – ein steigender Anteil roter Risiken ist ein deutlich stärkeres Signal als eine Momentaufnahme. Auditor:innen fragen im Zertifizierungsaudit häufig gezielt nach, ob die in der Managementbewertung diskutierten Risiken tatsächlich zu Massnahmen geführt haben, statt nur zur Kenntnis genommen worden zu sein.
Risikomatrix im Betrieb: Managementbewertung und Werkzeugwahl
Für den Einstieg genügt eine einfache Tabelle in einem gängigen Tabellenkalkulationsprogramm mit den Spalten Risiko, Wahrscheinlichkeit, Auswirkung und resultierender Priorität. Eine bedingte Formatierung färbt die Zellen automatisch grün, gelb oder rot ein, sobald die beiden Werte eingetragen sind – das ersetzt aufwändige Grafiksoftware und bleibt für alle im Team leicht nachvollziehbar.
Erst wenn mehrere Abteilungen gleichzeitig an der Matrix arbeiten oder die Ergebnisse automatisch mit dem Risikoregister verknüpft werden sollen, lohnt sich der Wechsel zu einer spezialisierten Softwarelösung. Für die meisten kleineren Organisationen bleibt das einfache Tabellenblatt aber völlig ausreichend.
Die Risikomatrix digital oder auf Papier führen:
Manche Branchen oder Kund:innen verlangen ein bestimmtes Format oder bestimmte Bewertungskriterien für die Risikoanalyse, etwa im Rahmen von Lieferantenaudits oder branchenspezifischen Zusatzanforderungen. Prüfen Sie in solchen Fällen, ob sich die geforderten Kriterien in Ihre bestehende Risikomatrix integrieren lassen, statt eine komplett zweite, parallele Matrix zu führen. In den meisten Fällen genügt es, die bestehende Matrix um eine zusätzliche Spalte oder Kategorie zu erweitern.
Externe Vorgaben und der Weg zur konkreten Massnahme
Eine gut geführte Risikomatrix zeigt, wo Handlungsbedarf besteht – sie ersetzt aber nicht die konkrete Massnahmenplanung. Für jedes Risiko im roten und gelben Bereich braucht es eine klare Antwort auf drei Fragen: Was genau wird unternommen, wer ist dafür verantwortlich, und bis wann soll die Massnahme wirksam sein? Diese Angaben gehören nicht in die Matrix selbst, sondern ins Risikoregister, das die Matrix sinnvoll ergänzt.
Von der Risikomatrix zur konkreten Massnahme:
Eine gut gepflegte Risikomatrix ist mehr als ein internes Bewertungswerkzeug – sie eignet sich auch, um Risikobewusstsein gegenüber Kund:innen, Partnern oder dem Verwaltungsrat sichtbar zu machen. Eine kurze, anonymisierte Zusammenfassung ("12 Risiken erfasst, davon 2 im roten, 4 im gelben und 6 im grünen Bereich") zeigt, dass Risikomanagement aktiv gelebt wird, ohne vertrauliche Details preiszugeben.
Häufig gestellte Fragen zur Risikomatrix
Wie viele Stufen sollte die Matrix haben?
Fünf Stufen je Achse (5x5) haben sich in der Praxis als guter Kompromiss zwischen Genauigkeit und Handhabbarkeit etabliert.
Eine 3x3-Matrix ist zwar einfacher zu handhaben, differenziert aber oft zu grob zwischen mittleren und hohen Risiken. Eine feinere Skala mit sieben oder mehr Stufen wirkt zwar präziser, führt in der Praxis aber häufig zu Scheingenauigkeit, weil die Bewertung ohnehin auf Einschätzungen statt auf harten Daten beruht.
Muss die Matrix für das ganze Unternehmen einheitlich sein?
Ja, idealerweise. Nur eine einheitliche Skala erlaubt es, Risiken aus verschiedenen Bereichen sinnvoll miteinander zu vergleichen und zu priorisieren.
Unterschiedliche Abteilungen neigen sonst dazu, dieselbe Auswirkung unterschiedlich zu bewerten, etwa weil die Produktion andere Massstäbe ansetzt als der Vertrieb. Eine gemeinsame Vorlage mit klar definierten Bewertungskriterien pro Stufe hilft, diese Unterschiede zu vermeiden und die Ergebnisse über Abteilungsgrenzen hinweg vergleichbar zu machen.
Was tun, wenn sich Bewertende bei einem Risiko nicht einig sind?
Solche Meinungsverschiedenheiten sind normal und häufig sogar wertvoll, weil sie unterschiedliche Perspektiven auf das gleiche Risiko offenlegen. In der Praxis bewährt es sich, im Team zu diskutieren, welche konkreten Annahmen zur jeweiligen Einschätzung geführt haben, und sich auf einen begründeten Mittelwert oder die vorsichtigere (höhere) Einschätzung zu einigen. Wichtiger als eine perfekte Einigung ist, dass die Diskussion und ihr Ergebnis kurz dokumentiert werden, damit die Bewertung im Audit nachvollziehbar bleibt.
Wie unterscheidet sich die Risikomatrix von der FMEA?
Die Risikomatrix bewertet Risiken vereinfacht anhand von zwei Faktoren – Eintrittswahrscheinlichkeit und Auswirkung – und eignet sich für die meisten alltäglichen Risiken. Die FMEA differenziert zusätzlich nach der Entdeckungswahrscheinlichkeit eines Fehlers und liefert damit eine feinere Priorisierung für besonders kritische oder sicherheitsrelevante Prozesse. Für die meisten KMU reicht die Risikomatrix als Standardwerkzeug völlig aus, während die FMEA gezielt bei komplexen oder folgenschweren Fehlerquellen ergänzend eingesetzt wird. Beide Werkzeuge liefern letztlich die inhaltliche Grundlage für das Risikoregister.
Wie wird ein bewertetes Risiko aus der Matrix weiterverarbeitet?
Nach der Bewertung wandert jedes Risiko ins Risikoregister, wo ihm eine Massnahme und ein Risikoeigner zugeordnet werden. Risiken im roten Bereich der Matrix erfordern in der Regel sofortiges Handeln, während Risiken im grünen Bereich lediglich beobachtet werden. Die Einstufung sollte nicht statisch bleiben: Nach Umsetzung einer Massnahme wird das Risiko erneut bewertet, um zu prüfen, ob sich die Position in der Matrix tatsächlich verbessert hat. So wird die Risikomatrix zum Ausgangspunkt eines fortlaufenden Verbesserungsprozesses statt einer einmaligen Momentaufnahme.
Fazit
Eine gut aufgebaute Risikomatrix übersetzt abstrakte Risikobewertungen in ein visuelles Instrument, das im gesamten Unternehmen verstanden und einheitlich angewendet wird. Entscheidend ist dabei weniger die Anzahl der Skalenstufen als die Konsistenz, mit der Eintrittswahrscheinlichkeit und Auswirkung über alle Prozesse hinweg bewertet werden – nur so lassen sich Risiken aus unterschiedlichen Bereichen sinnvoll miteinander vergleichen. In der Praxis bewährt es sich, die Matrix im Team zu erarbeiten und die Farbcodierung sowie Schwellenwerte klar zu dokumentieren, damit auch neue Mitarbeitende die Bewertungslogik nachvollziehen können. Wer die Risikomatrix als lebendes Arbeitsinstrument statt als einmalige Zertifizierungsübung versteht, erkennt Verschiebungen im Risikoprofil frühzeitig und kann Massnahmen gezielter priorisieren.
Wie Sie Chancen strukturiert erfassen, lesen Sie im Beitrag Chancenmanagement und SWOT-Analyse nach ISO 9001. Einen Überblick über das gesamte Thema finden Sie unter Risikobasiertes Denken nach ISO 9001: Risiken und Chancen erkennen.