Was ist eine ISO-Zertifizierung? Definition, Ablauf und Akkreditierung
Eine ISO-Zertifizierung ist die formale Bestätigung durch eine unabhängige Zertifizierungsstelle, dass ein Unternehmen ein Managementsystem betreibt, das den Anforderungen einer bestimmten ISO-Norm entspricht – etwa ISO 9001 für Qualität, ISO 14001 für Umwelt oder ISO 27001 für Informationssicherheit. Zertifiziert wird dabei nie ein einzelnes Produkt, sondern immer das System aus Prozessen, Verantwortlichkeiten und Nachweisen, mit dem ein Unternehmen die jeweiligen Anforderungen systematisch erfüllt und überprüft. Ausgestellt wird das Zertifikat erst nach einer erfolgreichen externen Prüfung und bleibt danach an Bedingungen geknüpft: Es gilt in der Regel drei Jahre und muss durch jährliche Überwachungsaudits sowie eine anschliessende Rezertifizierung aktiv aufrechterhalten werden. Für Unternehmen ist die Zertifizierung deshalb kein einmaliges Projekt, sondern ein wiederkehrender Zyklus aus Systemaufbau, Prüfung und laufender Pflege.
Was eine Zertifizierung konkret bedeutet
Das Zertifikat selbst ist nur das sichtbare Ergebnis eines längeren Prozesses: Ein Unternehmen baut ein Managementsystem auf, wendet es im Alltag an, prüft es intern und lässt es anschliessend von einer externen Zertifizierungsstelle unabhängig beurteilen. Erst wenn diese externe Prüfung erfolgreich verläuft, wird das Zertifikat ausgestellt – und es bleibt an Bedingungen geknüpft, nicht dauerhaft gültig ohne weiteres Zutun.
Zertifizierung, Zulassung und Selbstdeklaration: Drei Begriffe werden in der Praxis häufig vermischt, bedeuten aber Unterschiedliches. Eine behördliche Zulassung wird von einer staatlichen Stelle erteilt und ist oft direkte Voraussetzung, um ein Produkt überhaupt in Verkehr zu bringen. Eine ISO-Zertifizierung wird von einer unabhängigen Zertifizierungsstelle ausgestellt und bestätigt die Qualität eines Managementsystems – unabhängig von einer allfälligen Zulassungspflicht für das Produkt selbst. Eine Selbstdeklaration wiederum bedeutet, dass ein Unternehmen selbst erklärt, eine Norm zu erfüllen, ohne dass eine unabhängige externe Stelle dies geprüft hat – sie hat entsprechend deutlich weniger Aussagekraft gegenüber Kunden und Auftraggebern als ein akkreditiertes Zertifikat.
Was eine Zertifizierung nicht ist: Ebenso wichtig wie das Verständnis, was eine ISO-Zertifizierung leistet, ist das Wissen um ihre Grenzen. Sie ist kein Gütesiegel für die Qualität eines einzelnen Produkts, sondern eine Aussage über das dahinterstehende System. Sie ist auch keine einmalige Prüfung, die danach in Vergessenheit geraten darf, sondern verlangt kontinuierliche Pflege über den gesamten Drei-Jahres-Zyklus. Und sie ersetzt keine branchenspezifischen behördlichen Zulassungen oder Bewilligungen, die parallel weiterhin notwendig bleiben können. Wer diese Abgrenzung von Anfang an klar hat, vermeidet sowohl unterschätzten Aufwand als auch übertriebene Erwartungen an das, was ein Zertifikat allein bewirken kann. Diese Klarheit hilft auch bei der Kommunikation gegenüber Kunden, damit ein Zertifikat weder über- noch unterschätzt wird.
Häufige Missverständnisse: Einige Vorstellungen über ISO-Zertifizierungen halten sich hartnäckig, obwohl sie in der Praxis nicht zutreffen. Erstens: Eine Zertifizierung ist kein einmaliger Nachweis, sondern verlangt kontinuierliche Pflege über jährliche Überwachungsaudits – wer das System nach der Erstzertifizierung sich selbst überlässt, riskiert den Entzug. Zweitens: Ein Zertifikat garantiert keine fehlerfreie Praxis, sondern bestätigt einen systematischen, dokumentierten Umgang mit Risiken und Abweichungen – auch zertifizierte Unternehmen haben Fehler, entscheidend ist der nachweisbare Umgang damit. Drittens: Die Zertifizierung ersetzt keine behördliche Zulassung oder branchenspezifische Bewilligung, sie ergänzt diese höchstens.
Die wichtigsten ISO-Normen im Vergleich
Die am häufigsten zertifizierten Managementsystemnormen unterscheiden sich im Fokus, folgen aber alle derselben Grundstruktur (harmonisierte Struktur, früher High Level Structure), was eine kombinierte Einführung erleichtert:
- ISO 9001 (Qualitätsmanagement): Die verbreitetste Norm, branchenunabhängig einsetzbar, im Zentrum steht die Kundenzufriedenheit und die kontinuierliche Verbesserung der Prozesse.
- ISO 14001 (Umweltmanagement): Fokussiert auf Umweltaspekte und -risiken einer Organisation, häufig kombiniert mit ISO 9001 eingeführt.
- ISO 27001 (Informationssicherheit): Verlangt zusätzlich zur Prozessdokumentation eine Anwendbarkeitserklärung mit Begründungspflicht für technische und organisatorische Sicherheitsmassnahmen sowie eine Risikobeurteilung, die in geplanten Abständen und bei erheblichen Änderungen aktualisiert wird.
Welche Kombination sinnvoll ist, hängt von der Branche und den Anforderungen der eigenen Kunden ab – ein IT-Dienstleister profitiert eher von ISO 27001, ein produzierender Betrieb häufiger von der Kombination aus ISO 9001 und ISO 14001.
Besonderheiten bei technischen Normen wie ISO 27001: Nicht jede ISO-Norm folgt exakt demselben Muster. ISO 27001 etwa verlangt zusätzlich eine Anwendbarkeitserklärung mit Begründungspflicht für jede der 93 Massnahmen aus Anhang A, technische Nachweise neben reiner Prozessdokumentation und eine strukturierte Risikobeurteilung, die in geplanten Abständen und bei erheblichen Änderungen wiederholt wird. ISO 27001 Zertifizierung: Ablauf und Besonderheiten geht auf diese Unterschiede im Detail ein und zeigt, worauf sich IT-Dienstleister und Softwarefirmen besonders vorbereiten sollten.
Wer eine Zertifizierung braucht und wie Sie das entscheiden
Entscheidungshilfe – Zertifizierung ja oder nein? Bevor ein Unternehmen den Aufwand einer Zertifizierung angeht, lohnt sich eine strukturierte Abklärung entlang weniger Leitfragen: Verlangen wichtige Kunden oder Ausschreibungen bereits heute oder absehbar ein Zertifikat? Gibt es interne Probleme – uneinheitliche Prozesse, wiederkehrende Fehler, unklare Verantwortlichkeiten – die ein strukturiertes Managementsystem lösen würde, unabhängig vom Zertifikat? Steht der erwartete Nutzen in einem vernünftigen Verhältnis zum Aufwand über den vollen Drei-Jahres-Zyklus? Wer diese drei Fragen ehrlich beantwortet, erkennt meist schnell, ob eine Zertifizierung im eigenen Fall Priorität hat oder eher ein Projekt für später ist.
Eine gesetzliche Pflicht zur ISO-Zertifizierung besteht nur in wenigen regulierten Branchen. Für die meisten Unternehmen entsteht der Zertifizierungsbedarf faktisch – über Kundenanforderungen, Lieferkettenvorgaben oder öffentliche Ausschreibungen, in denen ein Zertifikat als Ausschluss-, Eignungs- oder Zuschlagskriterium gilt. Darüber hinaus lohnt sich eine freiwillige Zertifizierung oft als Vertrauenssignal im Markt oder zur Vorbereitung auf absehbare künftige Anforderungen. Ein typisches Beispiel ist ein Zulieferer, der frühzeitig ein Zertifikat einführt, um sich für künftige Ausschreibungen zu qualifizieren, obwohl noch kein einzelner Kunde es aktuell explizit verlangt – und damit einen Wettbewerbsvorteil aufbaut, bevor der Markt es ohnehin verlangt. Wer braucht eine ISO-Zertifizierung? Pflicht, Ausschreibungen und Nutzen zeigt im Detail, welche Auslöser in der Praxis am häufigsten sind und wann sich eine Zertifizierung auch ohne Zwang lohnt.
Wie der Ablauf funktioniert
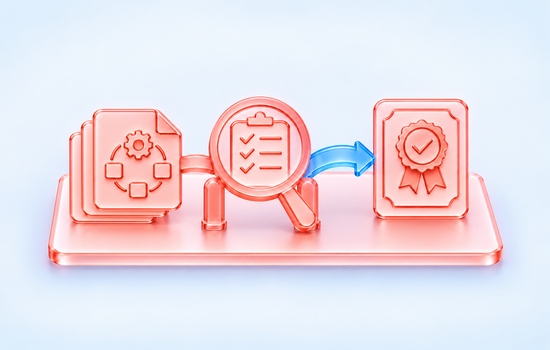
Unabhängig von der konkreten Norm folgt jede Erstzertifizierung demselben Grundschema: Systemaufbau, Erprobung im laufenden Betrieb, internes Audit und Managementbewertung, ein externes Stufe-1-Audit zur Prüfung der Dokumentation und der Bereitschaft für Stufe 2, ein Stufe-2-Audit zur Prüfung von Umsetzung und Wirksamkeit, und schliesslich die Zertifikatserteilung. Insgesamt vergehen dabei meist sechs bis zwölf Monate. Erstzertifizierung nach ISO 9001: Ablauf Schritt für Schritt beschreibt diesen Ablauf am Beispiel von ISO 9001 detailliert, inklusive realistischer Zeitangaben pro Phase.
Der Blick über den ganzen Lebenszyklus: Eine ISO-Zertifizierung ist kein einmaliges Projekt mit einem klaren Endpunkt, sondern ein wiederkehrender Zyklus: Aufbau, Erstzertifizierung, laufende Überwachungsaudits, Rezertifizierung – und danach beginnt der Zyklus erneut. Unternehmen, die diesen Lebenszyklus von Anfang an mitdenken, statt nur auf das erste Zertifikat hinzuarbeiten, bauen ihr Managementsystem so auf, dass es auch nach Jahren noch zum tatsächlichen Betrieb passt – mit Prozessen, die regelmässig hinterfragt und angepasst werden, statt einmal geschrieben und danach unverändert fortgeführt zu werden. Wer die Zertifizierung so versteht, gewinnt neben dem Zertifikat selbst auch ein Werkzeug, das die eigene Organisation kontinuierlich verbessert.
Zertifizierungsstelle, Akkreditierung und Gültigkeit
Ein Zertifikat entfaltet nur dann seinen vollen Wert, wenn die ausstellende Zertifizierungsstelle selbst akkreditiert ist – in der Schweiz durch die Schweizerische Akkreditierungsstelle (SAS) nach ISO/IEC 17021-1. Ein ISO-9001-Zertifikat gilt in der Regel drei Jahre, geknüpft an bestandene jährliche Überwachungsaudits. ISO-9001-Zertifikat: Zertifizierungsstelle und Gültigkeit in der Schweiz erklärt, worauf bei der Wahl der Zertifizierungsstelle zu achten ist und was die Gültigkeitsdauer im Detail bedeutet. Dank der internationalen Anerkennung der SAS im Rahmen des IAF Multilateral Recognition Arrangement wird ein Schweizer Zertifikat auch im Ausland grundsätzlich als gleichwertig anerkannt – ein wichtiger Punkt für exportorientierte Unternehmen. Ohne diese Akkreditierung ist ein Zertifikat zwar nicht automatisch wertlos, verliert aber deutlich an Aussagekraft gegenüber Kunden, Behörden und Auditor:innen von Grosskunden, die gezielt nach der SAS-Akkreditierung fragen. Unternehmen sollten die Akkreditierung der gewählten Zertifizierungsstelle vor Vertragsabschluss auf der SAS-Website prüfen, da nicht jede am Markt tätige Stelle tatsächlich akkreditiert ist.
Was eine Zertifizierung kostet
Die Kosten setzen sich aus drei Blöcken zusammen: den externen Auditkosten der Zertifizierungsstelle, dem internen Aufwand für Aufbau und Pflege des Systems – häufig der grössere Posten – sowie den laufenden Kosten für Überwachungsaudits und Rezertifizierung über den vollen Drei-Jahres-Zyklus. Was kostet eine ISO-Zertifizierung im KMU? schlüsselt diese Kostenfaktoren im Detail auf und zeigt, wo sich Aufwand sparen lässt, ohne die Systemqualität zu gefährden. Als grobe Grössenordnung bewegen sich die reinen externen Auditkosten für ein KMU mit einem einzelnen Standort meist im niedrigen bis mittleren vierstelligen Frankenbereich pro Jahr, während der interne Aufwand für Systempflege und Vorbereitung je nach Reifegrad des bestehenden Systems stark variiert.
ISOfee-Tipp: Budgetieren Sie eine Zertifizierung immer über den gesamten Drei-Jahres-Zyklus, nicht nur für die Erstzertifizierung – die laufenden Kosten für Überwachungsaudits und interne Systempflege summieren sich sonst zu einer unangenehmen Überraschung.
Rezertifizierung: das Zertifikat bleibt befristet
Nach drei Jahren läuft jedes ISO-Zertifikat aus. Ohne rechtzeitige Rezertifizierung – eine umfassende Neuprüfung des gesamten Systems, die deutlich über ein einzelnes jährliches Überwachungsaudit hinausgeht – verliert das Zertifikat seine Gültigkeit. Die Zertifizierungsstelle kann es innerhalb von sechs Monaten wiederherstellen, sofern die ausstehenden Rezertifizierungstätigkeiten abgeschlossen sind; sonst ist mindestens ein erneutes Stufe-2-Audit nötig. Rezertifizierung nach ISO: Was sie bedeutet und wann sie fällig ist zeigt, wie sich Unternehmen über den ganzen Zyklus hinweg am besten darauf vorbereiten. Die Rezertifizierung selbst erfolgt meist im Rahmen eines regulären, wenn auch umfangreicheren Audittermins und lässt sich mit rechtzeitiger Planung problemlos in den bestehenden Auditkalender integrieren. Wer den Termin verpasst, hat bis zur Wiederherstellung kein gültiges Zertifikat und muss das Audit nachholen – das erhöht Kosten und Zeitaufwand gegenüber einer fristgerechten Rezertifizierung deutlich. Es empfiehlt sich daher, den Rezertifizierungstermin bereits bei der Erstzertifizierung im internen Auditplan zu hinterlegen, damit die umfangreichere Neuprüfung nicht kurzfristig zum Zeitdruck führt.
Häufige Fragen zur ISO-Zertifizierung
Was bestätigt eine ISO-Zertifizierung?
Dass ein Unternehmen ein funktionierendes, den Normanforderungen entsprechendes Managementsystem betreibt – nicht ein einzelnes Produkt oder eine einzelne Massnahme. Für Aussenstehende bedeutet das: Das Zertifikat sagt nichts über die Qualität eines einzelnen Produkts aus, sondern über die Zuverlässigkeit der Prozesse dahinter. Deshalb lohnt sich für Kunden immer ein Blick in den Geltungsbereich (Scope) des Zertifikats, denn dieser legt fest, welche Standorte, Prozesse und Leistungen tatsächlich abgedeckt sind.
Wie lange dauert eine Erstzertifizierung?
Meist sechs bis zwölf Monate, wobei der interne Systemaufbau und die Erprobungsphase mehr Zeit beanspruchen als die eigentlichen Audits. Kleinere Unternehmen mit bereits strukturierten Prozessen können diesen Zeitraum tendenziell unterschreiten, während Unternehmen mit grösserem Nachholbedarf eher am oberen Ende liegen. Wesentlich für die tatsächliche Dauer ist zudem, wie viel Zeit intern für die Erprobungsphase eingeplant wird, denn Auditor:innen verlangen eine mehrwöchige, nachweisbare Anwendung der neuen Prozesse, bevor sie ein Zertifikat erteilen.
Wie lange bleibt ein Zertifikat gültig?
In der Regel drei Jahre, geknüpft an bestandene jährliche Überwachungsaudits und gefolgt von einer umfassenden Rezertifizierung. Verpasst ein Unternehmen die Rezertifizierung, läuft das Zertifikat aus; innerhalb von sechs Monaten kann die Zertifizierungsstelle es wiederherstellen, danach ist mindestens ein erneutes Stufe-2-Audit nötig. Zwischen Erst- und Rezertifizierung finden zusätzlich jährliche Überwachungsaudits statt, die zwar kürzer ausfallen als die Hauptaudits, aber ebenfalls bestanden werden müssen, damit das Zertifikat gültig bleibt.
Was unterscheidet eine ISO-Zertifizierung von einer behördlichen Zulassung?
Eine behördliche Zulassung wird von einer staatlichen Stelle erteilt und ist oft Voraussetzung, um ein Produkt überhaupt in Verkehr zu bringen, während eine ISO-Zertifizierung von einer unabhängigen Zertifizierungsstelle ausgestellt wird und die Qualität eines Managementsystems bestätigt. Die beiden Verfahren stehen unabhängig nebeneinander: Ein Unternehmen kann zertifiziert sein, ohne dass für sein Produkt eine Zulassungspflicht besteht, und umgekehrt. Wer beide Begriffe vermischt, riskiert falsche Erwartungen gegenüber Kunden und Behörden, etwa wenn ein Zertifikat fälschlicherweise als Ersatz für eine notwendige Zulassung verstanden wird.
Lässt sich eine Zertifizierung nach mehreren Normen gleichzeitig durchführen?
Ja, da die gängigen Managementsystemnormen wie ISO 9001, ISO 14001 und ISO 27001 derselben harmonisierten Struktur (früher High Level Structure) folgen, lassen sich Systemaufbau und Audits weitgehend kombinieren. Ein produzierendes Unternehmen führt beispielsweise häufig ISO 9001 und ISO 14001 gemeinsam ein und spart dadurch Doppelspurigkeiten in Dokumentation und Auditvorbereitung. Vollständig verschmelzen lassen sich die Systeme trotzdem nicht immer, da einzelne Normen wie ISO 27001 zusätzliche normspezifische Anforderungen wie die Anwendbarkeitserklärung verlangen, die separat behandelt werden müssen.
So unterstützt die ISOfee: Im ISO-Systemaufbaukurs bauen Sie Ihr Managementsystem für ISO 9001:2026 oder ISO 14001:2026 in zwei Kurstagen direkt in der ISOfee auf – mit Zertifizierungsgarantie und ISOfee-Lizenz für das erste Jahr. Zum Kursangebot →
Fazit
Eine ISO-Zertifizierung bestätigt ein funktionierendes Managementsystem, nicht ein einzelnes Produkt – das gilt unabhängig davon, ob es sich um ISO 9001, ISO 14001, ISO 27001 oder eine andere Managementsystemnorm handelt. Der Ablauf folgt dabei immer demselben Grundschema aus Systemaufbau, Erprobung, internem Audit, externem Stufe-1- und Stufe-2-Audit sowie der eigentlichen Zertifikatserteilung, wofür realistischerweise sechs bis zwölf Monate einzuplanen sind. Eine gesetzliche Pflicht besteht nur in wenigen Branchen; für die meisten Unternehmen entsteht der Bedarf über Kundenanforderungen, Ausschreibungen oder als bewusstes Vertrauenssignal im Markt. Wer die Kosten über den vollen Drei-Jahres-Zyklus budgetiert und nicht nur für die Erstzertifizierung, vermeidet die häufigste böse Überraschung in der Praxis. Wichtig bleibt, dass das Zertifikat mit jährlichen Überwachungsaudits und einer rechtzeitig geplanten Rezertifizierung dauerhaft aktuell gehalten werden muss, statt es nach der Erstzertifizierung sich selbst zu überlassen. Wer als nächsten Schritt anhand der drei Leitfragen zu Kundenanforderungen, internem Nutzen und Aufwand-Nutzen-Verhältnis prüft, ob eine Zertifizierung für den eigenen Betrieb sinnvoll ist, verschafft sich eine solide Entscheidungsgrundlage für die weitere Planung.
ISO aufbauen. Pflegen. Auditbereit bleiben.
Die ISOfee bündelt die zentralen Aufgaben Ihres Managementsystems in einer Schweizer Software – vom Systemaufbau bis zur Normrevision. Testen Sie die ISOfee 14 Tage kostenlos.