Interessierte Parteien und Stakeholderanalyse nach ISO 9001
Interessierte Parteien sind Personen oder Organisationen, die Einfluss auf eine Entscheidung oder Tätigkeit des Unternehmens nehmen können, davon betroffen sind oder sich davon betroffen fühlen. ISO 9001 verlangt in Kapitel 4.2, die relevanten interessierten Parteien und ihre Anforderungen zu bestimmen — die Stakeholderanalyse ist das Werkzeug dazu. Sie baut direkt auf der Kontextanalyse auf, denn viele extern identifizierte Themen führen unmittelbar zu konkreten Anspruchsgruppen mit eigenen Erwartungen. Dieser Beitrag zeigt, wer typischerweise als interessierte Partei gilt, wie Sie deren Anforderungen in drei Schritten identifizieren und priorisieren und weshalb nicht jeder geäusserte Wunsch zu einer normrelevanten Anforderung wird.
Wer als interessierte Partei gilt
Die Norm nennt keine abschliessende Liste, doch in den meisten Unternehmen wiederholen sich dieselben Gruppen:
- Kund:innen: Anforderungen an Produktqualität, Liefertreue und Preis.
- Mitarbeitende: Erwartungen an Arbeitsbedingungen, Weiterbildung und Arbeitssicherheit.
- Eigentümer:innen und Geschäftsleitung: wirtschaftlicher Erfolg, Reputation, strategische Ausrichtung.
- Lieferanten und Partner:innen: verlässliche Zusammenarbeit, faire Zahlungsbedingungen.
- Behörden: Einhaltung gesetzlicher und regulatorischer Vorgaben.
- Zertifizierungsstellen: Nachweis der Normkonformität im Rahmen des Audits.
- Gesellschaft und Nachbarschaft: Umweltauswirkungen, Lärm, lokale Beschäftigung.
Nicht jede dieser Gruppen ist für jedes Unternehmen gleich relevant — die Norm verlangt ausdrücklich nur die Bestimmung der *relevanten* interessierten Parteien, nicht eine vollständige Erfassung aller denkbaren Gruppen.
Stakeholderanalyse in drei Schritten
- Interessierte Parteien identifizieren: Ausgehend von der Kontextanalyse (siehe unten) systematisch durchgehen, welche Gruppen von den Tätigkeiten des Unternehmens betroffen sind oder Einfluss darauf nehmen können.
- Relevanz und Anforderungen bestimmen: Für jede identifizierte Partei klären, welche konkreten Anforderungen sie an das Managementsystem stellt — und ob diese Anforderungen tatsächlich Einfluss auf die Fähigkeit haben, normkonforme Produkte oder Dienstleistungen zu liefern.
- Anforderungen überwachen und aktualisieren: Erwartungen von Kund:innen, Behörden oder Mitarbeitenden ändern sich — die Norm verlangt, diese Informationen zu überwachen und zu überprüfen, nicht nur einmalig zu erheben.
ISOfee-Tipp: Beschränken Sie sich auf Anforderungen, die tatsächlich Einfluss auf Ihr Managementsystem haben. Nicht jeder Wunsch einer interessierten Partei muss ins QMS einfliessen — sonst wird die Liste schnell unhandlich und verliert an Aussagekraft.
Der Unterschied zwischen Erwartung und normrelevanter Anforderung
Ein häufiger Fehler in der Praxis: Alle Wünsche einer interessierten Partei unterschiedslos zu erfassen. Ein Kunde, der schnellere Lieferzeiten wünscht, äussert eine geschäftliche Erwartung — relevant für das QMS wird sie erst, wenn sie vertraglich vereinbart ist oder direkt die Produktkonformität betrifft. Diese Unterscheidung hilft, die Stakeholderanalyse handhabbar zu halten und nicht mit jeder informellen Äusserung zu überladen.
In der Praxis stellen unterschiedliche interessierte Parteien mitunter gegenläufige Anforderungen: Kund:innen wünschen kürzere Lieferzeiten, Mitarbeitende erwarten stabile Arbeitszeiten, Eigentümer:innen fordern tiefere Kosten. Die Norm verlangt nicht, jeden Zielkonflikt aufzulösen, sondern dass die Organisation sich der Anforderungen bewusst ist und begründete Entscheidungen trifft. Hilfreich ist, Konflikte offen zu benennen und zu dokumentieren, welche Anforderung im Einzelfall Vorrang erhält und warum — etwa weil eine vertraglich vereinbarte Lieferzeit Vorrang vor einer internen Kostenvorgabe hat.
Zusammenhang mit dem Kontext der Organisation
Die Stakeholderanalyse baut direkt auf der Kontextanalyse auf: Viele externe Themen, die dort identifiziert werden — etwa neue gesetzliche Vorgaben oder veränderte Markterwartungen — führen unmittelbar zu interessierten Parteien, deren Anforderungen zu berücksichtigen sind. Wer den Kontext seiner Organisation bereits sorgfältig erfasst hat, findet einen grossen Teil der relevanten Stakeholder darin schon vor — mehr dazu in Kontext der Organisation: Definition und Kontextanalyse.
Ein Beispiel: Erkennt die Kontextanalyse eine neue EU-Verordnung zur Materialrückverfolgbarkeit als relevantes externes Thema, ergibt sich daraus meist automatisch eine interessierte Partei — etwa die Zertifizierungsstelle oder ein Grosskunde, der entsprechende Nachweise verlangt. Wer die Kontextanalyse also sorgfältig und strukturiert durchführt, reduziert den Zusatzaufwand für die Stakeholderanalyse erheblich, da ein grosser Teil der relevanten Gruppen bereits über die externen Themen identifiziert wurde.
Wie sich die Ergebnisse dokumentieren lassen
Eine einfache Übersicht mit drei Spalten genügt in den meisten KMU: interessierte Partei, ihre Anforderung, wie diese Anforderung im Managementsystem berücksichtigt wird. Diese Übersicht sollte im gleichen Rhythmus wie die Kontextanalyse überprüft werden, typischerweise jährlich im Rahmen der Managementbewertung.
Grosse Unternehmen mit verzweigten Lieferketten oder mehreren Standorten identifizieren bei der Stakeholderanalyse mitunter eine lange Liste interessierter Parteien. Statt jede einzeln gleich detailliert zu behandeln, hat sich eine Gruppierung nach ähnlichen Anforderungen bewährt: Mehrere kleinere Lieferanten mit vergleichbaren Erwartungen lassen sich als eine Kategorie führen, statt für jeden einzelnen eine separate Zeile zu pflegen. Das reduziert den Pflegeaufwand markant, ohne dass relevante Anforderungen verloren gehen — sofern innerhalb der Kategorie tatsächlich ähnliche Erwartungen bestehen. Sobald sich eine einzelne Partei innerhalb einer Kategorie deutlich abhebt, etwa durch ein besonders hohes Auftragsvolumen, lohnt sich eine eigene Zeile.
Ein Beispiel aus der Praxis
Ein Handwerksbetrieb identifiziert bei der Stakeholderanalyse, dass ein wichtiger Grosskunde neu eine Nachhaltigkeitszertifizierung von seinen Lieferanten verlangt. Diese Anforderung war bisher nirgends erfasst, obschon sie direkten Einfluss auf zukünftige Aufträge hat. Durch die systematische Analyse wird sie sichtbar und fliesst als neues Thema in die Managementbewertung ein — statt erst bei einer Auftragsabsage aufzufallen.
Ohne die systematische Stakeholderanalyse wäre diese neue Anforderung wahrscheinlich erst bei der nächsten Ausschreibung oder gar erst bei einem Auftragsverlust aufgefallen. Der Betrieb kann nun frühzeitig prüfen, ob eine entsprechende Zertifizierung sinnvoll ist, und die Kosten dafür in die mittelfristige Planung aufnehmen, statt unter Zeitdruck reagieren zu müssen.
Anspruchsgruppen nach Einfluss und Betroffenheit ordnen
Sobald die relevanten interessierten Parteien feststehen, hilft eine einfache Einordnung nach zwei Fragen: Wie stark kann diese Partei das Unternehmen beeinflussen, und wie stark ist sie von dessen Tätigkeit betroffen? Ein Grosskunde mit hohem Auftragsvolumen hat sowohl hohen Einfluss als auch hohe Betroffenheit — seine Anforderungen verdienen entsprechend besondere Aufmerksamkeit. Eine lokale Behörde mit einer einmaligen Bewilligungspflicht hat dagegen punktuellen Einfluss, aber wenig laufende Betroffenheit. Diese Einordnung ersetzt keine Formel, hilft aber, die Analyse nicht mit Randgruppen zu überladen.
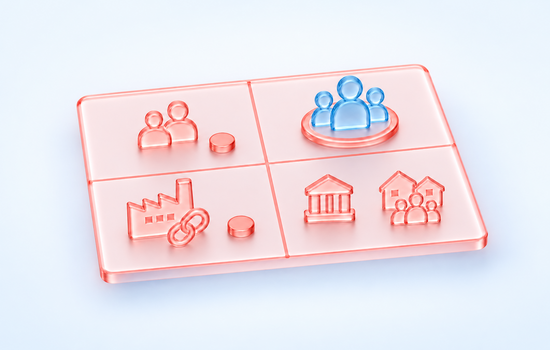
In der Praxis lässt sich diese Einordnung als einfache Vier-Felder-Matrix visualisieren: hoher Einfluss/hohe Betroffenheit verlangt aktive Einbindung und regelmässige Kommunikation, niedriger Einfluss/niedrige Betroffenheit genügt eine gelegentliche Information. Diese Priorisierung hilft besonders grösseren Unternehmen mit vielen Stakeholdergruppen, die begrenzten Ressourcen für Stakeholderpflege dort einzusetzen, wo sie den grössten Nutzen für das Managementsystem stiften.
Was Auditor:innen bei der Stakeholderanalyse prüfen
Im Zertifizierungsaudit wird typischerweise nicht die Vollständigkeit der Liste geprüft, sondern die Nachvollziehbarkeit: Lassen sich die erfassten Anforderungen einzelnen interessierten Parteien zuordnen, und zeigt sich im Alltag, dass diese Anforderungen tatsächlich berücksichtigt werden? Eine Stakeholderanalyse, die im Qualitätshandbuch steht, aber im operativen Geschäft keine Spuren hinterlässt, fällt Auditor:innen erfahrungsgemäss schnell auf.
ISOfee-Tipp: Führen Sie die Stakeholderanalyse nicht am Schreibtisch allein durch. Kurze Gespräche mit Vertrieb, Einkauf und Personalabteilung bringen oft Anforderungen zutage, die der Geschäftsleitung allein nicht auffallen würden — etwa spezifische Kundenanforderungen aus Ausschreibungen oder Erwartungen von Mitarbeitenden, die sonst nur informell geäussert werden.
Wie sich die Stakeholderanalyse pragmatisch im Alltag verankern lässt
Interessierte Parteien sind kein statisches Set. Ein Grosskunde kann wegfallen, eine neue Behörde kann zuständig werden, ein Lieferant kann durch einen anderen ersetzt werden. Jeder solche Wechsel sollte Anlass sein, die Stakeholderanalyse ausserplanmässig zu überprüfen, statt bis zur nächsten Managementbewertung zu warten — insbesondere dann, wenn die weggefallene oder neu hinzugekommene Partei hohen Einfluss auf das Managementsystem hatte. In der Praxis bewährt es sich, den Wechsel wichtiger Kund:innen, Lieferanten oder regulatorischer Zuständigkeiten als festen Traktandenpunkt in die Managementbewertung aufzunehmen, damit solche Veränderungen nicht erst bei der nächsten Audit-Vorbereitung auffallen.
Die grösste Gefahr bei der Stakeholderanalyse ist nicht eine fehlerhafte Erstversion, sondern die fehlende Pflege danach. Viele KMU erstellen bei der Erstzertifizierung eine sorgfältige Analyse, die anschliessend Jahre unverändert bleibt. Bewährt hat sich, die Übersicht an einem Ort zu führen, den mehrere Personen im Alltag tatsächlich nutzen — etwa verknüpft mit der Kundenverwaltung oder der Lieferantenliste —, statt sie als isoliertes Dokument im Qualitätsmanagement abzulegen. So fallen Veränderungen bei Kund:innen oder Lieferanten eher automatisch auf, statt erst bei der jährlichen Überprüfung sichtbar zu werden.
Häufig gestellte Fragen
Müssen alle interessierten Parteien gleich behandelt werden?
Nein. Die Norm verlangt eine Priorisierung nach Relevanz — Parteien mit grossem Einfluss auf die Fähigkeit, normkonforme Ergebnisse zu liefern, verdienen mehr Aufmerksamkeit als Randgruppen.
In der Praxis bedeutet das, dass ein Grosskunde mit hohem Auftragsvolumen deutlich intensiver beobachtet und dessen Anforderungen regelmässiger überprüft werden sollten als etwa eine Nachbarschaftsgruppe mit punktuellem Interesse. Eine sinnvolle Faustregel ist, für die zwei bis drei wichtigsten Parteien konkrete Massnahmen und Verantwortlichkeiten festzulegen, während für weniger relevante Gruppen eine jährliche Kurzprüfung ausreicht. Auditor:innen interessieren sich weniger für die Anzahl der erfassten Parteien als dafür, ob die Priorisierung nachvollziehbar begründet ist.
Gehören interne Mitarbeitende zu den interessierten Parteien?
Ja. Mitarbeitende sind eine der wichtigsten internen interessierten Parteien, ihre Anforderungen an Arbeitsbedingungen und Weiterbildung sind ausdrücklich zu berücksichtigen.
In der Praxis werden Mitarbeitererwartungen oft über Mitarbeitergespräche, interne Umfragen oder das betriebliche Vorschlagswesen erfasst und fliessen so direkt in die Stakeholderanalyse ein. Ein häufiger Fehler ist, diese Erwartungen nur informell zur Kenntnis zu nehmen, ohne sie mit den übrigen Anforderungen zu dokumentieren — dabei können etwa Erwartungen an Weiterbildung direkt mit dem Ziel der Kompetenzsicherung aus der Kontextanalyse verknüpft werden.
Wie oft muss die Stakeholderanalyse aktualisiert werden?
Es gibt keine feste Frist, doch eine jährliche Überprüfung im Rahmen der Managementbewertung hat sich in der Praxis etabliert, ergänzt um eine Aktualisierung bei wesentlichen Veränderungen.
Ein Wechsel bei wichtigen Kund:innen, ein neuer Grosslieferant oder eine veränderte gesetzliche Zuständigkeit sind typische Anlässe für eine ausserplanmässige Überprüfung. In der Praxis bewährt es sich, die Verantwortung für diese laufende Beobachtung nicht allein der jährlichen Managementbewertung zu überlassen, sondern sie im Alltag bei den Personen zu verankern, die direkten Kontakt zu den jeweiligen Parteien haben — etwa Vertrieb, Einkauf oder Personalabteilung.
Welche Konsequenzen hat es, wenn eine relevante interessierte Partei übersehen wird?
Fehlt eine relevante interessierte Partei in der Analyse, taucht deren Anforderung im Managementsystem meist unerwartet auf — etwa eine neue Zertifizierungsvorgabe eines Grosskunden oder eine behördliche Auflage.
Im Zertifizierungsaudit fällt das typischerweise auf, wenn dokumentierte Prozesse eine Anforderung nicht berücksichtigen, die im Tagesgeschäft längst relevant ist. Häufig zeigt sich die Lücke erst bei einer Kundenreklamation oder einem verpassten Auftrag, wenn die Anforderung bereits vertraglich bindend war. Eine regelmässige Überprüfung der Liste hilft, solche Lücken frühzeitig zu schliessen.
Wer ist für die Durchführung der Stakeholderanalyse verantwortlich?
Wie bei der Kontextanalyse liegt die Gesamtverantwortung meist bei der Geschäftsleitung, da die Priorisierung der interessierten Parteien strategische Entscheidungen berührt.
Die konkrete Erhebung gelingt in der Praxis besser im Austausch mit Vertrieb, Einkauf und Personalabteilung, da diese Bereiche im Alltag direkten Kontakt zu Kund:innen, Lieferanten und Mitarbeitenden haben. So lassen sich Anforderungen erfassen, die der Geschäftsleitung allein nicht bekannt wären. Wichtig ist, dass die Ergebnisse an einer Stelle zusammengeführt werden, damit die Liste konsistent bleibt.
Fazit
Die Stakeholderanalyse übersetzt die abstrakten externen Themen der Kontextanalyse in konkrete Gruppen mit konkreten Erwartungen — von Kund:innen über Behörden bis zu Mitarbeitenden — und macht dadurch sichtbar, wessen Anforderungen das Managementsystem tatsächlich erfüllen muss. Entscheidend für die Praxis ist die bewusste Priorisierung: Nicht jede geäusserte Erwartung wird zu einer normrelevanten Anforderung, und nicht jede interessierte Partei verdient dieselbe Aufmerksamkeit. Wer die drei Schritte — identifizieren, Relevanz bestimmen, überwachen — konsequent und mit dokumentierter Begründung durchläuft, schafft eine Grundlage, die im Zertifizierungsaudit gut nachvollziehbar ist und zugleich im Alltag echten Nutzen stiftet, etwa bei der Priorisierung von Kundenanfragen oder der Vorbereitung auf neue regulatorische Anforderungen. Als nächster praktischer Schritt empfiehlt sich, die erfassten Anforderungen direkt mit den entsprechenden Prozessen oder Zielen zu verknüpfen, damit die Stakeholderanalyse nicht isoliert im Qualitätshandbuch verharrt, sondern im operativen Alltag sichtbar bleibt.
Zusammen bilden Kontextanalyse und Stakeholderanalyse das Fundament, auf dem der Geltungsbereich und die Risikoanalyse eines Managementsystems aufbauen. Beide Schritte lohnt es sich deshalb sorgfältig statt nur pro forma durchzuführen, damit die Ergebnisse im Alltag tatsächlich genutzt und nicht nur fürs Audit erstellt werden.